
Go crypto/x509区分 PEM 解码失败与证书解析失败的错误定位
来源:17golang原创
时间:2026-09-20 00:41:08 427浏览 收藏
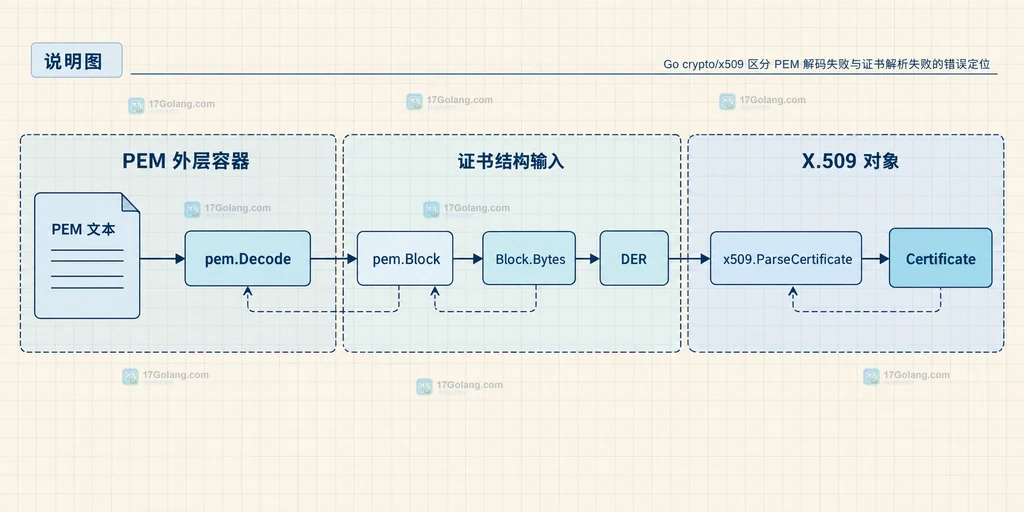
Go 代码读取证书时,先看到的往往只是“证书解析失败”。但 pem.Decode 和 x509.ParseCertificate 处理的是两层不同输入:前者负责从文本中找出 PEM 块并解码 Base64,后者负责解析块里的 DER/X.509 结构。定位时先判断有没有 PEM 块,再判断块内字节是否是一张证书,最后才进入证书链和主机名校验。
pem.Decode返回nil,优先检查头尾标记、换行和实际输入,而不是检查根证书。ParseCertificate报错,说明已经拿到一段字节,下一步看 DER、ASN.1、证书类型和尾部数据。- 解析成功不代表证书可信;
Verify、主机名和有效期属于后续独立阶段。
先把错误分成 PEM 层和证书层
可以把输入看成两层包装。PEM 是带有 -----BEGIN ...----- 和 -----END ...----- 的文本容器,容器中的 Block.Bytes 通常是 DER。第一层没有找到块时,pem.Decode 不会返回一个带错误详情的 error,而是返回 nil;这正是很多日志只剩“failed to parse certificate”的原因。
第二层则由 x509.ParseCertificate 读取 DER。它可能返回 x509: malformed certificate、x509: trailing data 等结构错误。此时不要再回头猜 PEM 头尾,应该保留块类型和字节长度,确认传入的确实是证书而不是私钥、公钥或 CSR。
用分层代码锁定第一次失败的位置
下面的辅助函数不把原始错误抹平,而是在消息前加上阶段名。这样日志里可以直接区分“没有 PEM 块”“块类型不对”和“DER 不是证书”:
package certdebug

import (
    "encoding/pem"
    "errors"
    "fmt"
    "crypto/x509"
)

func ParseCertificatePEM(data []byte) (*x509.Certificate, error) {
    // 第一层只负责寻找 PEM 块;nil 表示输入里没有可识别的块。
    block, rest := pem.Decode(data)
    if block == nil {
        return nil, fmt.Errorf("pem decode: no PEM block, input_bytes=%d", len(data))
    }
    // 证书通常使用 CERTIFICATE,避免把私钥或 CSR误交给证书解析器。
    if block.Type != "CERTIFICATE" {
        return nil, fmt.Errorf("pem type: got %q, want CERTIFICATE", block.Type)
    }
    // 有剩余非空内容时先记录;它可能是链中的下一个 PEM 块或脏数据。
    if len(rest) > 0 {
        _ = errors.New("remaining PEM data is present")
    }
    cert, err := x509.ParseCertificate(block.Bytes)
    if err != nil {
        // 第二层错误说明已经越过 PEM 边界,应保留 x509 的原始原因。
        return nil, fmt.Errorf("certificate parse: der_bytes=%d: %w", len(block.Bytes), err)
    }
    return cert, nil
}
这里的 rest 不是必然错误:一份证书链可以包含多个 PEM 块。单证书配置通常应继续检查剩余内容是否只是空白;链文件则应循环解码,并对每个 block.Type 分别处理。示例中的 errors.New 只用于说明“有剩余数据”的记录点,生产代码可以改成结构化日志字段,避免无效地创建错误值。
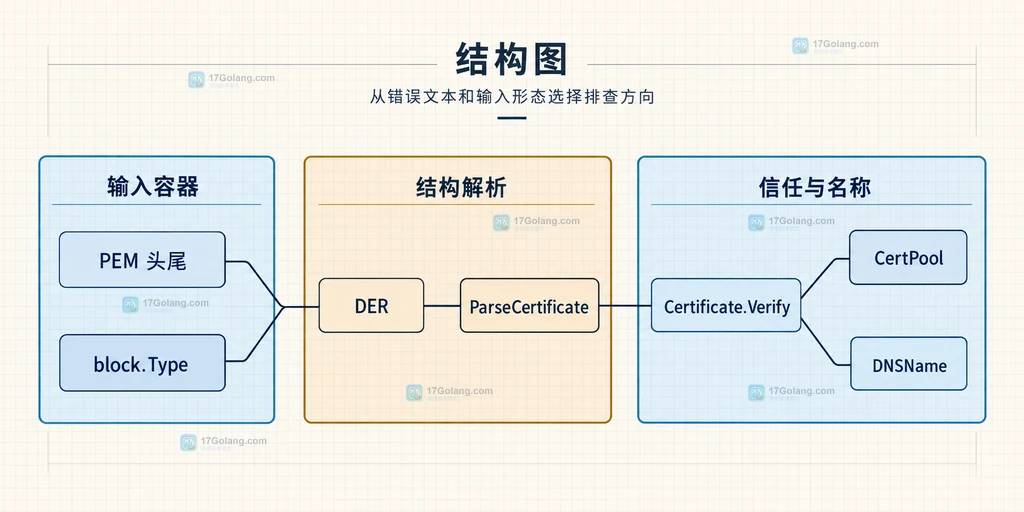
从错误文本和输入形态选择排查方向
排查顺序建议固定为“容器、类型、结构、信任”。前三项发生在解析阶段,最后一项才是证书验证阶段:
| 现象 | 首先检查 | 不要先查 |
|---|---|---|
block == nil | PEM 头尾、换行、是否传入了空字节或 Base64 外层 | 根池、域名、有效期 |
| 类型不是 CERTIFICATE | 输入是私钥、公钥还是 CSR | ASN.1 字段兼容性 |
| ParseCertificate 报 malformed/trailing | DER 字节是否被截断、拼接或传错对象 | 证书链信任 |
| 解析成功但 Verify 失败 | Roots、Intermediates、DNSName 和时间 | PEM 头尾格式 |
如果拿到的是纯 DER 文件,不要调用 pem.Decode,直接把字节交给 x509.ParseCertificate。反过来,如果调用的是 CertPool.AppendCertsFromPEM,它返回的是是否成功解析到至少一张证书的布尔值,无法替代逐块定位;需要详细错误时,仍应自己执行分层解析。
解析成功之后才进入验证问题
ParseCertificate 成功只代表字节能被解释为一张证书,不等于它由当前根池信任,也不代表主机名匹配。若错误来自 Certificate.Verify,再检查 VerifyOptions.Roots、中间证书、DNSName 和有效期;不要用“重新换 PEM 头尾”的方式处理验证失败。
多证书文件可以循环执行 pem.Decode,把 rest 继续传回下一轮;每轮都记录序号、类型和字节长度。若出现第一块成功、第二块失败,日志应指出失败的是第几块,而不是只输出“证书文件无效”。这会让链文件中的脏数据和真正的叶子证书问题分开。
常见问题
为什么 pem.Decode 没有返回 error?
它用 block == nil 表示没有找到 PEM 数据,并把完整输入放在 rest 中,所以调用方必须主动补充阶段信息。
ParseCertificate 报 trailing data 是 PEM 错了吗?
不一定。它表示传入的 DER 后面还有额外字节;若这些字节来自多张证书,应先逐块解码,而不是把整份链的字节一次交给单证书解析函数。
什么时候才检查 CertPool?
只有 PEM 解码和证书结构解析都成功后,进入 Verify 仍失败时,才检查根池、中间证书、主机名和时间。
把日志按 PEM、DER/X.509、Verify 三层记录,通常就能在第一次失败处收敛范围。这样既能保留标准库的原始错误,也不会把格式问题误诊为证书信任问题。
-
106 收藏
-
306 收藏
-
116 收藏
-
191 收藏
-
272 收藏
-
222 收藏
-
471 收藏
-
114 收藏
-
357 收藏
-
147 收藏
-
106 收藏
-
376 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习