
Go tls.Config KeyLogWriter 怎么用于受控调试
来源:17golang原创
时间:2026-09-27 16:22:03 304浏览 收藏
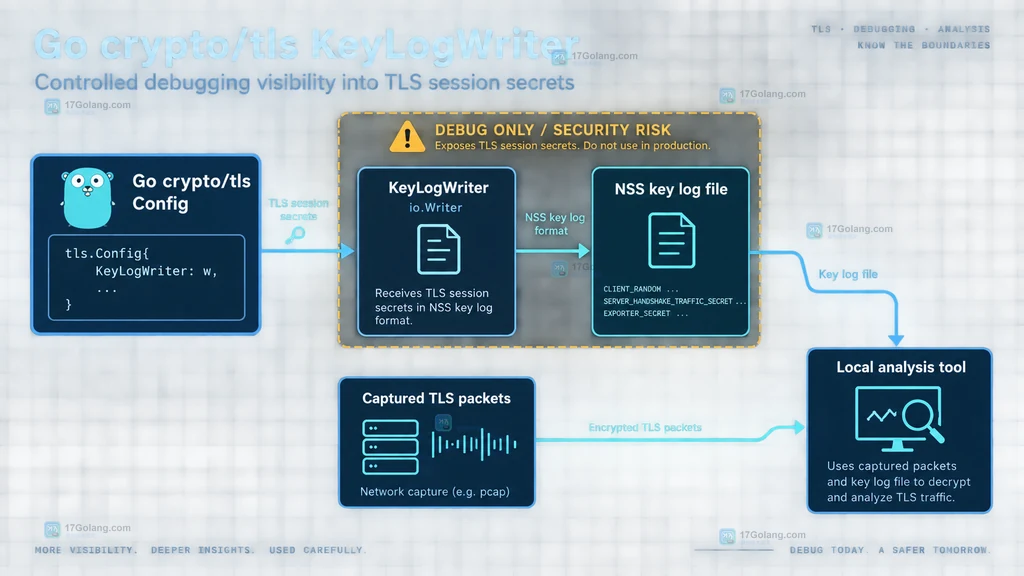
Go 的 tls.Config.KeyLogWriter 适合解决一类很具体的问题:请求已经抓到了,但 TLS 加密层让你看不到真实的 HTTP 内容、握手阶段或重连行为。它会把会话密钥按 NSS key log 格式写入一个 io.Writer,抓包工具再用这份密钥解释对应流量。
官方文档:https://pkg.go.dev/crypto/tls
关键边界只有一句:这不是普通日志。Go 官方明确提示,启用它会损害安全性,只能用于调试。下面用“短期开关 + 独立文件 + 测试客户端”的模式,把它限制在可回收的调试窗口里。
KeyLogWriter接收io.Writer,输出 NSS key log,而不是可读的请求日志。- 文件应只给当前调试用户读写,并且不能进入生产配置、日志采集或长期备份。
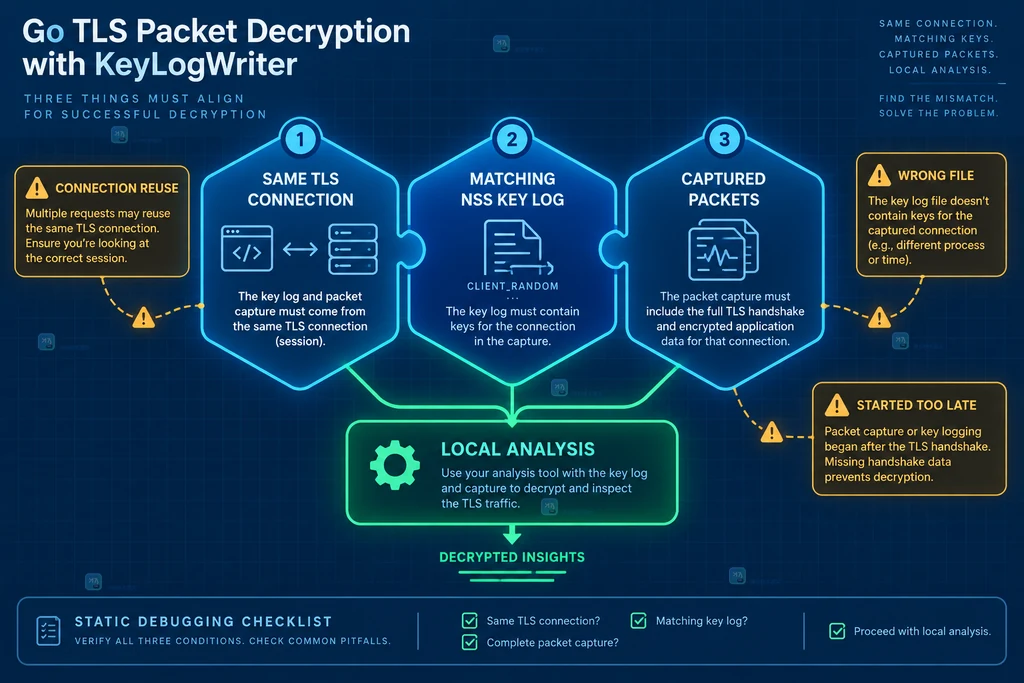
- 抓包、key log 和实际 TLS 会话必须属于同一次连接;连接复用或文件错配会让解密看起来“失效”。
先把 KeyLogWriter 放在正确的调试边界内
KeyLogWriter 不负责抓包,也不打印明文业务字段。它只在 TLS 握手产生相应秘密值时,把标签、客户端随机数和秘密值写成 key log 行。只要这份文件与抓包匹配,Wireshark 等外部工具才有机会解密连接。
因此它适合复现证书协商、TLS 版本、HTTP/2 建连或偶发握手失败,不适合长期开启。不要把 writer 指向标准输出、共享日志目录或会被集中采集的文件;这些位置会扩大密钥暴露面。
用独立文件接入 HTTP 客户端
最小可控方案是只在测试程序里打开文件,并在客户端退出时关闭它。文件权限使用 0600,避免同机其他用户直接读取。示例使用公开测试站点只是为了表达调用位置;实际排查应替换成你能授权和控制的测试地址。
package main

import (
    "crypto/tls"
    "fmt"
    "net/http"
    "os"
)

func main() {
    // 只在隔离调试窗口创建 key log,0600 限制为当前用户可读写。
    keyLog, err := os.OpenFile("tls-secrets.log", os.O_WRONLY|os.O_CREATE|os.O_TRUNC, 0600)
    if err != nil {
        panic(fmt.Errorf("打开 TLS key log 失败: %w", err))
    }
    defer keyLog.Close() // 进程结束前关闭文件,避免调试句柄长期存活。

    transport := &http.Transport{
        TLSClientConfig: &tls.Config{
            // KeyLogWriter 写 NSS key log;它不是业务日志,不能留在生产配置。
            KeyLogWriter: keyLog,
        },
    }
    client := &http.Client{Transport: transport}

    resp, err := client.Get("https://example.com/")
    if err != nil {
        panic(fmt.Errorf("HTTPS 请求失败: %w", err))
    }
    defer resp.Body.Close() // 读取状态后仍要关闭响应体,避免连接池泄漏。
    fmt.Println(resp.Status)
}
代码中的 example.com 只是占位地址,不代表文章验证过某个业务接口。真正重要的是:先创建 writer,再把它放进发起 TLS 连接的那份 tls.Config。如果连接由自定义 Transport、RPC 客户端或代理层建立,也要沿着实际建连路径注入,而不是只修改一个没有被使用的配置对象。
让 key log、抓包和连接生命周期保持一致
看到 key log 文件有内容,并不等于任意抓包都能解密。最常见的错配有三种:抓包发生在 writer 启用之前;请求复用了旧连接而没有产生新的握手;或者拿错了另一轮测试生成的 key log 文件。
排查时可以按下面的清单收敛范围:
| 检查项 | 应确认的结果 | 常见误判 |
|---|---|---|
| 同一次连接 | 抓包与 key log 来自同一轮客户端运行 | 只看文件时间,不看连接是否复用 |
| 协议范围 | 抓包工具按 NSS key log 方式读取文件 | 把 key log 当成服务端证书私钥 |
| 文件内容 | 文件非空且由当前调试进程写入 | 文件存在就认为握手已经产生密钥 |
| 连接复用 | 需要新握手时重新创建 Transport 或明确关闭旧连接 | 反复请求却没有新的 TLS 会话 |
Go 的配置对象在交给 TLS 函数后不应再修改。需要切换“开/关”时,优先构造新的 tls.Config 和 Transport,而不是在并发请求中修改同一个对象。
用开关和清理动作避免调试配置外溢
生产代码可以保留一个明确的调试入口,但默认返回空 writer。更稳妥的做法是让它只接受显式环境变量或测试构造参数,并在请求完成后删除文件、撤销抓包权限、清理测试归档。不要把真实会话的 key log 上传到工单、聊天或公共对象存储。
还要注意 writer 的错误路径:Go 在写入失败时会把错误包装成 tls: KeyLogWriter。这类错误不应被吞掉,否则你可能以为已经拿到可解密材料,实际文件系统却没有完整写入。调试结束后,把 KeyLogWriter 从配置中移除并重新创建客户端,是比运行时热改更容易审计的收尾方式。
常见问题
KeyLogWriter 能直接解密已经保存的旧抓包吗?
不能凭空解密。必须拥有与旧抓包对应的会话密钥记录,而且记录要覆盖那次 TLS 会话。
为什么把 KeyLogWriter 指向 os.Stdout 不推荐?
标准输出可能被终端历史、CI 日志或集中采集系统保存,密钥会离开原本的调试范围。独立的 0600 文件更容易限制和销毁。
只设置 KeyLogWriter 就能看到 HTTP 明文吗?
还需要抓到对应的 TLS 流量,并在分析工具中加载同一份 NSS key log。它不会改变应用收到的响应,也不会替代普通 HTTP 日志。
结语
KeyLogWriter 的正确用法不是“打开一个日志选项”,而是建立一个短生命周期的证据链:受控客户端产生会话密钥,抓包记录同一条连接,分析工具在本地使用 key log 解密,结束后立即撤销和清理。把这四个环节绑定起来,TLS 调试才既有结果,又不会把密钥输出变成长期风险。
-
138 收藏
-
440 收藏
-
474 收藏
-
359 收藏
-
160 收藏
-
232 收藏
-
465 收藏
-
Golang · Go教程 | 11小时前 | 错误处理 · 数据校验 · Go教程 · Go compress/gzip ErrChecksum gzip.Reader io.ErrUnexpectedEOF347 收藏
-
476 收藏
-
215 收藏
-
312 收藏
-
492 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习