
Go tls KeyLogWriter 为什么不应在生产环境长期启用
来源:17golang原创
时间:2026-09-27 16:26:05 248浏览 收藏
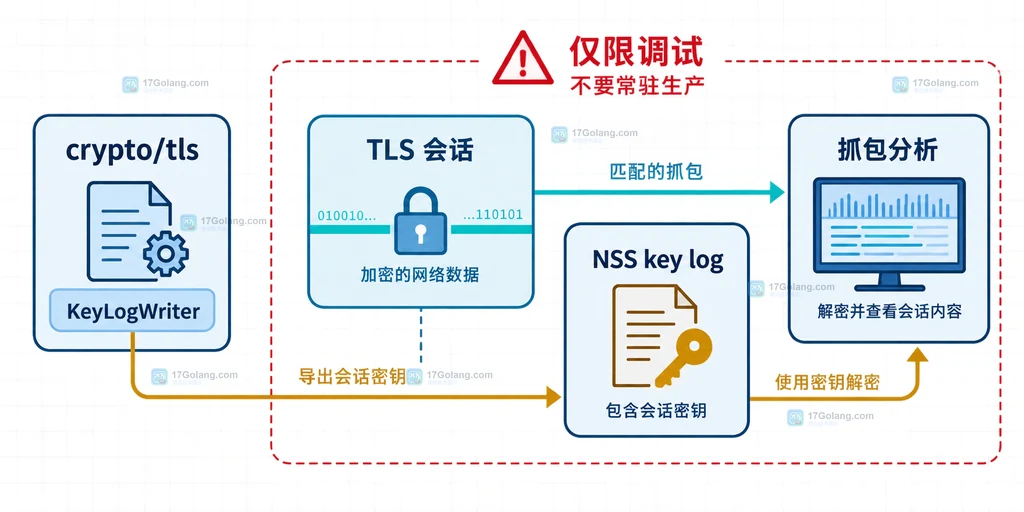
在 Go 的 TLS 问题排查中,tls.Config.KeyLogWriter 很容易让人产生“开着日志就更好排障”的错觉。它确实能把会话密钥写成 NSS key log 格式,让 Wireshark 解密对应抓包;但 Go 官方文档同时明确提醒,这个字段会损害安全性,只应当用于调试。结论很直接:把它当成一次性的取证开关,而不是生产日志能力。
KeyLogWriter输出的是可用于解密 TLS 会话的秘密材料,不是普通访问日志。- 调试时应单独创建配置、收紧 key log 文件权限,并把抓包、密钥文件和复现窗口绑定。
- 复现结束后关闭写入并销毁密钥文件;生产配置默认保持
nil。
KeyLogWriter 到底暴露了什么
KeyLogWriter 接收一个 io.Writer。握手过程中,crypto/tls 会按 NSS key log 格式写入标签、随机值和秘密值;TLS 1.2 常见标签是 CLIENT_RANDOM,TLS 1.3 则会出现握手和应用流量相关的 traffic secret。外部分析工具拿到同一连接的抓包与这些秘密,就可能还原加密载荷。
这正是它有用的地方,也是风险的来源:日志读取权限不再只是“能看请求元数据”,而可能变成“能看被加密保护的请求内容”。文件备份、容器日志采集、崩溃转储、共享调试目录和误提交到代码仓库,都会让暴露面扩大。
调试时怎样把开关限制在复现窗口
不要直接修改所有请求共用的全局 tls.Config。更稳妥的做法是为一次复现创建独立客户端,只在明确的调试开关打开时设置 writer,并把文件权限设为仅属主可读写:
package main

import (
	"crypto/tls"
	"log"
	"net/http"
	"os"
)

func debugClient(enable bool) (*http.Client, func(), error) {
	// 默认不创建密钥文件,生产路径保持 KeyLogWriter 为 nil。
	if !enable {
		return &http.Client{Transport: &http.Transport{TLSClientConfig: &tls.Config{}}}, func() {}, nil
	}

	// 0600 只允许当前进程用户读写,文件仅服务于本次复现。
	keyFile, err := os.OpenFile("tls-debug.keys", os.O_WRONLY|os.O_CREATE|os.O_TRUNC, 0600)
	if err != nil {
		return nil, nil, err
	}

	client := &http.Client{Transport: &http.Transport{
		// 仅调试副本写入会话密钥,不污染共享 Transport。
		TLSClientConfig: &tls.Config{KeyLogWriter: keyFile},
	}}
	cleanup := func() {
		// 先关闭 writer,再删除密钥文件,避免留下可复用的秘密材料。
		_ = keyFile.Close()
		_ = os.Remove("tls-debug.keys")
	}
	return client, cleanup, nil
}

func main() {
	client, cleanup, err := debugClient(false)
	if err != nil {
		log.Fatal(err)
	}
	defer cleanup()
	_ = client // 实际复现时仅在受控开关下传入 true。
}
示例里的 true 不应由任意请求参数控制,也不要从生产环境的常驻配置文件默认读取。更好的触发方式是隔离的诊断二进制、短时灰度实例或人工批准的临时环境变量,并给文件设置明确的过期和清理动作。
抓包解密能解决什么,不能解决什么
调试窗口内,可以把同一时间段生成的抓包文件与 key log 文件交给 Wireshark,在 TLS 协议设置中指定 key log 文件,再按连接、SNI 或请求时间过滤。这适合确认“请求是否已经发出”“服务端返回的加密载荷是什么”“握手之后到底是哪一层返回错误”等问题。
它不能替代证书校验、协议协商、超时和连接池日志。若握手在生成可用会话秘密前就失败,或者抓包和 key log 来自不同进程、不同连接,解密自然不会成功。解密成功也只说明拿到的是对应会话的秘密,不代表服务端业务逻辑正确。
| 现象 | 优先检查 | KeyLogWriter 的角色 |
|---|---|---|
| 抓包无法解密 | 文件是否匹配连接、进程和时间窗口 | 提供会话秘密,不负责修复抓包关联 |
| 证书校验失败 | RootCAs、域名、证书链和系统时间 | 不应靠它绕过校验 |
| 请求超时 | DNS、TCP、握手、响应和连接池阶段 | 只帮助观察已建立连接的加密内容 |
复现结束后的关闭与检查清单
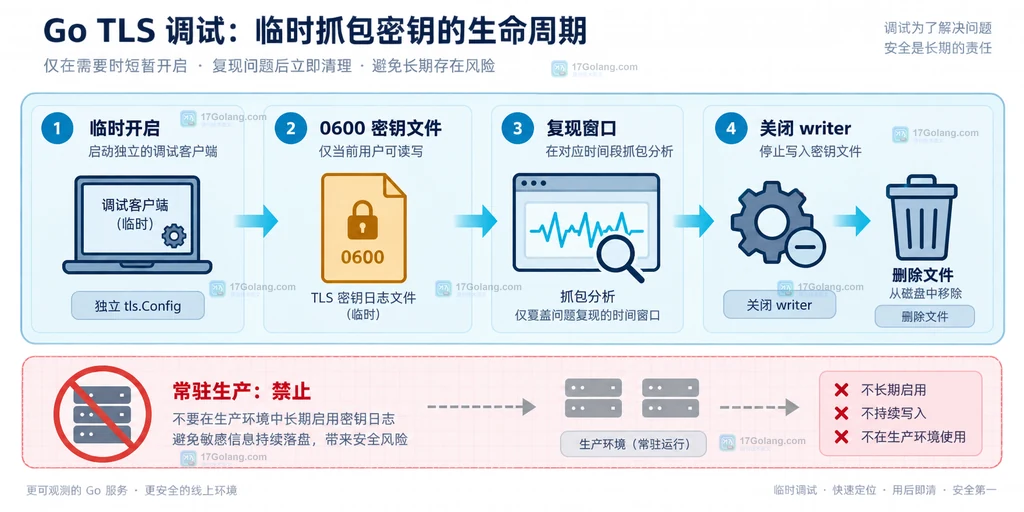
排障完成后,先停止产生新流量,再关闭 writer 和抓包工具;确认密钥文件已从工作目录、容器卷和临时上传目录移除。随后检查代码、启动参数、Helm values、Secret、CI 变量和镜像默认配置,确保没有把 KeyLogWriter 或调试开关带入常驻实例。生产配置最容易被忽略的安全状态就是“功能已经修好,但密钥输出仍然开着”。
- 生产和预发布的默认
KeyLogWriter都是nil。 - 调试文件没有进入日志采集、备份、制品和版本库。
- 调试开关有明确的开启人、开始时间、结束时间和清理记录。
- 抓包与 key log 文件只在最小授权范围内流转,复现后及时销毁。
相关问题
KeyLogWriter 会记录普通 HTTP 请求日志吗?
不会。它写的是 TLS 会话秘密,格式服务于外部解密工具;请求 URL、状态码和业务字段仍需通过应用日志或 HTTP 中间件观察。
把 key log 文件权限设为 0600 就足够了吗?
不够。0600 只收紧当前文件权限,还要避免日志采集、备份、容器卷和调试上传复制它,并在复现后关闭和删除。
能不能让生产服务一直开启,方便以后查问题?
不建议。长期保存会话秘密会把未来的抓包、日志系统和权限误配变成解密入口;应使用短时、隔离、可审计的调试实例。
-
502 收藏
-
502 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
233 收藏
-
171 收藏
-
269 收藏
-
501 收藏
-
200 收藏
-
298 收藏
-
361 收藏
-
146 收藏
-
404 收藏
-
218 收藏
-
221 收藏
-
277 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习