
OpenSSF Security Slam 2026 秋季活动关注什么
来源:17golang原创
时间:2026-10-04 10:04:01 487浏览 收藏
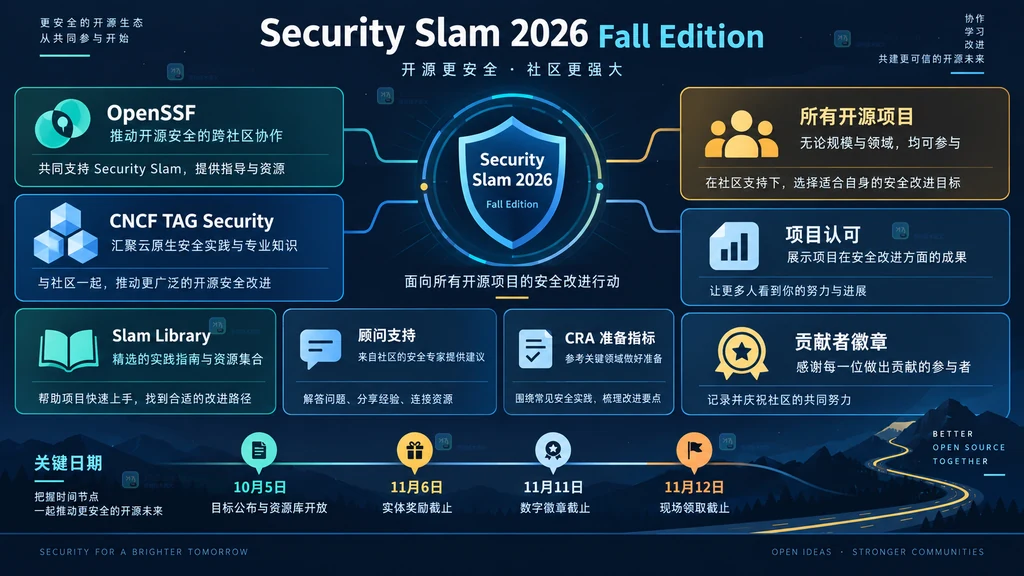
OpenSSF Security Slam 2026 秋季活动最值得关注的,不是一次单纯的安全宣传,而是把开源项目的安全改进组织成 30 天可执行挑战。活动由 OpenSSF 与 CNCF TAG Security & Compliance 合作推动,时间为 2026 年 10 月 5 日至 11 月 6 日;本次不再只面向 CNCF 项目,而是邀请所有开源项目参与。
活动官网:https://securityslam.com/
CNCF 公告:https://www.cncf.io/blog/2026/09/25/security-slam-2026-fall-edition/
- 参与范围扩大:CNCF 和 Linux Foundation 体系之外的开源项目也可报名。
- 支持方式更集中:Slam Library 在活动官网持续提供挑战资源,并有顾问通过专用 CNCF Slack 频道答疑。
- 目标更贴近治理:项目按自身成熟度完成安全卫生里程碑,而不是参加一次统一分数的竞赛。
- 新增一个帮助项目为欧盟《网络韧性法案》(CRA)做准备的指标,但这不等于获得法规合规认证。
这次秋季活动最值得看的三处变化
第一处变化是资格范围。CNCF 公告明确写明,任何开源项目都被邀请参与。过去由于评估工具的适用范围,活动主要面向 CNCF 项目;秋季版借助新的工具扩大了参与资格。这意味着独立社区、小型基金会项目和组织外项目,也可以把活动当作一次集中改善安全基础的窗口。
第二处变化是 Slam Library 的位置和作用更明确。活动期间,资源库会持续托管在 Security Slam 官网,CNCF TAG Security & Compliance 还会发布支持材料,帮助项目推进较复杂的目标。公告同时说明,顾问会在专用 CNCF Slack 频道提供澄清和安全卫生问题答疑。
第三处变化是新增一个帮助项目为欧盟 CRA 做准备的指标。这里要把边界说清:公告使用的是“help projects prepare”的表述,它代表准备方向和改进线索,不是法律意见,也不是完成指标就自动取得合规认定。
活动如何把安全改进拆成可完成的任务
Security Slam 的基本思路,是让项目使用 OpenSSF 项目及其他工具,完成与自身成熟度相匹配的安全卫生里程碑。它不要求所有项目从同一基线开始,也没有在秋季公告中公布统一排行榜。对维护团队来说,重点应放在“完成哪些可证明的改进”,而不是追求一个脱离项目上下文的分数。
这种组织方式有三个实际价值。其一,时间窗口足够明确,维护者可以把安全任务放进一个月的迭代计划。其二,Slam Library 把挑战资料集中起来,降低团队自行搜索方法的成本。其三,顾问答疑为复杂目标提供人工支持,遇到工具适用范围、证据记录或目标理解问题时,不必完全靠猜。
活动还会给完成目标的项目定制认可,并给个人贡献者提供与项目已完成目标对应的实体或数字徽章。奖励可以增强参与感,但项目真正应保留的是配置变更、文档更新、自动化检查和决策记录;这些产物才会在活动结束后继续发挥作用。
项目维护者先检查哪些准备项
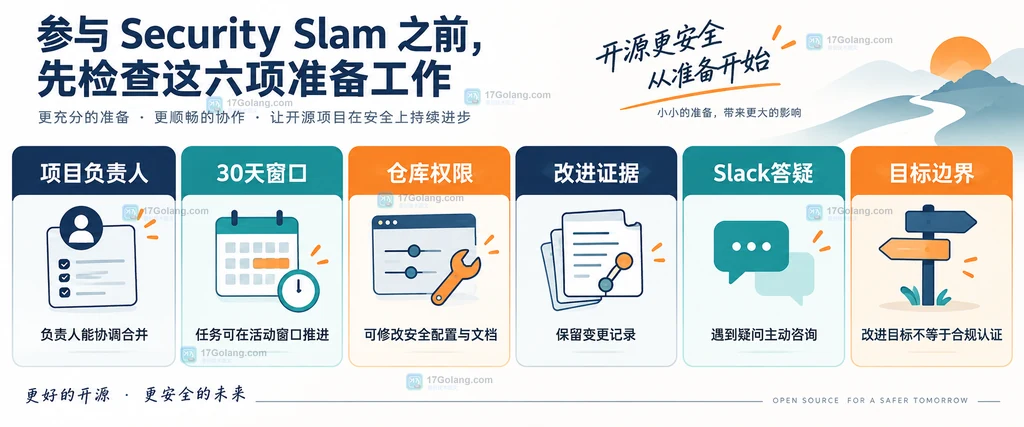
报名并不等于团队已经具备完成条件。维护者可以先做一轮简短检查:
| 检查项 | 需要确认的事实 | 缺失时的风险 |
|---|---|---|
| 项目负责人 | 有人负责选择目标、协调贡献者和合并变更 | 任务有人认领却无人验收 |
| 30 天窗口 | 10 月 5 日后能安排持续推进,而非只在截止前集中处理 | 复杂目标来不及完成 |
| 仓库权限 | 参与者能修改安全配置、工作流、策略或文档 | 发现问题但无法落地 |
| 改进证据 | 能保留 Pull Request、配置差异、说明文档和决策记录 | 活动后难以复盘成果 |
| 答疑渠道 | 团队知道何时使用 Slam Library,何时到 Slack 咨询顾问 | 在目标理解上反复试错 |
| 目标边界 | 把活动目标视为安全改进,不包装成审计或法规认证 | 对用户和贡献者形成误导 |
如果项目只有一名感兴趣的贡献者,却没有合并权限和维护者支持,最先要解决的是协作授权;如果团队权限齐备但时间紧张,则应等待 10 月 5 日目标公布后,优先选择与现有成熟度匹配、能形成长期产物的目标。
四个时间点分别意味着什么
官方公告列出的日期不是同一个“结束时间”的不同写法,而是对应不同动作:
- 10 月 5 日:活动目标公布,Slam Library 开放,项目进入正式执行窗口。
- 11 月 6 日:在 KubeCon North America 获取实体奖励的完成截止日,也是公告所述 30 天活动窗口的结束点。
- 11 月 11 日:个人贡献者 Credly 数字徽章的截止日。
- 11 月 12 日:在 KubeCon 解决方案展区 OpenSSF 313 号展位领取纸质奖励的最后机会。
准备实体奖励的项目,应把 11 月 6 日当成任务完成线,而不是等到大会最后一天才提交。只关注数字徽章的个人贡献者,也要区分项目完成目标和个人奖励申领所需的材料与截止时间。
哪些项目更值得参加
如果项目正缺少一套可执行的安全改进节奏,或者维护者希望借助公开资源和顾问支持补齐基础治理,这次活动的价值较高。已经有稳定安全流程的成熟项目,也可以用新指标和活动目标检查遗漏,但没有必要为了徽章重复做已经成熟的工作。
反过来,若项目处于冻结或归档状态、没有可用维护权限,或团队无法在活动窗口内审查并合并变更,报名价值会明显下降。Security Slam 的成果依赖真实仓库改进,而不是仅完成登记。
常见问题
只有 CNCF 项目才能参加吗?
不是。2026 秋季版明确扩大资格,邀请所有开源项目参与,包括 CNCF 和 Linux Foundation 之外的项目。
完成 CRA 准备指标就等于符合欧盟 CRA 吗?
不能这样理解。公告把它描述为帮助项目做准备的新指标,不是法规认证、审计结论或法律意见。
活动是漏洞扫描比赛吗?
不是这个定位。官方强调的是按项目成熟度完成安全卫生里程碑,并由资源库和顾问支持项目改进整体安全姿态。
什么时候可以看到具体挑战?
公告列出的 10 月 5 日是活动目标公布和 Slam Library 开放的日期。维护者可以提前完成权限、负责人和时间窗口准备,再根据正式目标选择任务。
总体看,Security Slam 2026 秋季版把开放范围、支持资源和治理目标同时向前推进了一步。对开源项目而言,最值得关注的不是奖励本身,而是能否在 30 天内留下可复查、可维护的安全改进,并把这些改进延续到日常项目治理中。
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
269 收藏
-
492 收藏
-
221 收藏
-
471 收藏
-
490 收藏
-
151 收藏
-
345 收藏
-
107 收藏
-
232 收藏
-
386 收藏
-
355 收藏
-
293 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习