
shizuku会收集哪些数据?开源仓库、Google Play声明与授权边界
来源:17golang原创
时间:2026-10-05 06:59:18 204浏览 收藏
如果你想核对 shizuku 的可信入口,优先看 RikkaApps 的官方 GitHub 仓库:https://github.com/RikkaApps/Shizuku;Google Play 对应产品页的包名是 moe.shizuku.privileged.api。从公开资料看,shizuku 是一个开源 Android 工具,为其他应用提供在 root 或 ADB 身份下调用部分系统能力的通道,但它不是“自动替所有应用背书”的安全层。判断它会不会收集数据,应把产品自身的公开声明、应用实际请求的授权和第三方应用的行为分开看。
一句话结论:shizuku 的公开定位和代码入口可以通过 RikkaApps 仓库、用户指南及 Google Play 产品页交叉核对;Google Play 当前显示“未与第三方共享数据”“未收集数据”,这属于开发者提交的数据安全声明,不能替代你对每个接入应用和实际授权范围的判断。
- 官方 GitHub 仓库可核对项目定位、源码、API 文档与许可证信息。
- Google Play 产品页可核对开发者、包名、分类、用户指南和数据安全区域。
- shizuku 提供的是系统能力调用通道,接入它的应用仍应单独审查。
- “未收集数据”是当前公开声明,不等于所有接入应用都没有数据处理行为。
shizuku 的官方定位与开源核对
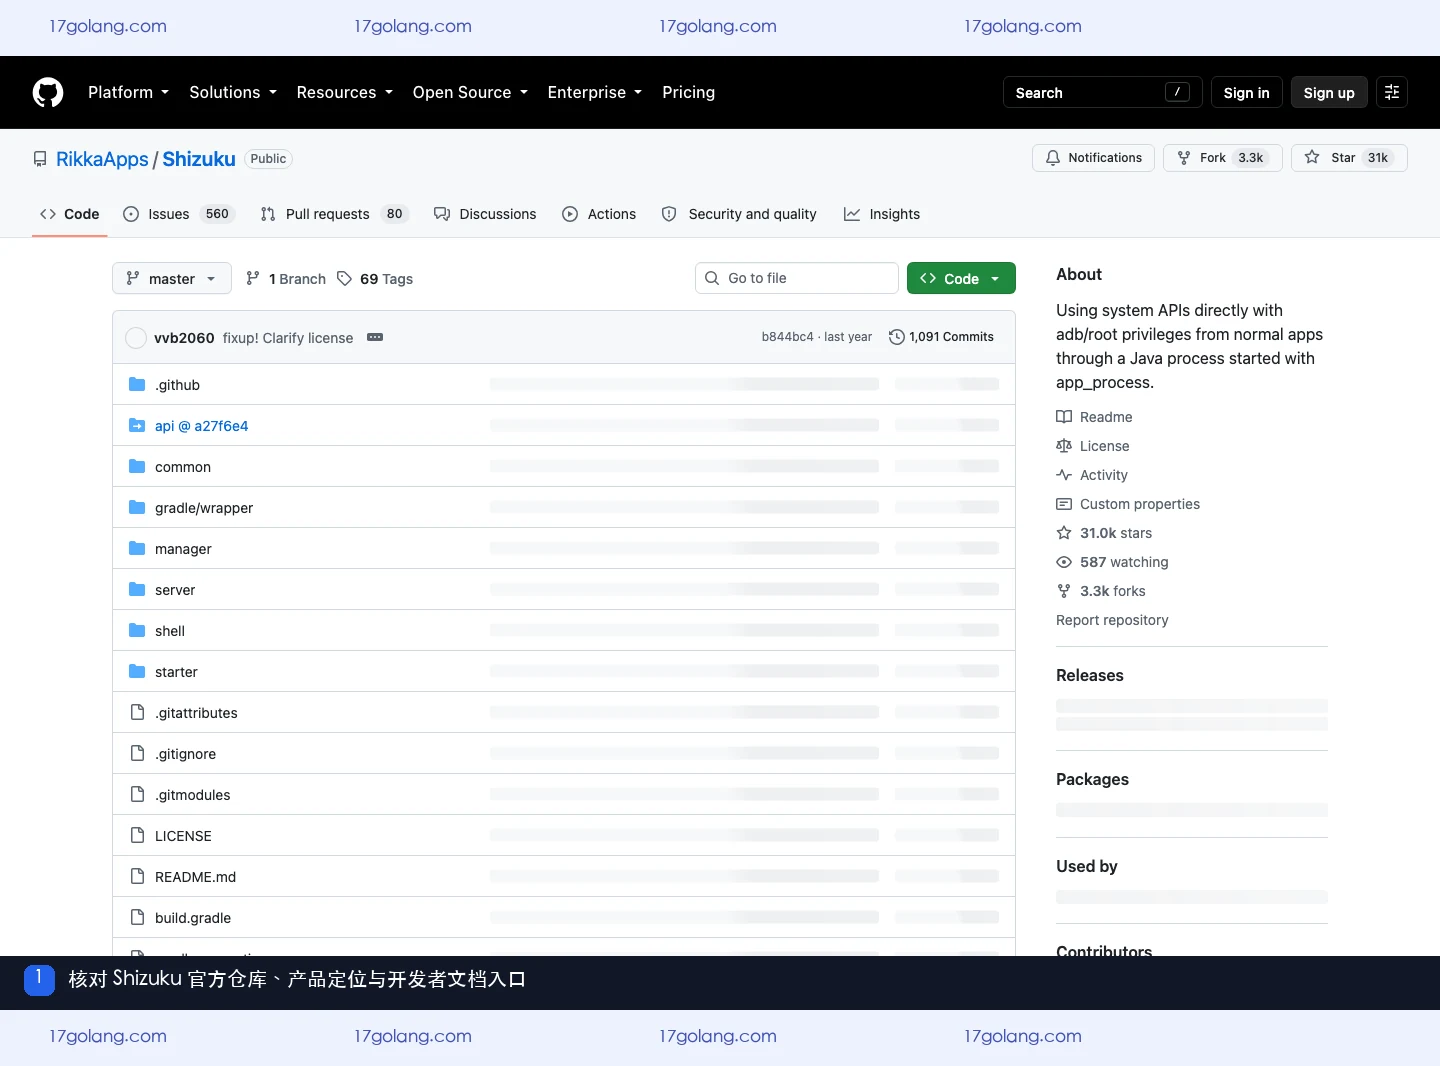
RikkaApps 的仓库说明,shizuku 会先运行一个服务进程,再把与该服务的通信能力交给应用;应用通过它访问系统服务,而不是把自己变成系统应用。仓库还特别提醒,ADB 身份的权限有限,并且不同 Android 版本的可用能力可能不同。这个定位很重要:shizuku 是中间通道和服务组件,是否安全、是否合适,仍取决于调用它的应用提出了什么请求。
开源仓库能帮助用户核对名称、组织、代码和许可证,但“代码公开”不代表你可以忽略安装来源或应用授权。实际使用时,应优先从产品页提供的用户指南、源码入口或可信应用分发渠道核对版本关系,避免把名称相似的修改包、转载包或不明构建误认成同一产品。
Google Play 数据安全声明怎么看?
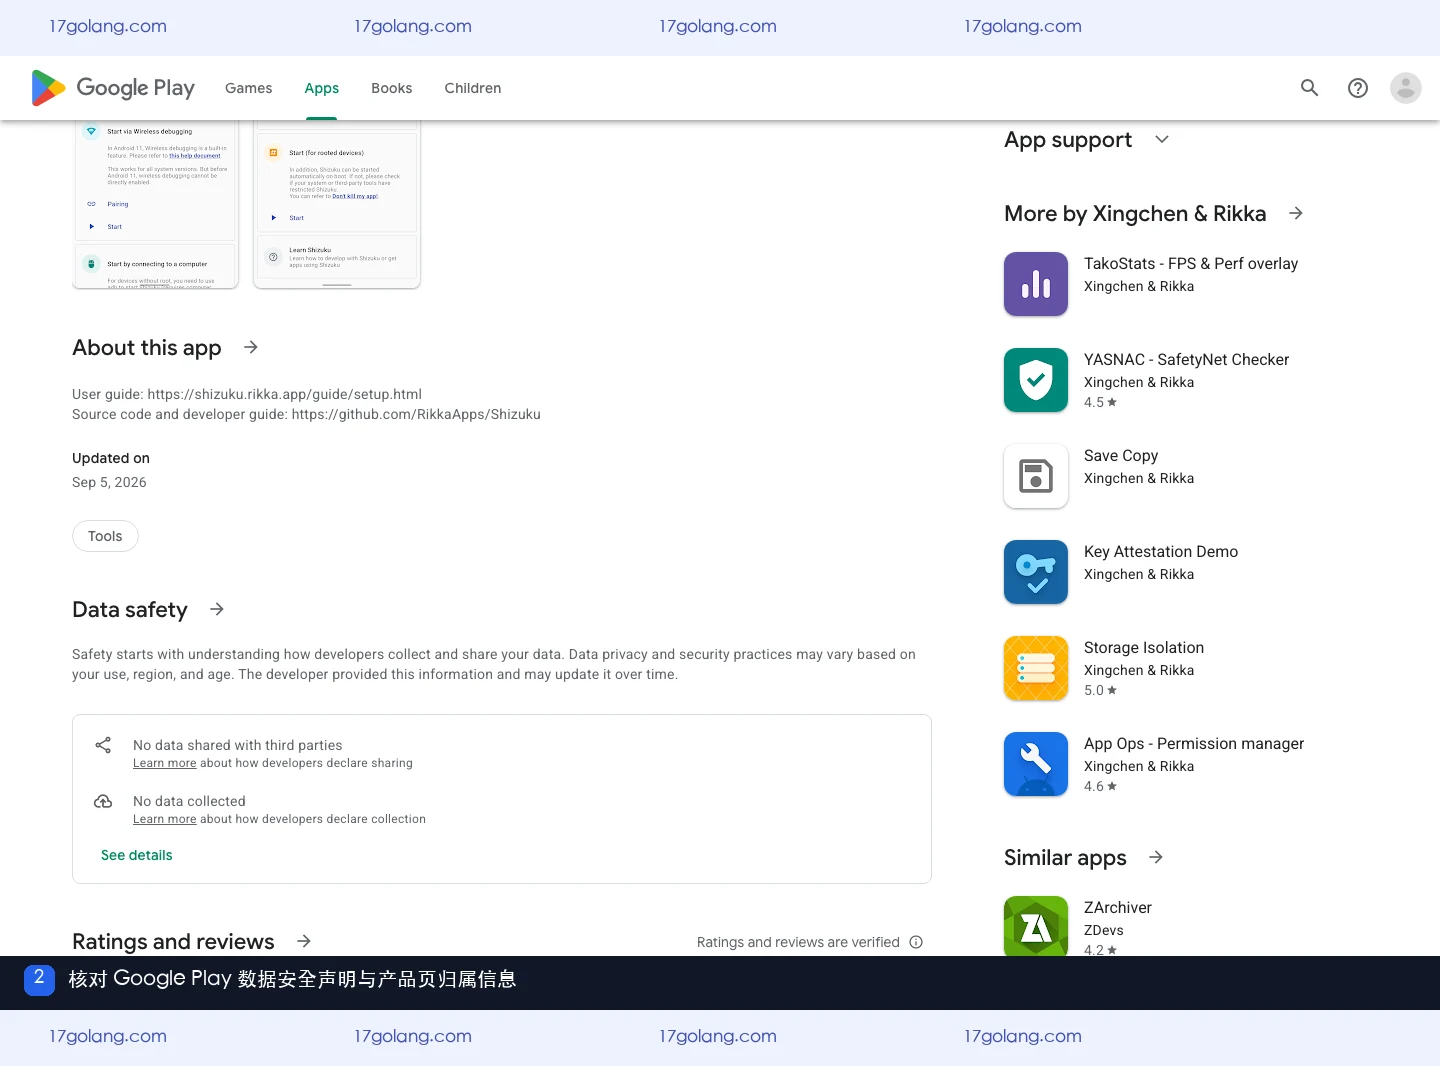
Google Play 当前的 Shizuku 产品页显示开发者为 Xingchen & Rikka,应用分类为 Tools,并列出用户指南和源码入口。在数据安全区域,页面显示“未与第三方共享数据”和“未收集数据”。Google 也提示,数据安全信息由开发者提供,隐私实践可能随使用方式、地区和年龄变化,因此这里应理解为当前页面的公开申报,而不是对所有设备状态的永久保证。
还要区分两层关系:第一层是 shizuku 自身如何处理数据;第二层是获得 shizuku 授权的其他应用如何使用系统能力。即使产品页对 shizuku 本身给出较简洁的数据安全声明,也不能推导出所有接入应用都不会读取、修改或传输数据。安装前应阅读接入应用自己的隐私政策、权限说明和开发者信息,只授予完成明确功能所需的范围。
使用 shizuku 前,哪些边界需要记住?
shizuku 的能力与启动后服务身份有关,ADB 方式和 root 方式的可用权限并不等价;不同 Android 版本、系统厂商和应用实现也会影响结果。本文不提供绕过系统保护、修改游戏数据、规避付费或反作弊的操作步骤。对于普通用户,更稳妥的判断顺序是:先确认产品页和包名,再看接入应用的功能是否必要,最后核对授权提示是否与预期一致。
- 来源核对:产品名称、RikkaApps 组织、Google Play 包名和用户指南入口要能互相对应。
- 权限核对:把 shizuku 的服务授权与接入应用自身的存储、网络、通知等权限分开审查。
- 数据核对:把 Google Play 的申报当作当前参考,并关注接入应用自己的隐私政策。
- 异常处理:出现授权请求与功能无关、来源不明或说明含糊时,先暂停授权并回到产品页核对。
shizuku 常见问题 FAQ
shizuku 是不是 root?
不是。shizuku 是提供系统能力调用通道的工具,既可以在 root 条件下工作,也可以使用 ADB 方式启动;具体可用能力取决于启动身份和系统版本。它不能把普通应用自动变成拥有全部系统权限的应用。
Google Play 显示未收集数据,就能放心给任何应用授权吗?
不能。该声明主要描述产品页对应的应用申报,接入 shizuku 的第三方应用仍有自己的权限和数据处理方式。应单独查看接入应用的说明,只授权必要功能。
怎样确认下载到的是可信的 shizuku?
先从 https://github.com/RikkaApps/Shizuku 或官方用户指南进入,再核对 Google Play 的产品名、开发者和包名 moe.shizuku.privileged.api。若页面只写相似名称、缺少对应关系,或要求安装来源不明的附加包,就不要仅凭搜索排名确认。
开源仓库能否替代隐私审查?
不能。仓库适合核对产品身份、代码和公开技术说明;隐私审查还要看安装来源、实际版本、接入应用的权限,以及设备上的授权提示。
总的来说,shizuku 的可信核对点是 RikkaApps 官方仓库、用户指南和 Google Play 产品页之间的对应关系。把公开数据安全声明当作一项可复核信息,再把每个接入应用的权限与隐私政策单独审查,才能更准确地理解它的使用边界。
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
245 收藏
-
142 收藏
-
400 收藏
-
414 收藏
-
223 收藏
-
192 收藏
-
276 收藏
-
342 收藏
-
380 收藏
-
200 收藏
-
124 收藏
-
487 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习