
Go symlink 读取为何绕过了目录判断
来源:17golang原创
时间:2026-10-23 02:33:59 255浏览 收藏
如果程序先用 filepath.Join、filepath.Clean 或 filepath.IsLocal 判断输入,再直接读取文件,那么输入路径中的符号链接可能把最终目标带到允许目录之外。原因是这些判断主要处理路径字符串本身,不会替你追踪文件系统里的 symlink。读取已有文件时,可靠的修正顺序是:先拒绝明显的绝对路径和 ..,再用 filepath.EvalSymlinks 解析允许目录与目标,最后用 filepath.Rel 判断解析后的目标是否仍在根目录内。
Clean、Join和IsLocal是词法判断;IsLocal明确不考虑符号链接。EvalSymlinks返回解析符号链接后的路径,适合在读取已存在目标前做边界判断。- 检查通过后仍要考虑检查与打开之间的竞态;高风险场景需要使用操作系统提供的根目录约束或不跟随链接的打开方式。
先分清词法路径和真实目标
假设服务只允许读取 /srv/app/public 下的文件。用户传入 docs/report.txt 时,程序把它拼接成 /srv/app/public/docs/report.txt,看起来没有绝对路径,也没有 ..。但如果 public/docs/report.txt 其实是一个指向 /srv/app/private/report.txt 的符号链接,后续的 os.ReadFile 会沿着链接读取 private 目录中的目标。
这里有两套不同的问题:路径字符串是否写得规矩,以及文件系统最终把它指向哪里。filepath.IsLocal 的文档明确说明它只做词法分析,不会计算符号链接的影响;filepath.EvalSymlinks 才会返回解析符号链接后的路径。只检查前一套条件,不能证明后一套条件成立。
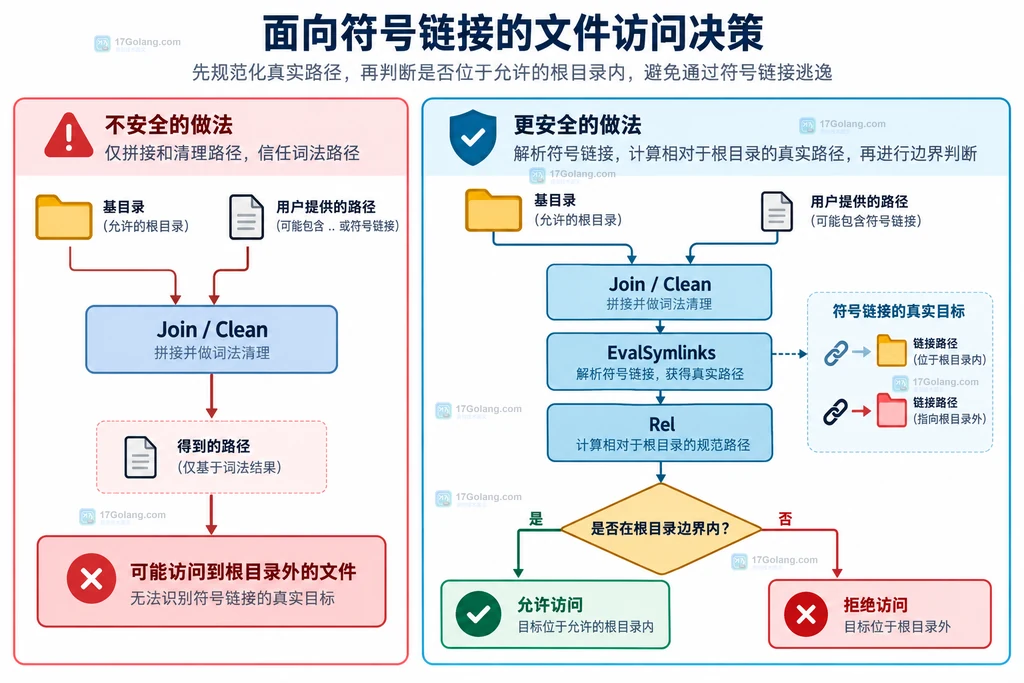
用最小复现观察检查顺序
下面的示例只搭建一个临时目录、一个目录外文件和一个符号链接,用来观察三个 API 的职责差异。它不是生产授权逻辑,重点是让输入字符串、词法路径和最终目标同时可见。
package main

import (
    "fmt"
    "os"
    "path/filepath"
)

func main() {
    // 临时目录便于演示,退出时清理整个实验目录。
    root, err := os.MkdirTemp("", "symlink-demo-")
    if err != nil {
        panic(err)
    }
    defer os.RemoveAll(root)

    publicDir := filepath.Join(root, "public")
    privateDir := filepath.Join(root, "private")
    if err := os.MkdirAll(publicDir, 0o755); err != nil {
        panic(err)
    }
    if err := os.MkdirAll(privateDir, 0o755); err != nil {
        panic(err)
    }

    target := filepath.Join(privateDir, "report.txt")
    if err := os.WriteFile(target, []byte("private data"), 0o600); err != nil {
        panic(err)
    }

    link := filepath.Join(publicDir, "report.txt")
    // 链接位于 public 内,但它的目标位于 private 内。
    if err := os.Symlink(target, link); err != nil {
        panic(err)
    }

    input := filepath.Join("public", "report.txt")
    joined := filepath.Join(root, input)
    resolved, err := filepath.EvalSymlinks(joined)
    if err != nil {
        panic(err)
    }

    fmt.Println("词法路径:", joined)
    fmt.Println("是否本地相对路径:", filepath.IsLocal(input))
    fmt.Println("解析后目标:", resolved)
}
这个现象最容易误判的地方是 IsLocal(input) 仍然可能返回 true:public/report.txt 在词法上确实是本地相对路径。真正越界发生在文件系统解析 symlink 之后,所以检查点必须覆盖解析结果,而不能只看输入字符串。
先做词法拦截再解析符号链接
如果业务是“读取已经存在的文件”,可以把边界检查封装成一个小函数。它先固定允许根目录的绝对路径,再拒绝空路径、绝对路径和词法上的父目录跳转;之后分别解析根目录与候选文件,使用相对路径判断解析后的目标是否在根目录内。只有返回的路径可以直接交给读取函数时才放行。
package safeopen

import (
    "errors"
    "os"
    "path/filepath"
    "strings"
)

var errOutsideRoot = errors.New("path resolves outside allowed root")

func ResolveInside(root, name string) (string, error) {
    // 先固定根目录,避免把相对 root 解释成不同工作目录。
    rootAbs, err := filepath.Abs(root)
    if err != nil {
        return "", err
    }
    // IsLocal 是词法拦截,不等于已经完成 symlink 安全检查。
    if !filepath.IsLocal(name) || name == "." {
        return "", errOutsideRoot
    }

    candidate := filepath.Join(rootAbs, name)
    resolvedRoot, err := filepath.EvalSymlinks(rootAbs)
    if err != nil {
        return "", err
    }
    resolvedTarget, err := filepath.EvalSymlinks(candidate)
    if err != nil {
        // 目标不存在或某一段链接无法解析时,不把未知状态当成允许。
        return "", err
    }

    rel, err := filepath.Rel(resolvedRoot, resolvedTarget)
    if err != nil {
        return "", err
    }
    outside := rel == ".." || strings.HasPrefix(rel, ".."+string(filepath.Separator))
    if outside {
        return "", errOutsideRoot
    }
    return resolvedTarget, nil
}

func ReadInside(root, name string) ([]byte, error) {
    // 只读取已解析且确认仍在根目录内的目标。
    resolved, err := ResolveInside(root, name)
    if err != nil {
        return nil, err
    }
    return os.ReadFile(resolved)
}
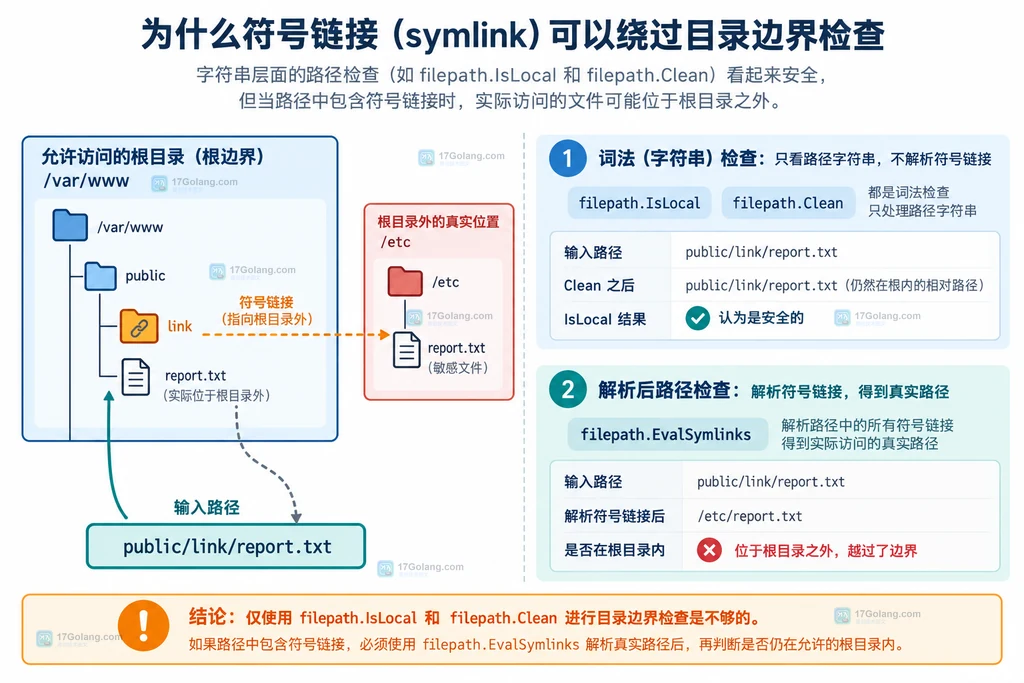
Rel 的结果要按完整路径段判断:.. 和以 ../ 开头的结果表示目标在根目录外,而只判断字符串前缀会把 /srv/app/publicity 误认为是 /srv/app/public 的子目录。这里返回解析后的路径而不是重新拼接原始输入,也让调用方不会再次绕回未解析路径。
处理异常、竞态和适用边界
第一,EvalSymlinks 不是万能的路径清洗器:目标不存在、链接断裂或权限不足时会返回错误。对于“允许上传后再创建文件”的流程,不能简单把解析失败改成放行;应把创建策略单独设计,明确是否允许链接、是否只允许普通文件。
第二,解析和打开之间可能发生 TOCTOU 竞态。如果攻击者能同时修改目录内容,检查通过后再替换 symlink,后面的 os.ReadFile 仍可能打开另一目标。高风险服务不要把上面的函数当作内核级隔离;应结合系统提供的目录句柄、根目录约束或不跟随符号链接的打开选项,并把权限控制放在文件系统层。
第三,根目录本身也可能是链接。示例中同时解析 rootAbs 和候选路径,目的是让两边使用同一套真实路径坐标系。若业务不允许根目录通过 symlink 变化,可以在启动时固定并记录解析后的根目录,再配合目录权限减少变化空间。
| 检查方式 | 能发现什么 | 不能保证什么 |
|---|---|---|
filepath.Clean | 整理重复分隔符和词法上的 .. | 不会追踪 symlink |
filepath.IsLocal | 拒绝绝对路径、空路径和词法越界 | 文档明确不考虑文件系统链接 |
filepath.EvalSymlinks + Rel | 判断已存在目标解析后是否离开根目录 | 不能单独消除检查与打开之间的竞态 |
| 根目录约束/不跟随链接的打开 | 把边界交给更底层的打开语义 | 仍需结合权限、错误处理和业务策略 |
延伸问答
把 filepath.EvalSymlinks 放在读取之后可以吗?
不行。读取动作本身可能已经跟随链接到越界目标;解析应发生在把路径交给读取函数之前。
只禁止输入中的 .. 是否足够?
不够。没有 .. 的普通文件名也可以是符号链接,必须把词法检查和链接解析后的边界判断结合起来。
解析后的路径在根目录下就能完全防住攻击吗?
不能完全等同于隔离。若检查与打开之间的文件系统状态可被改变,仍有竞态风险;对高风险资源应使用更强的根目录打开语义和权限策略。
-
502 收藏
-
502 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习