
Go crypto/ecdh PrivateKey.ECDH 怎样生成共享密钥
来源:17golang原创
时间:2026-10-25 06:20:33 266浏览 收藏
Go 的 crypto/ecdh 中,PrivateKey.ECDH 的调用方式可以先记成一句话:用本端私钥,配合对端公钥,计算双方都能得到的共享密钥。两把密钥必须来自同一条曲线;拿到共享密钥后,还应交给应用层的 KDF 或 AEAD 处理,不要把它直接当作业务密钥文本或密码使用。
alicePrivate.ECDH(bobPrivate.PublicKey())与bobPrivate.ECDH(alicePrivate.PublicKey())使用的是“私钥 + 对端公钥”。PrivateKey.ECDH要求两端使用同一条 Curve;X25519 遇到全零结果会返回错误。- 共享密钥是二进制材料,后续应按协议做 KDF、密钥分离和 AEAD 配置。
PrivateKey.ECDH 的输入到底怎么配对
最容易写反的是第二个参数。Alice 计算时拿 Alice 的私钥和 Bob 的公钥;Bob 计算时拿 Bob 的私钥和 Alice 的公钥。双方不是把自己的私钥传给对方,而是只交换公钥。Go 官方文档还要求两把密钥使用同一条曲线,这个约束应在进入 ECDH 前就明确。
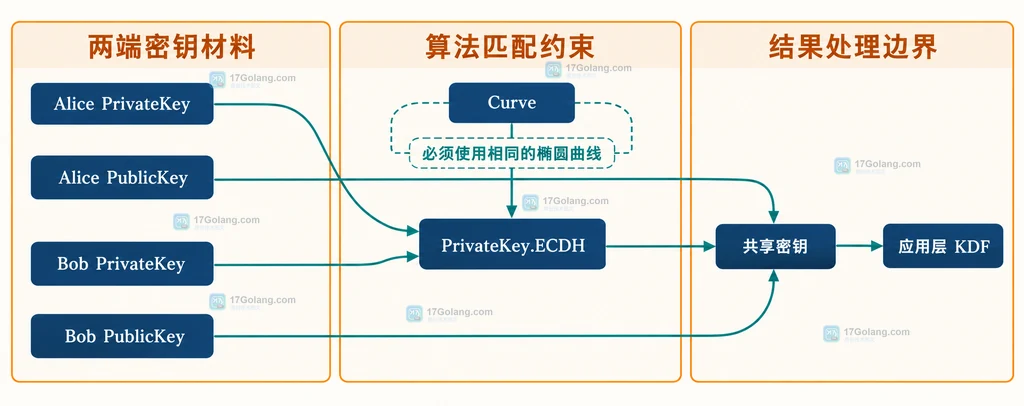
用 P256 让两端得到同一个共享密钥
下面的例子用同一条 P-256 曲线生成两端密钥,并分别计算共享密钥。示例重点是参数方向和错误处理;生产代码还要把私钥放在受控的密钥存储中,避免日志、错误文本或普通业务字段泄露。
package main

import (
    "crypto/ecdh"
    "crypto/subtle"
    "fmt"
)

func main() {
    curve := ecdh.P256()

    // 两端各自生成私钥;真实服务应使用受控密钥生命周期。
    alice, err := curve.GenerateKey(nil)
    if err != nil {
        panic(err)
    }
    bob, err := curve.GenerateKey(nil)
    if err != nil {
        panic(err)
    }

    // 每一端都使用“自己的私钥 + 对方的公钥”。
    aliceSecret, err := alice.ECDH(bob.PublicKey())
    if err != nil {
        panic(err)
    }
    bobSecret, err := bob.ECDH(alice.PublicKey())
    if err != nil {
        panic(err)
    }

    // 这里只比较长度和内容是否相同,不打印共享密钥本身。
    same := len(aliceSecret) == len(bobSecret) &&
        subtle.ConstantTimeCompare(aliceSecret, bobSecret) == 1
    fmt.Println("共享密钥一致:", same)
}
这里的 aliceSecret 和 bobSecret 应该相同,但不要把这种相同关系理解成“公钥可以还原私钥”。公钥交换只提供 ECDH 所需的公开输入,私钥仍由各端保管。
曲线不一致和 X25519 全零结果怎么处理
如果本端私钥来自 P-256,而对端公钥来自 P-384,调用会失败,不能通过强制类型转换绕过。协议层通常应在握手阶段固定曲线或协商后再创建对应密钥对象。X25519 还有一个特殊边界:如果计算结果是全零值,Go 会返回错误,这类结果不能继续送入后续加密步骤。
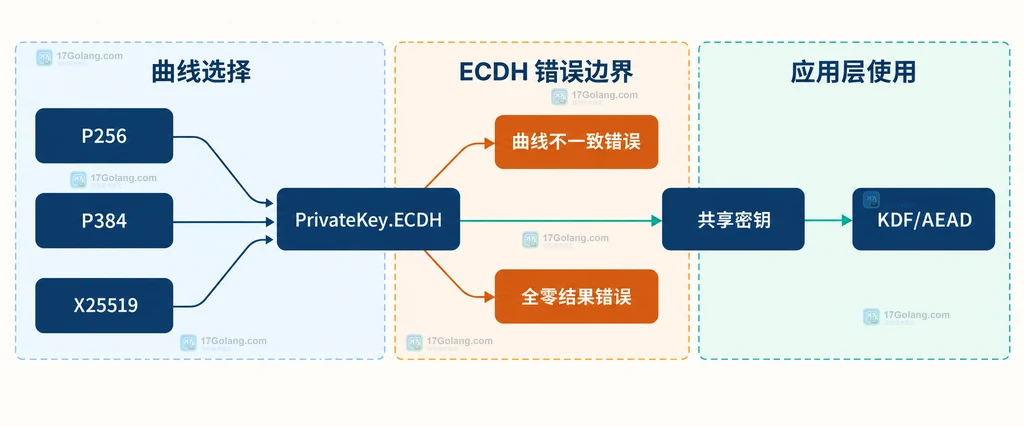
| 现象 | 先看什么 | 处理方式 |
|---|---|---|
| ECDH 返回错误 | 两端 Curve 是否相同 | 修正协议选曲线或重新生成匹配的密钥 |
| X25519 结果异常 | 是否属于全零共享结果 | 按错误终止本次握手,不继续派生 |
| 双方结果无法直接用于业务 | 是否缺少密钥派生步骤 | 使用协议约定的 KDF 和上下文绑定 |
共享密钥不要直接当成应用层密钥
ECDH 返回的是共享秘密字节。实际协议通常还要经过 KDF,加入双方身份、协议版本、方向或会话上下文,派生出用途明确的 AEAD 密钥、Nonce 材料或其他子密钥。这样可以避免同一份原始共享秘密被多个用途重复使用,也方便在协议升级时隔离不同上下文。
- 只在握手双方需要时保留原始共享秘密,避免写入日志和持久化业务表。
- 不要用字符串格式化、十六进制展示值替代真正的密钥派生。
- 按协议选择标准 KDF 和 AEAD;本文只说明 ECDH 的输入输出边界,不替你决定完整密码协议。
常见问题
为什么不能调用 alice.ECDH(alice.PublicKey())?
这计算的是同一把私钥与自己的公钥组合,不是双方共享密钥协议中的对端输入。正常握手应使用对端公钥。
PrivateKey.ECDH 会返回固定长度的结果吗?
长度取决于使用的 Curve 和实现规则。NIST 曲线返回按规范编码的 x 坐标,X25519 使用其对应的 ECDH 规则,代码不要写死跨曲线的长度假设。
拿到共享密钥后可以直接做 AES 密钥吗?
不建议直接使用。应按协议进入 KDF,绑定上下文并派生用途明确的密钥材料,再交给 AEAD 等对称加密组件。
-
860 收藏
-
843 收藏
-
826 收藏
-
809 收藏
-
792 收藏
-
232 收藏
-
393 收藏
-
309 收藏
-
116 收藏
-
220 收藏
-
363 收藏
-
178 收藏
-
121 收藏
-
112 收藏
-
309 收藏
-
226 收藏
-
251 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习