
用 Go 写配置、缓存或导出文件时,常见现象是:文件第一次创建成功,后来用同样的 os.WriteFile 覆盖却返回 permission denied。先给结论:第三个参数 perm 不是“每次写入都重新设置权限”的开关。文件不存在时它参与创建;文件已经存在时,WriteFile 会截断旧内容,但保留旧文件权限。
官方地址:https://pkg.go.dev/os#WriteFile
排查时应先确认错误指向的是目标文件、父目录还是运行环境,再决定是否需要调整权限。
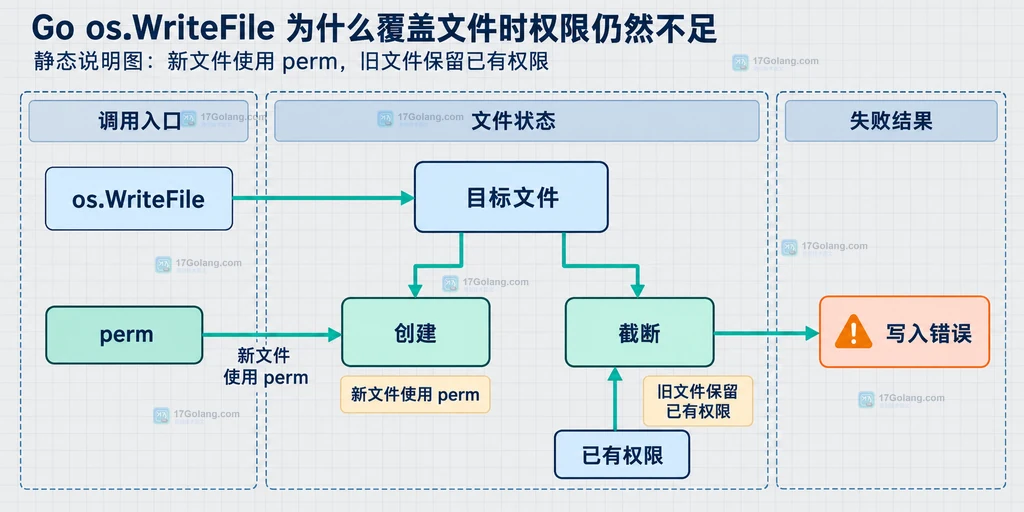
为什么覆盖已有文件时 perm 不起作用
官方文档把行为分成两种:不存在的文件按 perm 创建,已存在的文件先截断再写入,并且不改变原权限。也就是说,下面的 0644 只能表达“新文件希望使用的模式”,不能把一个已经是只读模式的旧文件自动变成可写。
package main

import (
    "errors"
    "fmt"
    "os"
)

func saveConfig(path string, data []byte) error {
    // 0644 只在目标不存在、需要创建时参与权限计算。
    if err := os.WriteFile(path, data, 0o644); err != nil {
        // 保留原始错误,便于上层区分权限、路径和 I/O 问题。
        if errors.Is(err, os.ErrPermission) {
            return fmt.Errorf("写入配置权限不足: %w", err)
        }
        return fmt.Errorf("写入配置失败: %w", err)
    }
    return nil
}
因此,“把 perm 改成 0777”通常不能解决覆盖失败,还可能造成过宽的文件权限。覆盖操作至少需要当前进程对已有文件具备写权限;如果底层实现还要创建、替换或访问路径中的目录,父目录权限也会影响结果。
先从 PathError 判断到底哪一层拒绝
os 包的文件错误通常包含操作名和路径。不要只匹配错误字符串,先用 errors.Is 判断权限错误,再查看 *os.PathError 中的 Op 和 Path,可以知道失败对象是否就是你以为的那个文件。
package main

import (
    "errors"
    "fmt"
    "os"
)

func explainWriteError(err error) {
    if err == nil {
        return
    }

    var pathErr *os.PathError
    // PathError 的 Path 可能暴露实际失败的路径,记录时不要把敏感目录写入公开日志。
    if errors.As(err, &pathErr) {
        fmt.Printf("操作=%s 路径=%s\n", pathErr.Op, pathErr.Path)
    }
    // ErrPermission 只说明权限类失败,不能单独说明是文件还是目录的问题。
    if errors.Is(err, os.ErrPermission) {
        fmt.Println("需要继续检查运行身份、文件模式和父目录")
    }
}
如果路径指向已有文件,重点检查文件所有者、所属组和写位;如果路径指向父目录或创建阶段,重点检查目录的写入与进入权限。容器中还要把进程用户映射、卷的挂载模式一起纳入判断。
检查父目录、只读挂载和运行身份
当文件看起来可写,覆盖仍然失败,常见原因不在 perm:程序可能以不同用户运行;目标目录可能属于另一个用户;卷或文件系统可能以只读方式挂载;ACL、沙箱或平台策略也可能额外拒绝写入。
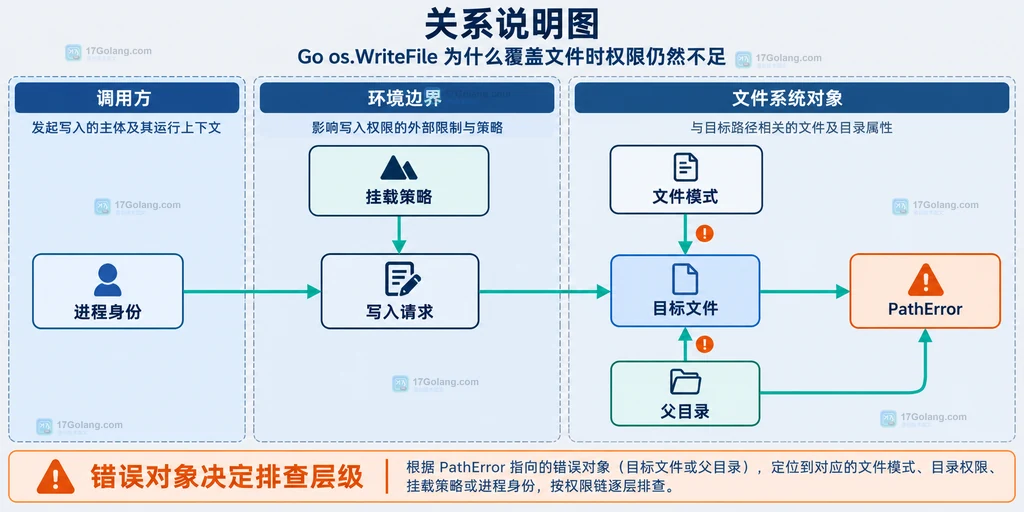
建议按以下顺序收集信息:
- 确认实际运行用户与服务管理器、容器编排配置中的用户一致。
- 确认目标文件的所有者、所属组和模式,而不是只看代码里的
perm。 - 确认路径中的每一级父目录都允许当前用户进入,涉及创建时还要允许写入。
- 确认挂载点不是只读,并检查平台特有的 ACL 或沙箱限制。
这些检查是定位思路,不代表某个环境一定存在对应问题。对服务目录直接执行递归放权,往往会掩盖真正的运行身份配置错误。
什么时候改用 OpenFile 或显式 Chmod
如果需求只是“写入已有文件内容”,继续使用 WriteFile 并修正文件或目录的实际权限即可。如果需求还包括追加、独占创建或明确改变模式,使用 OpenFile 表达打开语义;只有业务确实要求改变已有文件权限时,才单独调用 Chmod。
package main

import "os"

func appendAudit(path string, data []byte) error {
    // O_APPEND 表达追加语义;0600 只在 O_CREATE 创建新文件时有意义。
    f, err := os.OpenFile(path, os.O_WRONLY|os.O_CREATE|os.O_APPEND, 0o600)
    if err != nil {
        return err
    }
    // 关闭文件并返回关闭错误,避免把资源释放问题静默掉。
    defer func() { _ = f.Close() }()
    _, err = f.Write(data)
    return err
}

func makePrivate(path string) error {
    // 这是明确的权限变更,不要把它当成普通覆盖写入的副作用。
    return os.Chmod(path, 0o600)
}
OpenFile 的模式参数同样主要服务于创建;打开已有文件时不会凭空修复其旧权限。若权限策略由部署系统统一管理,优先修正部署配置和目录归属,让应用只承担读写职责。
几个容易混淆的问题
为什么第一次写成功,第二次却失败?第一次可能创建出了当前用户拥有的文件,后续运行身份发生变化,或者文件被部署脚本、挂载策略和权限工具改过。
把 0644 改成 0666 有用吗?只对创建新文件时的目标模式有影响,还会受到 umask 约束;对已经存在的文件不负责改模式。
文件可写就一定能覆盖吗?不一定。路径解析、父目录、只读挂载、ACL 和服务运行身份都可能在写入前后影响结果。
实际处理这类问题时,先保留 PathError 的操作和路径信息,再按“运行身份—目标文件—父目录—挂载策略”逐层缩小范围,通常比盲目扩大 perm 更安全。




