
在 Java HttpClient 中使用 BodyHandlers.ofInputStream() 后,响应头到达只是“可以拿到流”的时刻,不是“响应资源已经释放”的时刻。只要代码拿到了 InputStream,就必须负责把它读到 EOF,或者在决定提前结束时显式关闭它。最稳妥的默认写法是把响应流放进 try-with-resources,让正常读取和异常退出都拥有明确的释放路径。
官方资料:https://docs.oracle.com/en/java/javase/25/docs/api/java.net.http/java/net/http/HttpResponse.BodySubscribers.html#ofInputStream()
读完响应体时让读取走到 EOF;读不完时立即 close。不要只保存 HttpResponse 或只判断状态码,却把 body 流留给没有明确所有权的代码。
响应头到了,为什么连接还没有真正释放
一次 HTTP 调用至少可以拆成两个观察点:先收到状态码和响应头,再消费响应体。BodyHandlers.ofInputStream() 的价值是让调用方在响应头可用后直接拿到一个输入流,而不是让客户端先把整个响应体一次性装进内存。
这也意味着资源责任被交到了调用方手里。下面的关系图展示了两条结束路径:完整读到 EOF,通常可以让底层完成正常收尾;如果业务只看了前几字节就结束,就应当调用 close(),但当前连接可能无法继续复用。
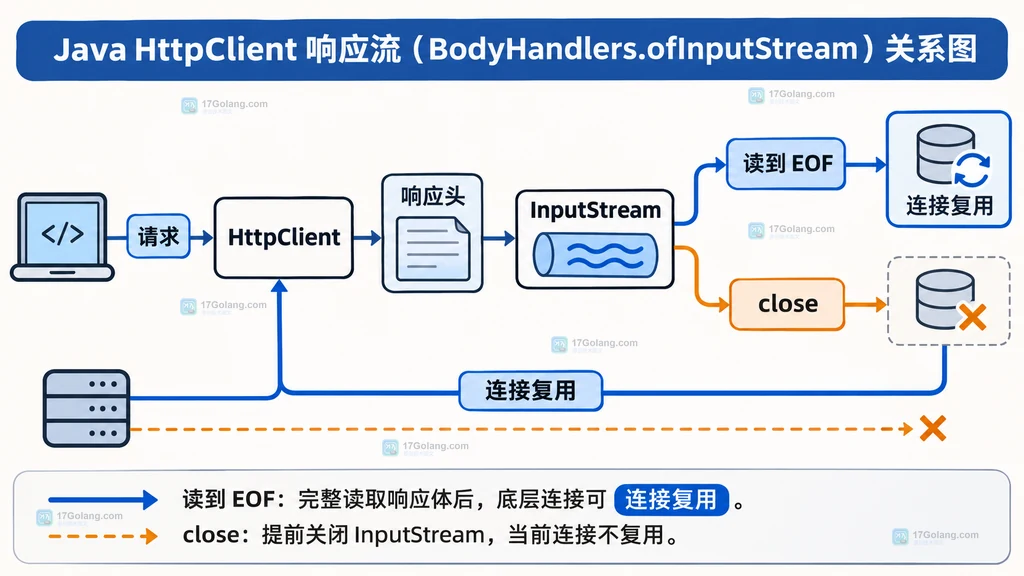
因此,看到连接复用率下降时,不要先把原因归结为 HttpClient 没有连接池。先检查是否存在以下路径:拿到流后只读取一小段就 return;状态码不是 2xx 时直接跳出;异常分支没有关闭流;或者把流塞进队列,却没有规定消费者何时释放它。
ofInputStream 返回的到底是什么责任
响应对象的泛型会变成 HttpResponse。这里的 body() 不是一段已经脱离网络的字节数组,而是一个仍需要消费的流。调用方应该把它当成文件流、套接字流一样管理:读取、处理异常、关闭。
HttpClient client = HttpClient.newHttpClient();
HttpRequest request = HttpRequest.newBuilder(uri)
        .GET()
        .build();

// 这里只等待响应头和流对象,响应体仍由后续代码消费。
HttpResponse response = client.send(
        request,
        HttpResponse.BodyHandlers.ofInputStream()
);

// body() 的所有权已经交给当前方法,不能只保存 response 而遗失关闭责任。
InputStream body = response.body();
这里没有必要把 HttpResponse 自己当作需要关闭的对象;关键资源是 response.body() 返回的输入流。真正的工程问题是:这段流由谁读完、谁关闭、发生异常时谁兜底。把这三个问题写进同一段代码,通常比在接口文档里口头约定更可靠。
用 try-with-resources 覆盖完整读取路径
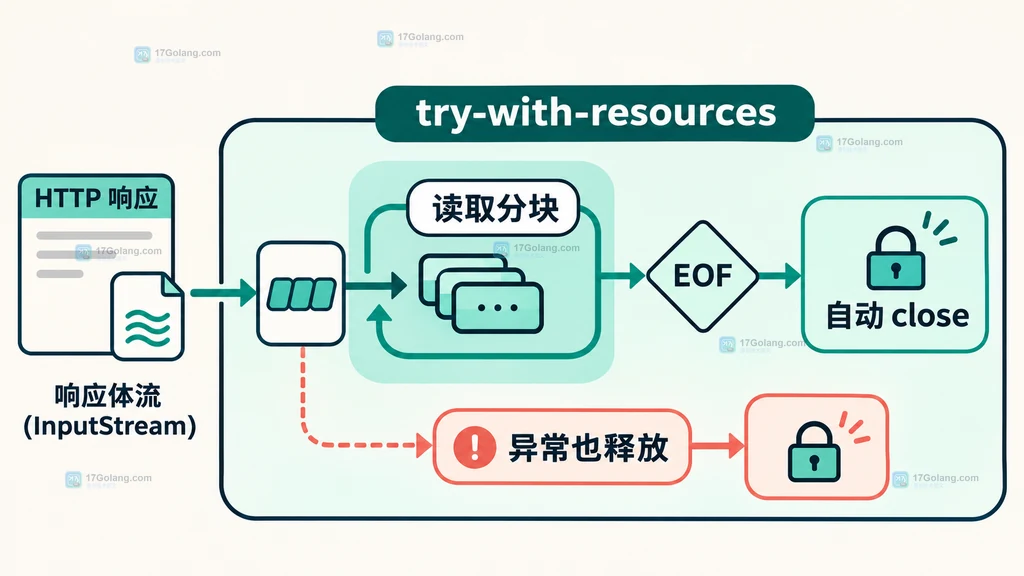
如果业务需要完整读取响应体,最小且清晰的模式是把 response.body() 直接放进 try-with-resources。循环读取到 -1 表示 EOF,异常离开代码块时 Java 仍会执行自动关闭。
static byte[] readAll(HttpClient client, HttpRequest request)
        throws IOException, InterruptedException {
    HttpResponse response = client.send(
            request,
            HttpResponse.BodyHandlers.ofInputStream()
    );

    // 读取完整响应;try-with-resources 负责正常和异常路径的 close。
    try (InputStream in = response.body();
         ByteArrayOutputStream out = new ByteArrayOutputStream()) {
        byte[] buffer = new byte[8192];
        int count;
        while ((count = in.read(buffer)) != -1) {
            // 只写入本次真正读到的字节,避免把缓冲区尾部旧数据写进去。
            out.write(buffer, 0, count);
        }
        // 读到 EOF 后返回完整内容;真实项目还应设置业务体积上限。
        return out.toByteArray();
    }
}
上面示例适合响应体确实不大、并且业务需要完整字节内容的场景。ByteArrayOutputStream 只是示例容器,生产代码仍应根据响应长度、内存预算和内容格式设置上限,避免把“正确关闭”误当成“可以无限读入内存”。
只读取前几个字节时,为什么必须显式 close
有些接口只需要判断文件头、魔数或前几十个字节,并不需要下载完整内容。这时不能因为“业务已经得到答案”就直接返回。未消费完的 body 仍然有资源责任,应该在 finally 或 try-with-resources 中关闭。
static boolean looksLikeJson(HttpClient client, HttpRequest request)
        throws IOException, InterruptedException {
    HttpResponse response = client.send(
            request,
            HttpResponse.BodyHandlers.ofInputStream()
    );

    // 即使只检查前缀,也要让流在 return 前关闭。
    try (InputStream in = response.body()) {
        byte[] prefix = in.readNBytes(64);
        String text = new String(prefix, StandardCharsets.UTF_8)
                .stripLeading();
        // 只判断结构线索;不要把前缀判断当成完整 JSON 校验。
        return text.startsWith("{") || text.startsWith("[");
    }
}
提前 close() 的代价是,当前连接未必还能复用;这不是关闭动作错误,而是“只取一小段内容”本身带来的取舍。比起让连接和响应体悬挂,明确释放通常更重要。若业务经常需要抽样读取,可以结合服务端 Range、专门的元数据接口或缓存摘要,减少必须中途截断的请求数量。
状态码不符合预期时,也要先处理 body
常见的泄漏写法是先判断 response.statusCode(),遇到 404、429 或 500 就直接抛异常。状态码的分支可以提前决定业务结果,但不能让响应流失去关闭路径。
static String readErrorBody(HttpResponseresponse) throws IOException { // 错误响应也可能包含诊断信息,流仍然必须由当前方法收尾。 try (InputStream in = response.body()) { return new String(in.readAllBytes(), StandardCharsets.UTF_8); } }
如果错误响应可能很大,就把 readAllBytes() 换成带上限的分块读取;如果完全不需要错误正文,也可以直接关闭流。关键不在于成功或失败,而在于每一条分支都能回答“谁负责释放 body”。
异步调用要把流的所有权留在完成阶段
sendAsync 并不会改变资源规则。推荐在异步阶段内部完成读取与关闭,再把业务结果传给后续 stage,而不是把一个仍打开的 InputStream 返回给调用方后就结束这条链。
static CompletableFuturefetchText( HttpClient client, HttpRequest request) { return client.sendAsync( request, HttpResponse.BodyHandlers.ofInputStream() ) .thenApply(response -> { // stage 内完成消费,避免把未关闭的流交给未知线程。 try (InputStream in = response.body()) { return new String(in.readAllBytes(), StandardCharsets.UTF_8); } catch (IOException e) { // 将读取失败转成完成阶段可传播的异常。 throw new CompletionException(e); } }); }
如果确实要把流交给外部消费者,接口就必须明确关闭责任、超时和取消行为,并且不能在生产者 stage 中提前关闭。多数文本、JSON 或小型错误正文场景并不需要暴露流所有权,直接在完成阶段转成受控结果更容易维护。
发布前可以用这张清单复查
| 检查点 | 应该看到的做法 | 常见误区 |
|---|---|---|
| 响应体类型 | HttpResponse 有明确消费者 | 只保存 HttpResponse,不追踪 body |
| 完整读取 | 循环读到 EOF,并覆盖 IOException | 只调用一次 read 就认为读完 |
| 提前结束 | try-with-resources 或 finally 调用 close | 业务 return 前遗失流 |
| 状态码分支 | 成功和错误响应都处理 body 资源 | 非 2xx 直接 throw,跳过关闭 |
| 异步链 | 消费和关闭发生在有明确所有权的 stage | 把打开的流丢到无人管理的队列 |
最后再强调一次:ofInputStream 解决的是“以流的方式接收响应体”,不是“自动替你管理业务流”。读到 EOF 是完整消费路径,close() 是提前结束路径,try-with-resources 则是把两条路径的异常安全性写进 Java 语法。围绕这三个点检查,通常就能解释大多数响应流未释放和连接复用异常。
相关问题
- 只读取响应头而不读取正文时,应该使用哪种 BodyHandler?
- 关闭未读完的 InputStream 后,为什么连接复用率可能下降?
- 异步 HttpClient 返回 InputStream 时,如何设计调用方的关闭责任?
- 响应体很大时,怎样在读取和内存上限之间做取舍?




