
Go crypto/rsa.GenerateKey 怎样设置 RSA 密钥位数
来源:17golang原创
时间:2026-11-20 03:16:52 456浏览 收藏
Go 里用 crypto/rsa.GenerateKey 生成 RSA 私钥时,密钥位数就是第二个参数 bits。实际项目通常从 2048 位起步,并把生成错误当成阻断条件;1024 位以下会被标准库拒绝,不能靠“先生成再补救”解决。
官方文档:https://pkg.go.dev/crypto/rsa#GenerateKey
下面的示例只展示参数和对象关系,不打印私钥。生成完成后,私钥对象可以提供公钥,但它本身不等于已经完成加密、签名或证书配置。
GenerateKey 的两个参数分别做什么
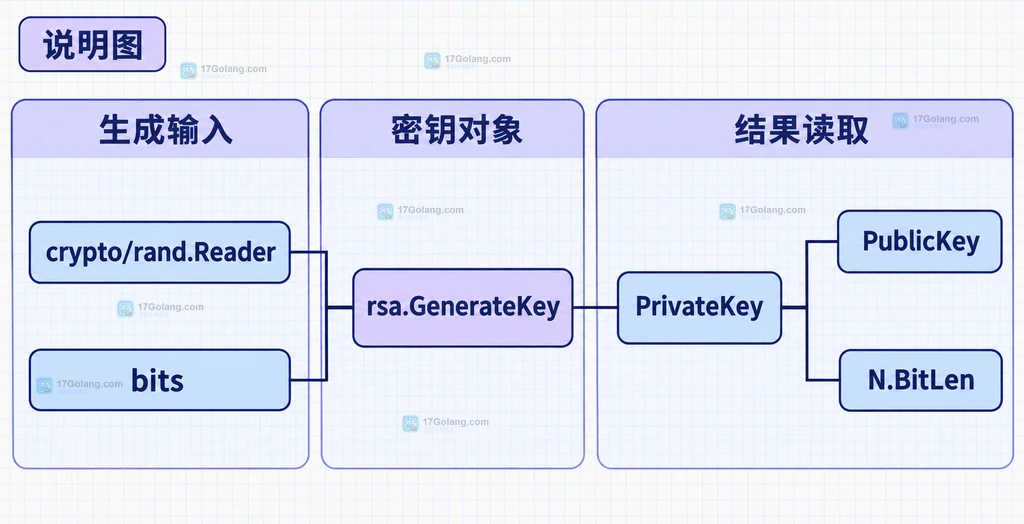
GenerateKey(random, bits) 接收一个随机源和目标位数。随机源负责产生密钥生成过程所需的随机数据,bits 决定模数的大致位宽。两者都不是业务数据:不要把用户输入当作随机源,也不要把位数写成“越大越好”的隐含常量。
package main

import (
    "crypto/rand"
    "crypto/rsa"
    "fmt"
)

func main() {
    // 2048 位是一个明确的工程配置;随机源使用系统安全随机源。
    bits := 2048
    privateKey, err := rsa.GenerateKey(rand.Reader, bits)
    if err != nil {
        // 生成失败时不要继续使用可能不完整的密钥对象。
        panic(fmt.Errorf("生成 RSA 私钥失败: %w", err))
    }

    // Public 返回与该私钥对应的公钥视图,后续可交给加密或验签流程。
    publicKey := privateKey.Public()
    fmt.Printf("RSA 私钥位数: %d,公钥类型: %T\n", privateKey.N.BitLen(), publicKey)
}
这里的 privateKey.N.BitLen() 是对生成结果的读取,不应拿它替代输入配置。生成前要明确用途,生成后只在 err == nil 时继续。
密钥位数怎么选,为什么 1024 位不行
官方文档说明,GenerateKey 请求低于 1024 位会返回错误;用过小密钥的后续签名、验签、加解密操作同样会失败。这个限制是安全边界,不是格式校验,所以不要把 512 或 768 当作“开发环境更快”的常规配置。
| 场景 | 建议做法 | 注意点 |
|---|---|---|
| 常规生产 RSA | 显式配置 2048 或更高位数 | 同时评估计算成本和协议要求 |
| 兼容既有系统 | 按对端协议和密钥策略选择 | 不要只看本地函数能否返回 |
| 单元测试 | 优先使用固定测试密钥或测试专用配置 | 不要把测试放宽项带到生产 |
位数越大通常意味着生成和运算成本上升,但它不是独立的安全结论。还要看签名方案、加密填充、密钥保存和轮换策略。本文只解决“GenerateKey 的位数参数怎么设”这一层。
错误处理和私钥对象的边界
函数返回 (*rsa.PrivateKey, error)。工程代码最重要的顺序是先判断错误,再使用私钥;不要在错误分支中继续读取 N、导出公钥或把对象交给后续密码操作。对于服务启动阶段,可以让错误终止启动;对于按请求生成的场景,则应向上层返回可识别的失败。
func newRSAKey(bits int) (*rsa.PrivateKey, error) {
    // 位数由调用方传入,但仍交给标准库做最小边界判断。
    key, err := rsa.GenerateKey(rand.Reader, bits)
    if err != nil {
        // 保留原始错误,便于上层记录和决定是否重试。
        return nil, fmt.Errorf("生成 %d 位 RSA 密钥失败: %w", bits, err)
    }
    return key, nil
}
示例没有捕获错误后自动降级到更小位数,因为那会让配置失误变成隐蔽的安全变化。若需要切换位数,应修改明确配置并重新部署或重新初始化密钥生命周期。
生产密钥与测试密钥不要混用
快速测试可以使用预生成的测试私钥,或者在测试文件中采用官方文档提到的测试专用设置;这和生产密钥策略是两回事。不要把 GODEBUG 的测试放宽项作为生产参数,也不要把私钥写进日志、文章输出或仓库。
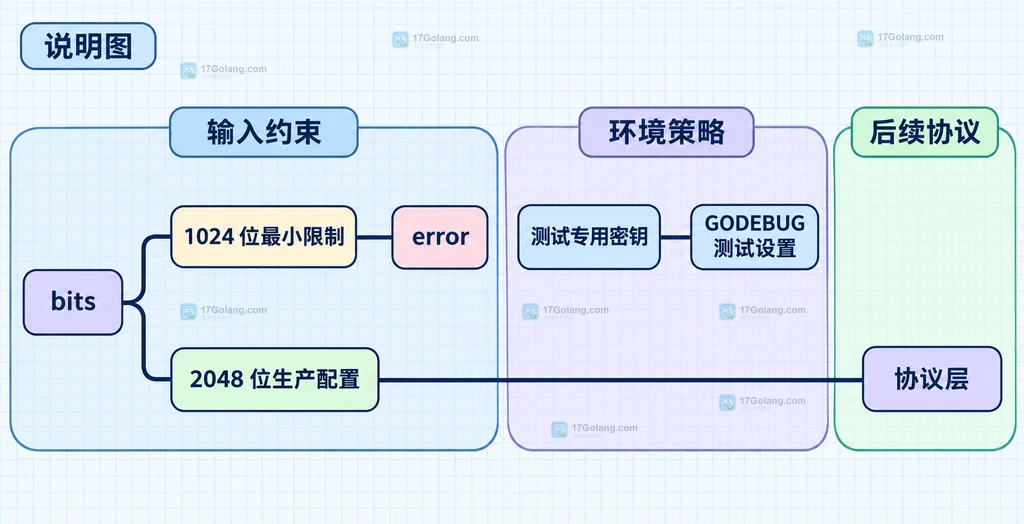
还要记住,生成 RSA 私钥只是准备密钥材料。真正使用时,应再根据协议选择 OAEP、PSS 等现代方案,并由对端协议决定哈希和编码参数;不要把 RSA 私钥生成函数直接当成完整加密方案。
常见问题
bits 写成 1024 能不能用于正式环境?
不建议。当前标准库会拒绝低于 1024 位的请求,而且官方明确把小于 1024 位视为不安全。正式系统应根据协议和组织策略选择合适位数。
GenerateKey 成功后是不是就能直接加密任意长度文本?
不是。RSA 单次可处理的数据长度受密钥和填充影响,实际工程通常使用混合加密;密钥生成只负责得到 RSA 私钥和对应公钥。
小结:先用明确配置选择位数,再用 err 决定是否继续,最后把生产密钥、测试密钥和具体协议方案分开管理。
-
369 收藏
-
344 收藏
-
464 收藏
-
327 收藏
-
349 收藏
-
Golang · Go教程 | 31分钟前 | 标准库 · 编码 · Go教程 · 工程实践 · base64 Go StdEncoding encoding/base64 流式编码 NewEncoder206 收藏
-
Golang · Go教程 | 40分钟前 | 标准库 · Go教程 · 密码学 · 安全编程 · Go 椭圆曲线 crypto/ecdh ECDH PrivateKey.PublicKey 公钥对象299 收藏
-
Golang · Go教程 | 40分钟前 | 标准库 · 加密 · Go教程 · 安全编程 · Go Open AES-GCM nonce AEAD crypto/cipher.NewGCM Seal369 收藏
-
212 收藏
-
Golang · Go教程 | 55分钟前 | 标准库 · Go教程 · 密码学 · 安全编程 · Go crypto/subtle WithDataIndependentTiming ConstantTimeCompare 数据无关时序243 收藏
-
174 收藏
-
272 收藏
-
273 收藏
-
438 收藏
-
368 收藏
-
494 收藏
-
240 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习