
systemd.socket BindToDevice 怎样限制监听网卡
来源:17golang原创
时间:2026-11-20 13:08:59 184浏览 收藏
如果一台机器同时有内网和公网网卡,最容易混淆的是“监听哪个地址”和“允许哪个接口进入”。在 systemd.socket 中,ListenStream= 描述监听地址,BindToDevice= 才负责把网络 socket 绑定到指定网卡。想让入口只接受 eth0 的流量,可以把两项放在同一个 [Socket] 段,再由匹配的 .service 接管。
官方资料:https://www.freedesktop.org/software/systemd/man/latest/systemd.socket.html
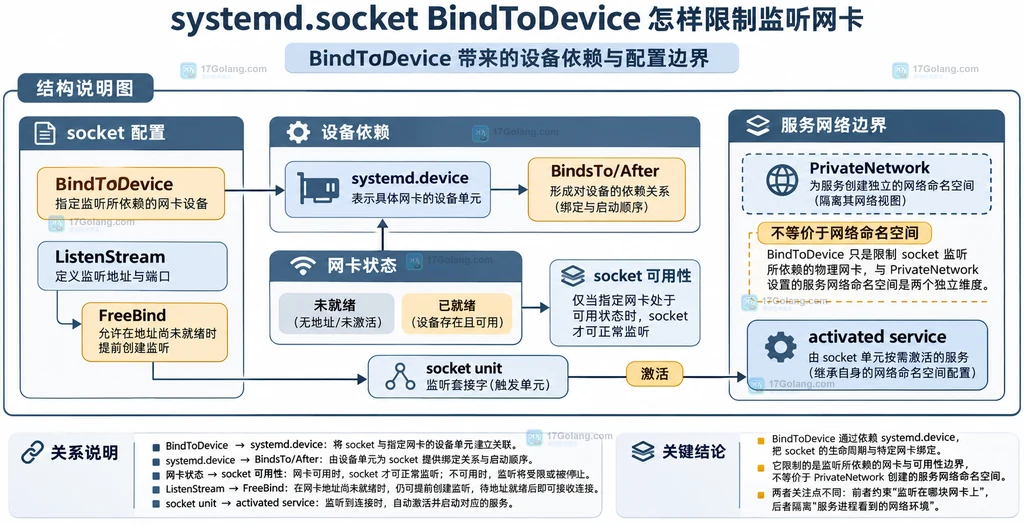
BindToDevice 限制的是 socket 的网络入口,不会自动把被激活服务搬进某个网络命名空间;要做进程级网络隔离,需要另看服务单元的网络配置。
为什么 BindToDevice 只限制 socket 的入口
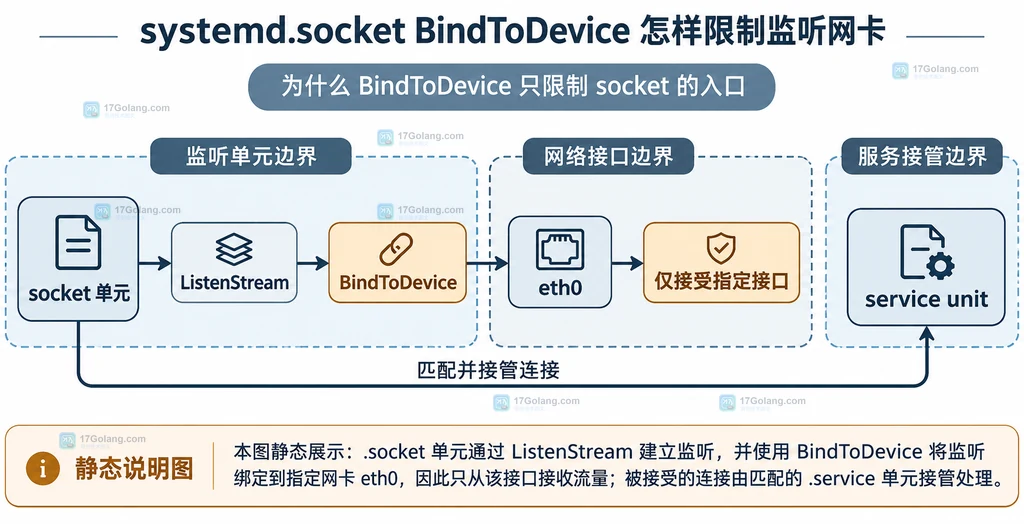
一个 socket 单元负责创建并监督监听 socket,收到连接后再激活匹配服务。BindToDevice=eth0 对应的是 socket 的接口绑定语义:流量只有从指定网络接口进入时才会被这个 socket 接受。它和 ListenStream=0.0.0.0:9000 的职责不同,后者表达的是监听地址与端口。
因此,BindToDevice 不是防火墙规则,也不是服务进程的路由策略。它适合表达“这个由 systemd 创建的监听入口只挂在某张网卡上”;如果目标是阻止服务访问另一张网卡,应该单独设计服务的网络命名空间或其他网络控制策略。
在 [Socket] 中绑定指定网卡
下面的配置把 TCP 监听地址设为所有 IPv4 地址的 9000 端口,再把 socket 绑定到 eth0。配置文件中的注释只解释关键边界,实际网卡名和端口应替换成环境中的值。
[Unit]
Description=按网卡接收的示例 socket

[Socket]
# 监听 TCP 地址和端口;这里不负责选择网卡
ListenStream=0.0.0.0:9000
# 将这个网络 socket 绑定到指定接口
BindToDevice=eth0
# 将监听 socket 交给同名服务单元
Service=demo.service

[Install]
WantedBy=sockets.target
如果省略 Service=,systemd 默认会按 socket 单元名寻找同名的 .service。服务程序还必须能接收 systemd 传入的 socket;单元配置正确,并不等于应用已经实现了 socket activation 协议。
配置文件准备好后,可以用下面的命令重载 unit 定义并启动 socket 单元。命令用于让配置生效和查看声明状态,不代表本文在本机执行过这些操作。
# 重新读取 unit 文件,避免继续使用旧定义
sudo systemctl daemon-reload
# 启动 socket 单元,让 systemd 创建监听入口
sudo systemctl enable --now demo.socket
# 查看 socket 单元的声明和当前状态
systemctl status demo.socket
BindToDevice、FreeBind 和服务网络边界不是一回事
BindToDevice 解决“绑定哪张网卡”;FreeBind 解决“即使本机暂时没有这个 IP,是否允许先绑定地址”。官方手册建议在希望接口尚未启动时就绑定某个 IP 的场景考虑 FreeBind=,但它不会替代 BindToDevice=,也不会把任意地址变成来自指定网卡的流量。
另一个容易漏掉的事实是:使用 BindToDevice= 会为 socket 单元增加指向对应设备单元的隐式 BindsTo= 和 After= 依赖。这个关系属于 socket 单元和网卡设备之间的生命周期/排序边界,不等同于服务单元里的 PrivateNetwork=yes。
可以用三层思路排查:第一层确认 ListenStream 的地址和端口;第二层确认 BindToDevice 使用的是实际存在的接口名;第三层再检查服务单元是否有独立的网络命名空间或应用自己的监听逻辑。这样不会把“socket 没有收到流量”和“服务进程不能访问某网络”混成一个问题。
配置不生效时先看哪几项
- 接口名:确认
BindToDevice写的是网络接口名,不是连接名称、IP 地址或 systemd 服务名。 - 监听地址:
ListenStream若写了一个并不存在或不属于目标接口的本地地址,问题属于地址绑定,不要只改 BindToDevice。 - 服务关系:确认 socket 单元实际激活的服务,以及服务是否支持接收 systemd 传入的监听描述符。
- 命名空间:若需求是限制服务进程的网络视野,检查服务单元的网络隔离设置;BindToDevice 只表达入口 socket 的接口绑定。
# 查看 socket 的声明内容,优先确认 ListenStream 与 BindToDevice
systemctl cat demo.socket
# 查看 systemd 解析后的监听信息,定位 unit 名称和端口边界
systemctl show demo.socket -p Listen -p BindToDevice -p Service
常见问题
BindToDevice 能代替防火墙吗?
不能。它限制的是该 socket 的接收接口,不能替代按来源地址、端口、连接状态或出站流量设计的防火墙策略。
只写 ListenStream 的 IP 还需要 BindToDevice 吗?
如果一个 IP 已经明确且稳定地属于目标接口,监听地址可能已经缩小了入口范围;但需要按接口语义表达约束或应对地址漂移时,BindToDevice 能把意图写得更清楚。两者解决的问题不同。
为什么配置网卡绑定后还要看服务单元?
socket activation 只负责创建和传递监听 socket,应用是否正确接收这个 socket 仍取决于服务程序及其启动方式。入口绑定正确,不会自动修复应用自己的监听逻辑。
总结一下:用 ListenStream 写清地址和端口,用 BindToDevice 写清网卡边界,用 Service 写清接管者;遇到接口生命周期问题再检查隐式设备依赖,遇到进程隔离问题则转到服务单元的网络配置。
-
426 收藏
-
387 收藏
-
242 收藏
-
238 收藏
-
402 收藏
-
145 收藏
-
259 收藏
-
348 收藏
-
326 收藏
-
文章 · linux | 34分钟前 | Linux · 故障恢复 · 服务管理 · systemd Linux服务 Restart RestartMode systemd.service RestartPreventExitStatus RestartForceExitStatus170 收藏
-
161 收藏
-
326 收藏
-
275 收藏
-
149 收藏
-
279 收藏
-
263 收藏
-
368 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习