
搜索词:用户输入
-
前端 | 1年前
 设计好用的表单需精简必要字段、提升视觉清晰度、合理分组信息、利用输入掩码与默认值、提供即时且温柔的反馈;2.降低用户心理与操作成本,采用分步表单、进度提示、减少打字、善用自动填充;3.表单验证应实时、具体、建设性,保留已填正确数据,避免惩罚式提示;4.关注细节如避免placeholder替代标签、确保Tab键顺序正确、添加密码可见性图标、优化按钮文案、提供隐私条款链接,这些共同提升用户体验与信任感。176浏览 收藏
-
 输入验证和异常处理的职责边界在于:1.输入验证负责在数据进入系统前进行检查,包括数据类型、范围、格式、长度和恶意过滤;2.异常处理负责在程序运行中捕获错误并处理,如使用try-catch、处理不同异常类型、执行finally块。两者共同构建软件安全防线,输入验证是前端守门员,异常处理是后方救援队。即使输入验证失效,异常处理也能补救意外情况,如数据库中断时回滚事务。权衡开销时应优先验证外部接口,适度放宽内部接口。其他防御性编程实践包括最小权限原则、代码审查、单元测试、静态分析和日志记录。169浏览 收藏
-
 答案:使用filter_var()配合FILTER_VALIDATE_INT是验证用户输入整数最安全可靠的方法。该方法能严格判断输入是否为有效整数,自动去除首尾空格,且支持范围限定;相比之下,(int)强制转换会静默截取字符串开头数字部分,存在安全隐患;其他方法如ctype_digit、正则等各有局限,而filter_var在安全性、可读性和功能性上综合最优。157浏览 收藏
-
前端 | 1年前
 <output>标签用于语义化地显示计算结果或用户操作的反馈,提升可访问性;2.它需与JavaScript配合实现动态更新,通过监听输入事件计算并将结果赋值给其value或textContent;3.使用时应避免误解其自动计算功能,实际计算需由JavaScript完成;4.最佳实践包括使用for属性关联输入控件、保持内容简洁、通过CSS自定义样式以确保与设计一致,最终使网页对所有用户更友好。157浏览 收藏
-
前端 | 1年前
 关于服务端GET请求的多端响应及用户输入内容处理许多开发者在处理用户生成内容(UGC)时,会面临如何有效防...152浏览 收藏
-
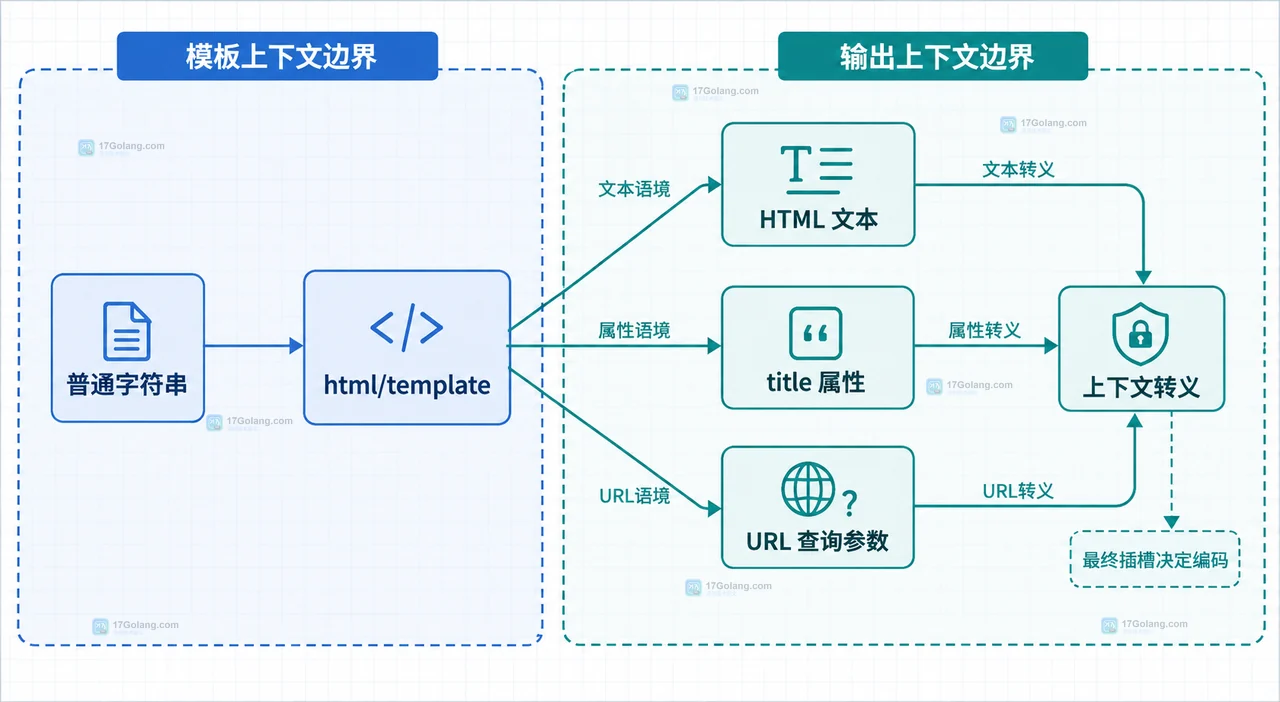 在 Go 网页模板中安全输出表单、评论或搜索词,关键是使用 html/template,让普通字符串按所在 HTML 上下文自动转义,并谨慎处理 template.HTML。151浏览 收藏
-
java教程 | 4个月前
 通过try-catch捕获InputMismatchException和NumberFormatException,确保输入类型错误时程序不崩溃;2.使用循环结合异常处理强制用户重新输入,直至提供合法数据;3.对空值、空白字符及逻辑边界(如年龄范围)进行校验,防止无效输入进入业务流程;4.利用trim()判断字符串是否为空白,并通过if语句提示修正;5.采用try-with-resources自动管理Scanner资源,避免资源泄漏;6.综合异常处理、输入验证与资源管理,提升程序健壮性与用户体验。149浏览 收藏
-
 学习Java中如何读取用户输入的数字在Java编程中,经常会涉及到读取用户输入的数据,包括数字。Java提供了Scanner类来帮助我们实现从用户处获取输入的功能。下面将介绍如何使用Scanner类在Java中读取用户输入的数字,以及一些具体的代码示例。首先,我们需要导入java.util包中的Scanner类,以便在代码中使用它。代码示例如下:import147浏览 收藏
-
php教程 | 1年前
 在PHP开发中保障网站安全需遵循数据过滤与输入处理的四大要点:一、始终不信任用户输入,利用filter_input()和filter_var()验证格式;二、防止SQL注入应使用预处理语句如PDO或MySQLi;三、防御XSS攻击需用htmlspecialchars()对输出内容转义;四、严格控制富文本输入时采用白名单机制,推荐借助HTMLPurifier库实现。这四个步骤构成了系统化的安全防护策略,能有效抵御常见攻击手段,确保Web应用的安全性。142浏览 收藏
-
前端 | 4个月前html实现记住密码通常通过表单的 autocomplete 属性和 localstorage 或 cookie 存储用户输入的账号密码。对于登录状态的保持,一般使用 cookie 或 token(如 jwt)来实现。一、html 实现“记住密码”功能在 html 表单中,可以通过以下方式实现“记住密码”:“记住密码”功能的核心是服务器生成持久化凭证并通过Cookie存储,而非在HTML中直接保存密码;2.当用户勾选“记住我”,服务器验证登录信息后生成唯一令牌(如SessionID或Token),并设置包含该令牌的Cookie,其Max-Age/Expires设为长期有效,同时启用HttpOnly、Secure和SameSite属性以增强安全;3.浏览器自动存储该Cookie,并在后续请求中自动携带,服务器通过验证令牌的有效性与过期时间实现自动登录;4.不直接在HTML或客户端存储密码,是因为客户端环境开放141浏览 收藏