当前位置:首页 >专题 >GitHub Copilot 企业治理与云端 Agent 工程专题
GitHub Copilot 企业治
GitHub Copilot 企业治理与云端 Agent 工程专题
从托管策略、MCP 边界到代码审查与可观测治理
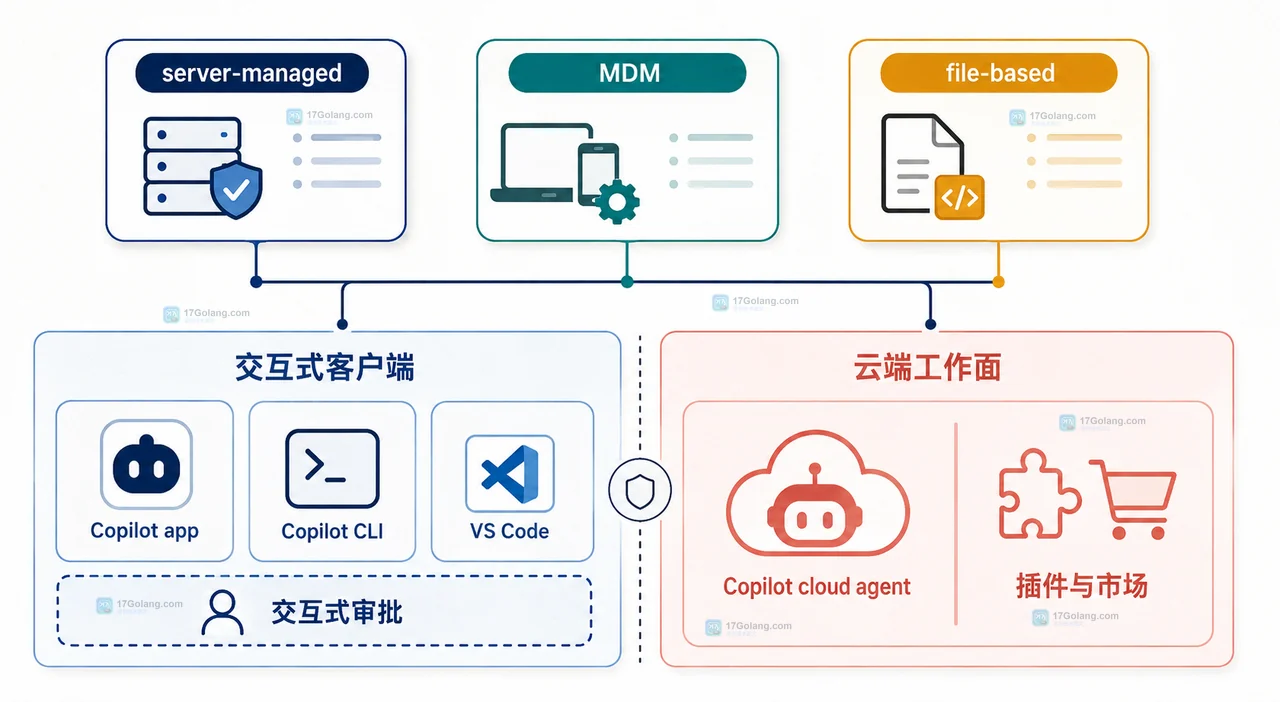
GitHub Copilot 已从 IDE 补全工具扩展到 App、CLI、云端 Agent、MCP 工具和代码审查。企业真正需要治理的不是单个开关,而是客户端访问、托管策略、插件与市场、仓库权限、PR 审查及使用度量如何共同生效。本专题以 GitHub 官方文档为基线,配合 17Golang 的已发布实战文章,帮助团队把 AI 编程能力接入现有工程护栏。
官网、托管策略与 API 资料
先用官方资料确认 Copilot 的组织控制面与可审计边界
官方
GitHub Copilot 企业管理文档
GitHub 官方企业级 Copilot 管理入口,覆盖许可证、策略、Agent 与组织配置。
官方
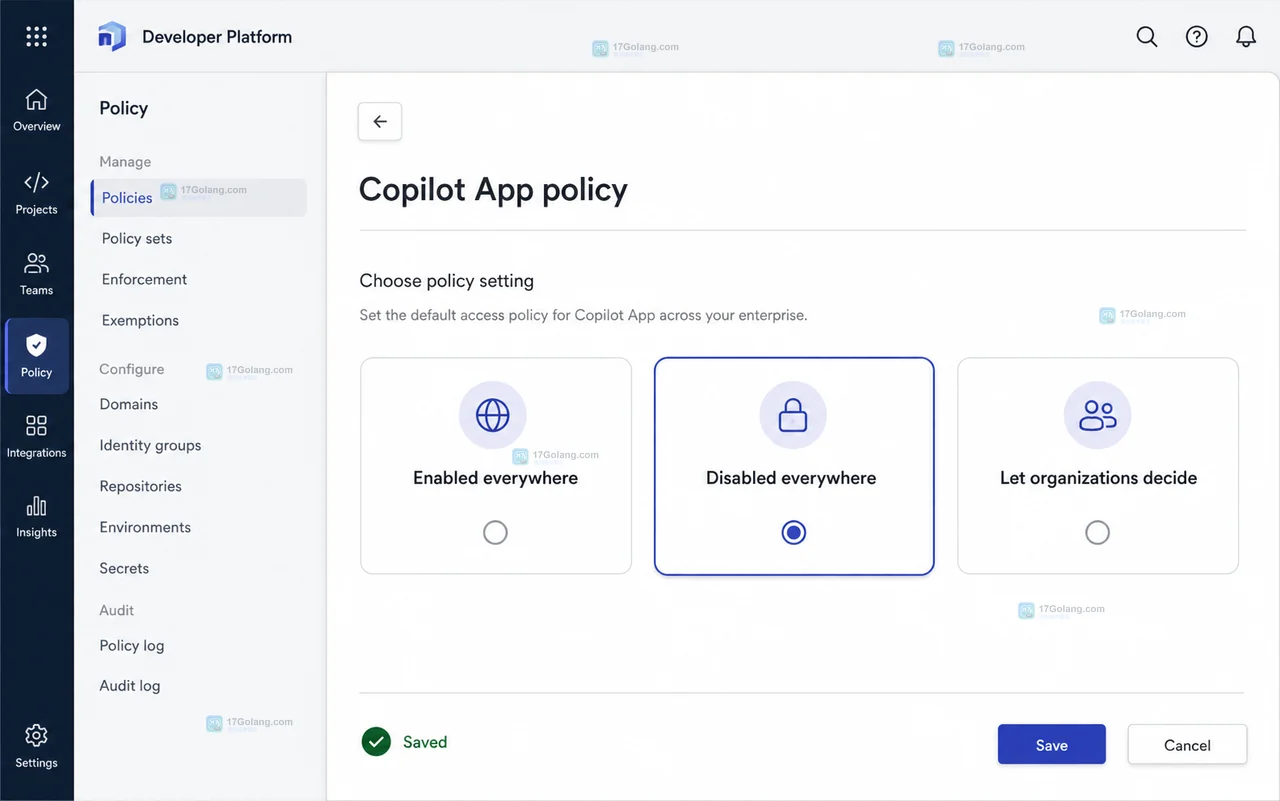
配置企业托管设置
GitHub 官方说明 managed settings 对 Copilot 客户端与 Agent 的配置范围。
官方
Copilot coding agent 管理文档
GitHub 官方 coding agent 文档,覆盖任务、PR、环境与仓库工作流。
官方
Copilot 代码审查文档
GitHub 官方 Copilot code review 使用与配置入口。
官方
Copilot Metrics REST API
GitHub 官方 Copilot 使用指标 REST API,含组织与企业统计接口。
官方
Dependency Review Action
GitHub 官方依赖审查资料,说明在 Pull Request 阶段识别依赖风险的方法。
站内企业治理与代码审查实战
将策略、工具调用、审查和发布证据串成一个可复核闭环


文章
Agent Plugins 1.0 怎么统一 VS Code、Copilot CLI 与 Copilot App:迁移和治理边界
围绕 Agent Plugins 统一多客户端时的迁移路径和治理差异。
GitHub Copilot 企业治理常见问题
明确策略生效、审查责任与使用指标的边界
企业托管设置能否完全替代仓库分支保护?
不能。托管设置控制适用客户端和工具能力;分支保护、CODEOWNERS、必需检查和部署权限仍应在仓库侧独立配置。
Copilot cloud agent 是否可以跳过代码审查?
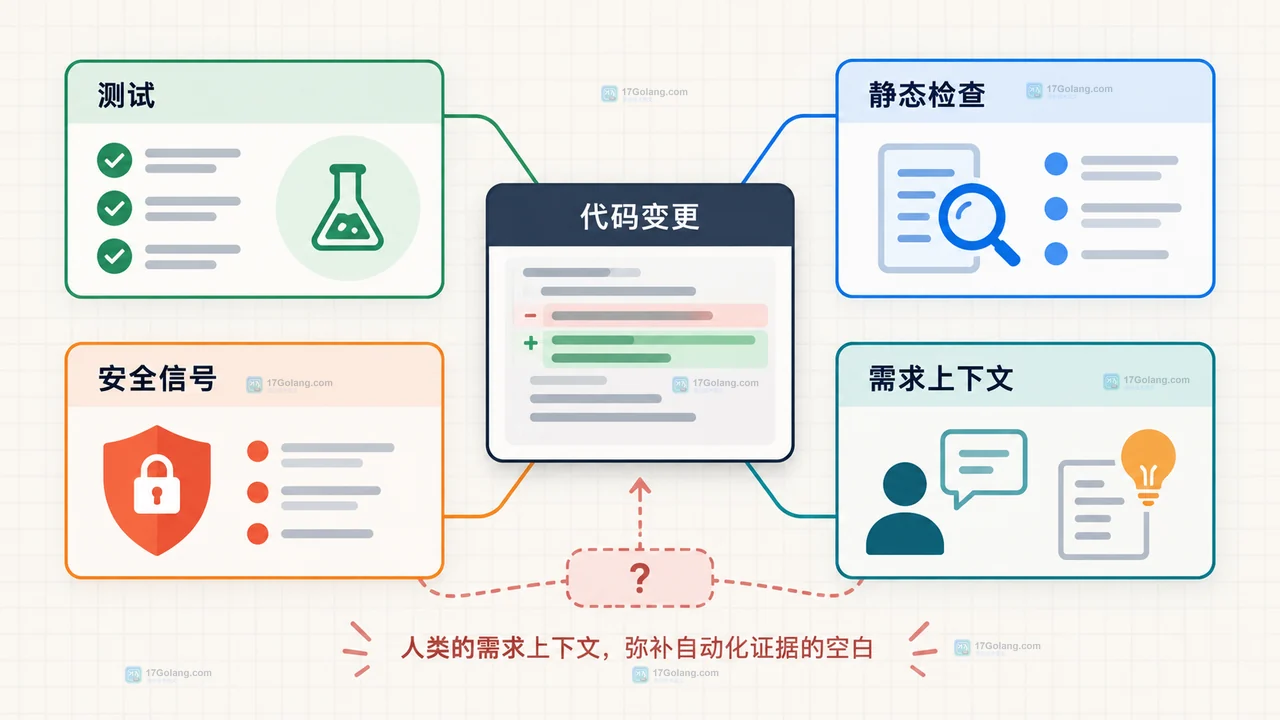
不应跳过。Agent 任务应通过分支和 Pull Request 交付,并接受与人工变更一致的检查、审查和合并规则。
MCP 白名单配置后还需要检查什么?
还要检查工具的实际权限、访问域名、凭据传递、日志脱敏、操作幂等性和异常时的撤销路径。
Copilot 使用指标可以直接作为绩效结论吗?
不可以。指标适合观察采用范围和 PR 活动,应结合审查耗时、缺陷、回滚和业务结果再进行工程复盘。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Go Benchmark报告allocs/op并定位临时对象来源的方法
- 2天前 409浏览
-
- Redis Sentinel故障转移期间客户端重连的配置方法
- 2天前 108浏览
-
- 商汤Seko能做AI短剧工具吗?功能范围和适用场景
- 2天前 493浏览
-
- MySQL 复合索引跳过最左列时的访问边界
- 2天前 244浏览
-
- Go fuzz测试把崩溃输入写入回归语料的流程
- 2天前 195浏览
-
- 商汤Seko批量产出怎么做抽样验收?首件全检、过程抽检与批尾复核
- 2天前 337浏览
-
- 紫灰玻璃花房手机壁纸用半透明层次适配深色模式
- 2天前 369浏览