当前位置:首页 >专题 >Go os.Root 安全文件访问与路径穿越防护专题
Go os.Root 安全文件访问与
Go os.Root 安全文件访问与路径穿越防护专题
从 os.Root、OpenInRoot 到上传下载与目录审计
文件名来自请求参数、压缩包或插件时,单纯拼接固定目录和 filepath.Clean 并不能覆盖符号链接、TOCTOU 与跨平台边界。Go 1.24 引入的 os.Root 和 OpenInRoot 把访问限制放到实际文件系统操作层,本专题结合官方资料和 17Golang 真实文章,整理一条从识别风险、迁移 API 到上线验收的安全文件处理路线。
官方 API 与安全边界
先建立 os.Root、OpenInRoot 和版本修复基线
官方
Go 官方:Traversal-resistant file APIs
Go 官方解释路径穿越、符号链接和 TOCTOU,并介绍 os.Root 的设计。
官方
os 包 API 文档
查看 OpenRoot、OpenInRoot、Root.Open、OpenFile、MkdirAll 和 ReadFile 的当前签名。
官方
Go 1.24 发布说明
官方发布说明中的 os.Root、文件系统 API 和兼容性变化。
官方
Go Release History
查看 Go 1.24.x 的安全修复和维护版本信息。
官方
GO-2026-4970 漏洞记录
官方漏洞库记录 os.Root 特定符号链接路径边界,并提供受影响函数线索。
官方
Go 安装快速开始
Go 官方安装指南,覆盖当前工具链安装、环境验证和多平台配置。
官方
os.Root 标准库源码
Go 官方标准库源码入口,可核对 Root、OpenInRoot 和平台限制的实现注释。
上传、下载与目录审计实践
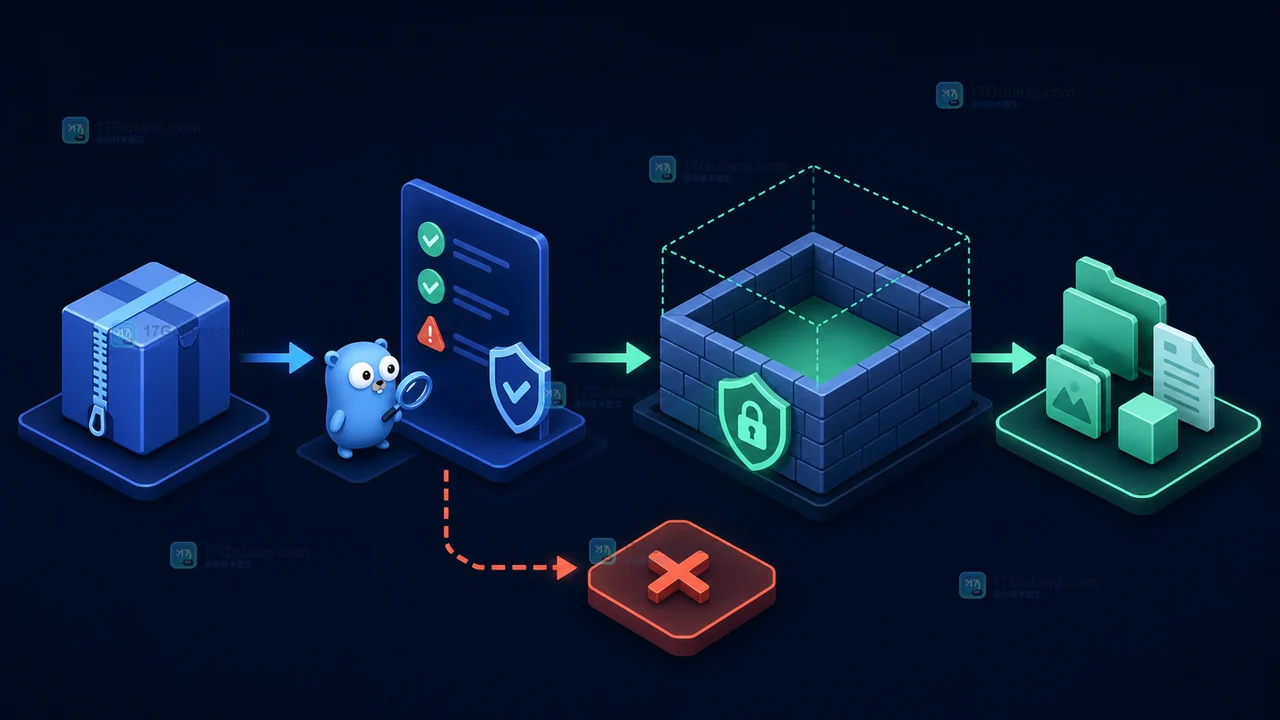
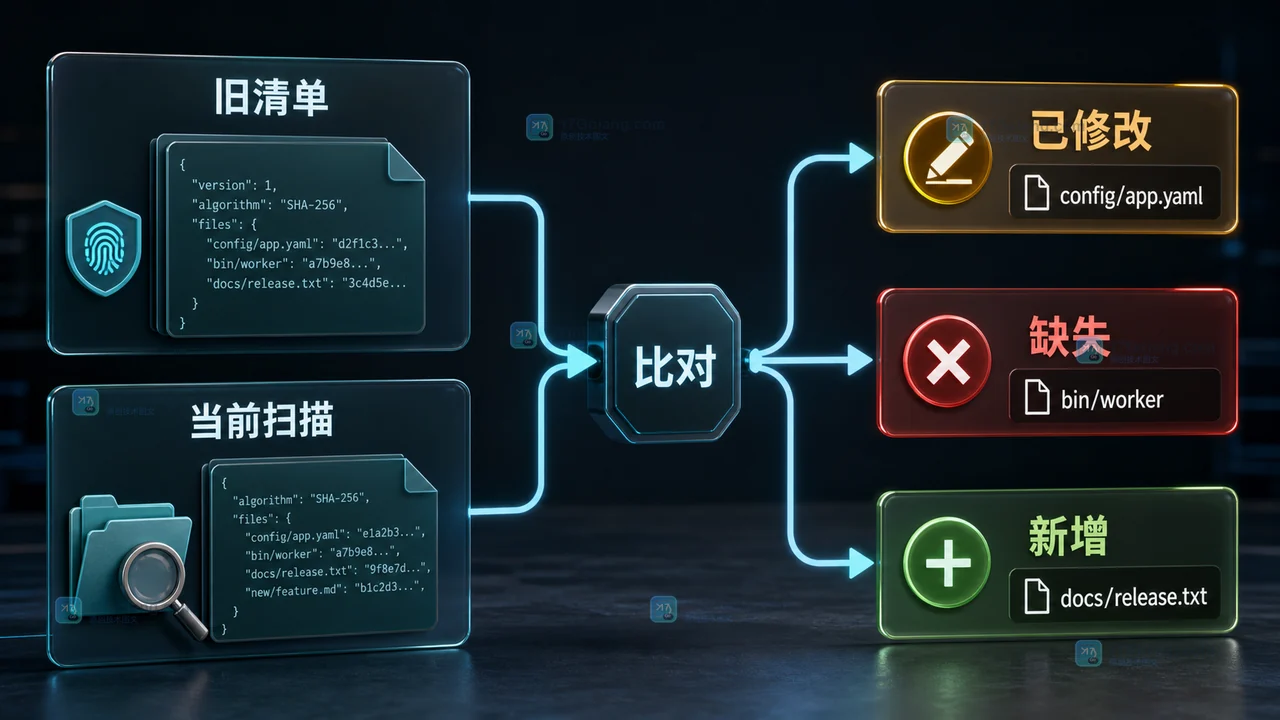
从旧式路径拼接迁移到可验证的文件访问闭环




常见问题
安全文件操作上线前的四个判断
filepath.Clean 能不能单独防住路径穿越?
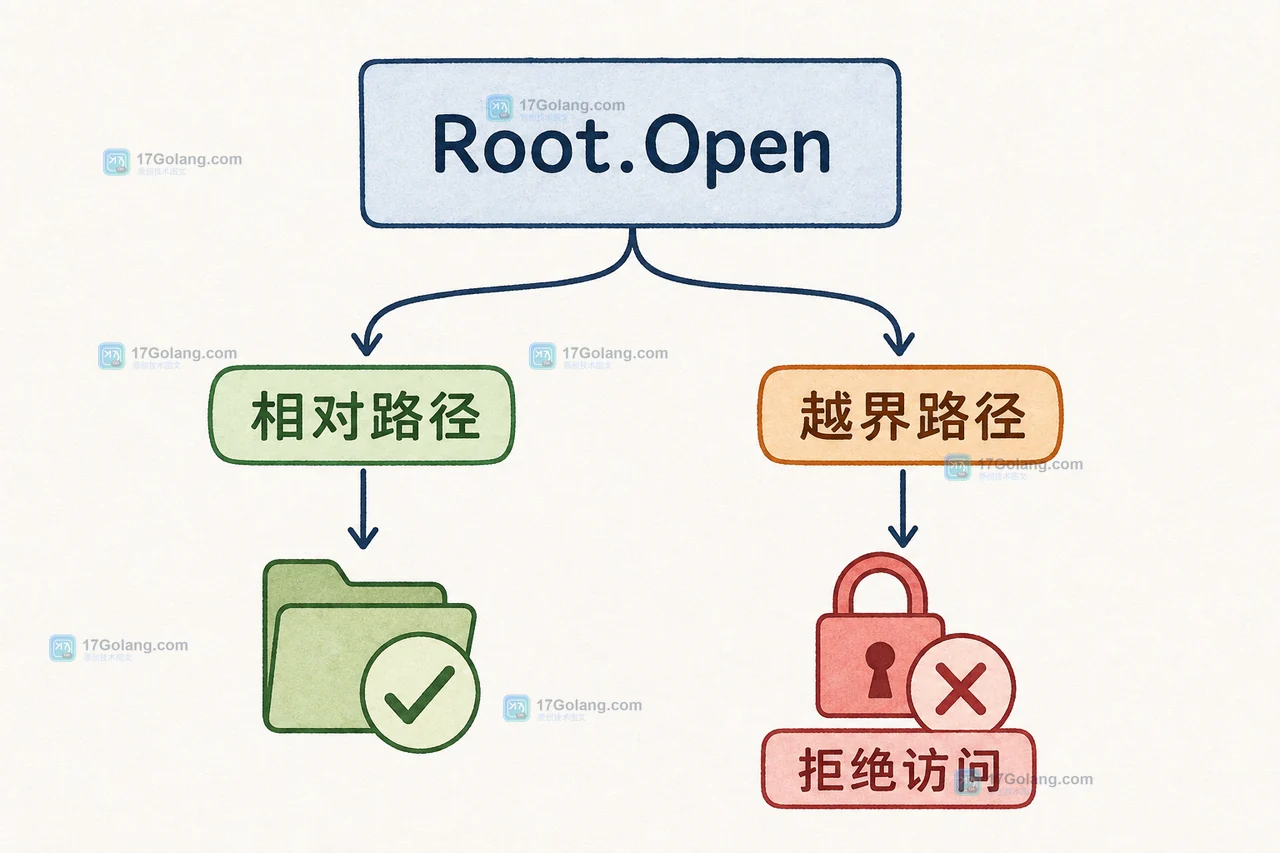
不能。Clean 只规范化字符串,不能阻止符号链接逃逸,也不能消除检查与打开之间的竞态;外部文件名应优先使用 os.Root 或 OpenInRoot,并保留业务层的类型、大小和权限校验。
os.Root 能不能替代上传文件的类型和大小检查?
不能。os.Root 只负责把文件访问限制在根目录内,文件大小、数量、MIME、魔数、压缩炸弹、权限和病毒扫描仍需在上传链路单独限制。
Go 1.23 项目应该立刻迁移到 os.Root 吗?
应先评估构建链和部署环境,再升级到 Go 1.24 或更高维护版本;无法升级时可用 filepath.IsLocal、根路径约束和成熟受限访问库降低风险,但要明确这些方案不等价于 os.Root。
如何验收文件访问防护确实没有越界?
至少测试 ..、绝对路径、Windows 保留名、相对路径、根内外符号链接、权限不足、不存在文件、并发替换和超大输入;同时核对错误类型、审计日志、版本漏洞和生产镜像中的 Go 版本。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- 忘记关闭 HTTP response body 会带来什么连接问题?
- 5小时前 289浏览
-
- WithCancelCause 取不到取消原因的处理方法
- 5小时前 441浏览
-
- http.Client 超时后为什么响应体仍可能可读
- 5小时前 410浏览
-
- context.WithValue 的 key 怎样避免跨包冲突
- 5小时前 375浏览
-
- context cancel 后下游为什么仍然占用资源
- 5小时前 101浏览
-
- sync.Once 初始化函数再次调用自己为何会死锁
- 5小时前 282浏览
-
- 复制含 Mutex 的结构体为什么会破坏锁状态
- 5小时前 255浏览
-
- Go http.NoBody 与 nil Body 有什么区别
- 5小时前 138浏览