当前位置:首页 >专题 >Go x509 证书验证与 TLS 信任链工程实践专题
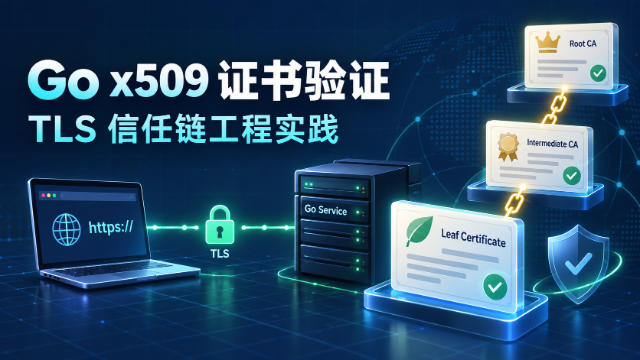
Go x509 证书验证与 TLS 信任链工程实践专题
官方入口与 API 文档
先建立证书对象、信任根和 TLS 验证边界
crypto/x509 官方 API
Certificate、CertPool、VerifyOptions、CreateCertificate 与证书解析的 Go API 文档。
crypto/tls 官方 API
TLS Config、证书加载、客户端认证和 VerifyConnection 的 Go API 入口。
Go 1.18 TLS 与 x509 说明
官方说明平台证书验证器、SystemCertPool 与自定义根证书的行为。
Go FIPS 140-3 文档
Go 官方加密模块与合规使用边界说明。
Go 安全策略
Go 安全团队处理 crypto/tls 与 crypto/x509 安全问题的官方政策。
Go crypto/x509 源码
标准库证书解析、链验证和系统根证书实现源码。
站内证书与 TLS 排障实践
从根 CA 到客户端证书和自定义校验



常见问题
回答证书验证与 TLS 配置中的四个高频疑问
RootCAs 为 nil 时 Go 会使用什么?
对 TLS 客户端而言,RootCAs 为 nil 通常表示使用系统根证书;如果运行环境缺少 ca-certificates,可能出现 unknown authority 或 failed to load system roots。需要自定义 CA 时,应显式创建 CertPool 并加载受信证书。
VerifyPeerCertificate 能完全替代默认验证吗?
不能想当然地把回调当作完整验证器。应明确 InsecureSkipVerify、VerifyPeerCertificate 和 VerifyConnection 的执行语义,并在自定义逻辑中继续校验证书链、主机名、用途和有效期。
为什么服务端要发送完整证书链?
客户端通常只预置根 CA,服务端需要发送叶子证书和必要的中间 CA,客户端才能构建到信任根的完整链。缺少中间证书会导致部分系统或客户端报未知颁发机构。
Go mTLS 如何识别具体客户端?
服务端启用客户端证书认证后,可从 TLS 连接状态中读取 PeerCertificates,再结合 Subject、DNSNames、URI 或自定义扩展进行身份映射;证书验证负责证明信任,业务授权仍需单独实现。
相关专题
继续查看相近方向内容
-
- LiblibAI适合做产品材质方案对照吗?测试木材、金属与织物质感
- 8小时前 276浏览
-
- 青铜月门与雾中台阶手机壁纸怎么做出纵深而不带文字
- 15小时前 492浏览
-
- Go json.UnmarshalJSON omitempty 为什么不会隐藏零值结构体
- 15小时前 261浏览
-
- 社区家政服务派单后怎么整理服务确认和费用记录
- 15小时前 440浏览
-
- Web Components adoptedCallback 什么时候触发
- 15小时前 382浏览
-
- LiblibAI做品牌主视觉需要投入多少?按概念、候选和精修工时估算
- 15小时前 445浏览
-
- Go json.UnmarshalJSON RawMessage 适合延迟解析哪些字段
- 15小时前 420浏览
-
- Go time.Timer Reset 前为什么要先确认旧定时器状态
- 15小时前 346浏览