当前位置:首页 >专题 >HashiCorp Vault 与 Go 密钥治理工程专题
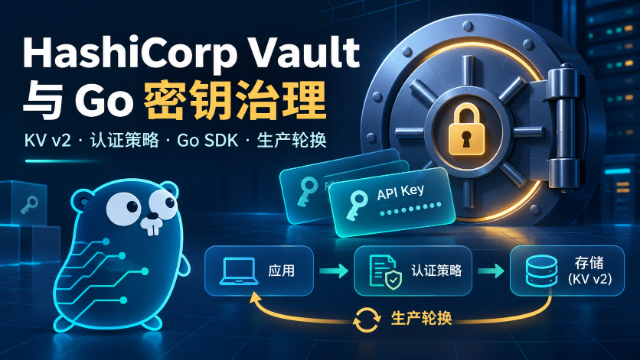
HashiCorp Vault 与 Go 密钥治理工程专题
官网、快速开始、API 文档与 Go SDK
先以 HashiCorp 官方资料建立 Vault 的安全边界和代码入口
Vault 官方产品文档
Vault 的秘密管理、认证、策略、审计与部署官方入口。
Vault Developer quick start
使用 Go 客户端在开发服务器中存取第一个秘密。
Vault Go Client 官方库
github.com/hashicorp/vault/api 的 Go 类型、客户端与认证 API 参考。
Vault HTTP API libraries
官方维护的 Vault Go Client 与 API 客户端入口。
KV secrets engine
KV v1/v2、版本、软删除、恢复和 API 路径说明。
Authentication concepts
用户与机器认证、auth method、token 和身份边界。
Policies concepts
用 ACL policy 表达路径、能力和最小权限。
Vault Agent 官方文档
Agent 的认证、缓存、模板和进程代理能力。
Operations quick start
从开发服务器、认证、KV 读写到策略访问控制的操作路线。
Vault GitHub 开放平台
Vault 源码、版本发布、Issue 与安全修复记录。
站内 Go/Vault 实战文章
从密钥读取到身份、授权和分布式服务保护




Vault 与 Go 上线前常见问题
把开发便利、最小权限和生产安全边界说清楚
Vault dev server 可以直接用于生产吗?
不可以。dev 模式使用内存存储并以不安全默认值快速启动,只适合本地学习和验证;生产应使用持久化存储、TLS、受限管理员身份、审计和明确的初始化/解封流程。
KV v1 和 KV v2 在 Go API 中最容易混淆什么?
KV v2 会在 API 路径中区分 data 与 metadata,并提供版本、软删除、恢复和销毁;Go 代码和 policy 必须使用正确的 mount path 与路径前缀,不能把 KV v1 的路径习惯直接套用。
Go 服务应该把 Vault token 放在哪里?
不要硬编码、提交到仓库或写入普通配置。应根据运行环境选择 AppRole、Kubernetes、OIDC 或 Agent 等认证方式,配合短租约、自动续期、最小权限 policy 和撤销机制。
什么时候应该使用 Vault Agent 而不是 Go SDK?
当应用只需要稳定地获得模板化秘密、希望由旁车处理认证、缓存和续租时,Agent 可以减少应用内 token 管理;当应用需要动态凭据、细粒度 API 操作或自定义错误与重试策略时,Go SDK 更适合直接集成。
相关专题
继续查看相近方向内容
-
- Docker Compose config查看变量展开结果
- 2分钟前 216浏览
-
- Docker Compose怎样用tmpfs挂载临时目录
- 4分钟前 320浏览
-
- Docker Compose用命名卷持久化Redis
- 6分钟前 351浏览
-
- Docker Compose怎样用日志轮转避免容器日志占满磁盘
- 6分钟前 221浏览
-
- Docker构建阶段使用secret mount
- 10分钟前 222浏览
-
- Docker Compose怎样让服务使用host网络模式
- 12分钟前 497浏览
-
- GitHub Desktop怎样为提交创建并推送标签
- 16分钟前 364浏览
-
- Redis向量检索叠加结构化过滤
- 20分钟前 311浏览