
Go crypto/tls设置客户端根证书池的配置方法
来源:17golang原创
时间:2026-09-26 15:37:29 375浏览 收藏
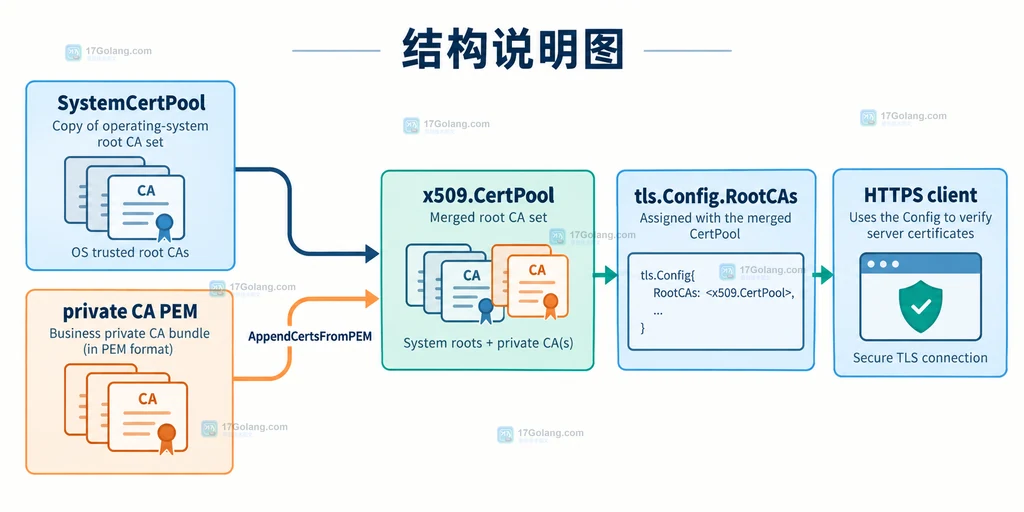
Go 客户端需要访问企业内网 HTTPS 服务时,最稳妥的做法是先用 x509.SystemCertPool() 取得系统根证书池,再用 AppendCertsFromPEM 追加业务 CA,最后把同一个池交给 tls.Config.RootCAs。这样既保留公网证书信任,也能访问由内部 CA 签发的服务,不必使用 InsecureSkipVerify。
RootCAs非空后,客户端按它校验服务端证书;不要无意中用空池覆盖系统信任。AppendCertsFromPEM返回false时,优先检查文件是否真的是 PEM 编码的 CA 证书。- 证书链可信不等于主机名正确,
ServerName、代理和 Transport 复用也要分别排查。
合并系统 CA 和私有 CA 的最小写法
证书池是“信任哪些签发者”的集合,不是服务端证书本身。合并时不要从 x509.NewCertPool() 开始,否则公网 CA 会被遗漏;应先取得系统池的副本,再追加私有根证书。下面的函数把文件读取、PEM 解析和 TLS 配置放在同一条错误链里。
package main

import (
    "crypto/tls"
    "crypto/x509"
    "fmt"
    "os"
)

// buildTLSConfig 保留系统信任,并追加业务私有根证书。
func buildTLSConfig(privateCAPath string) (*tls.Config, error) {
    // SystemCertPool 返回副本,修改它不会写回操作系统证书库。
    roots, err := x509.SystemCertPool()
    if err != nil {
        return nil, fmt.Errorf("读取系统根证书池失败: %w", err)
    }
    if roots == nil {
        return nil, fmt.Errorf("系统根证书池为空")
    }

    // 业务 CA 必须是 PEM 编码的根或中间 CA,不能直接放服务端私钥。
    pemBytes, err := os.ReadFile(privateCAPath)
    if err != nil {
        return nil, fmt.Errorf("读取业务 CA 失败: %w", err)
    }
    if ok := roots.AppendCertsFromPEM(pemBytes); !ok {
        return nil, fmt.Errorf("业务 CA 中没有可解析的 PEM 证书")
    }

    // RootCAs 只负责服务端证书链的根集合,主机名仍会正常校验。
    return &tls.Config{
        RootCAs:  roots,
        MinVersion: tls.VersionTLS12,
    }, nil
}
把 RootCAs 交给实际 HTTP 客户端
tls.Config 只是一份配置,真正发起 HTTPS 请求时要放进 Transport。生产代码通常复用一个 http.Client,不要为每个请求临时创建 Transport,否则连接池和证书配置都难以管理。
package main

import (
    "crypto/tls"
    "net/http"
    "time"
)

// newHTTPClient 让所有请求复用同一份证书配置和连接池。
func newHTTPClient(tlsConfig *tls.Config) *http.Client {
    // Transport 会在握手时使用 TLSClientConfig.RootCAs。
    transport := &http.Transport{TLSClientConfig: tlsConfig}
    return &http.Client{
        Transport: transport,
        Timeout:   15 * time.Second, // 同时限制连接、读取和整体请求时间
    }
}
如果只写 RootCAs: x509.NewCertPool(),再追加业务 CA,结果是“只信任私有 CA”。如果把 RootCAs 保持为 nil,则使用主机根证书集合,但不会自动认识业务 CA。两种行为都可能是正确选择,关键是和部署目标一致。
证书池配置的参数边界与排查顺序
| 现象 | 优先检查 | 不要先做的事 |
|---|---|---|
| unknown authority | 私有 CA 是否是 PEM、是否追加成功、服务端链是否完整 | 不要直接打开 InsecureSkipVerify |
| certificate is valid for other name | URL 主机名、证书 SAN、代理转发的目标名 | 不要把 RootCAs 当成主机名白名单 |
| 本机可用,容器失败 | 容器是否安装系统 CA,SSL_CERT_FILE/SSL_CERT_DIR 是否正确 | 不要假设宿主机证书会自动挂载 |
| 轮换 CA 后仍旧失败 | 应用是否重建证书池和 Transport,旧连接是否仍在复用 | 不要只替换磁盘文件就期待已加载对象变化 |
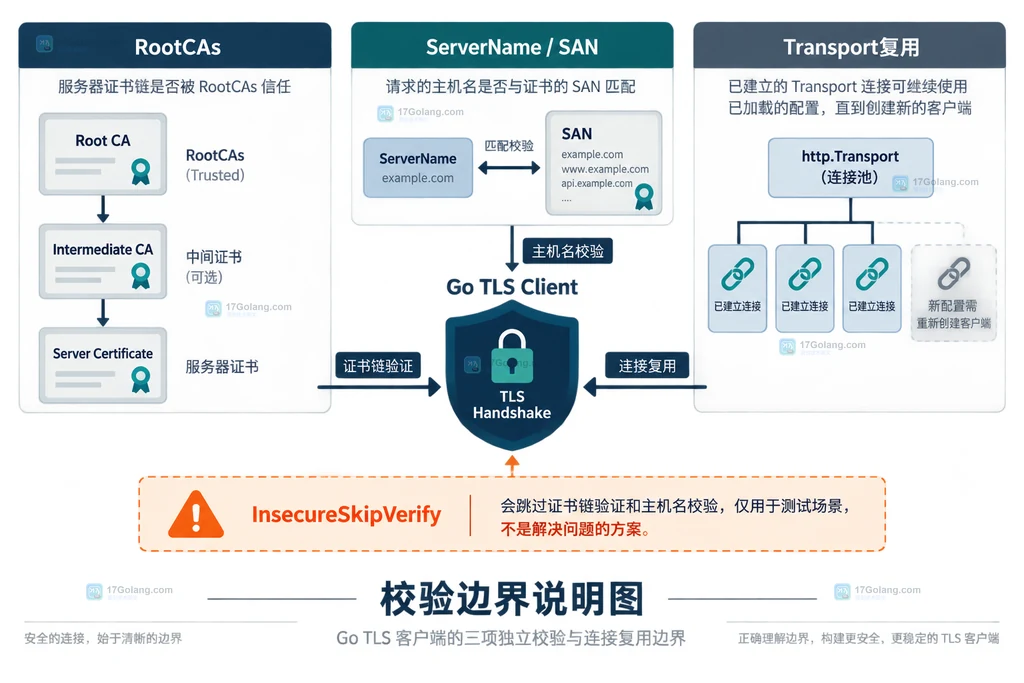
排查时可先打印配置来源和 CA 文件的读取结果,但不要把证书私钥或完整敏感内容写入日志。对于 CA 轮换,更安全的方式是构造新配置并替换客户端实例;已经建立的 TLS 连接不会因为磁盘上的 PEM 文件改变而自动重新握手。
常见问题
RootCAs 设为 nil 和 NewCertPool 有什么区别?
nil 表示使用主机的根证书集合;NewCertPool() 返回空池,只有显式追加的证书会被信任。
AppendCertsFromPEM 返回 false 怎么处理?
先确认文件不是 DER、私钥或带错误边界的文本,并确认读取到的字节不是空文件。该方法只报告是否成功解析到至少一张 PEM 证书。
可以用 InsecureSkipVerify 解决内网证书错误吗?
不建议。它会跳过服务端证书链和主机名校验;应补齐正确的 CA、服务端链和主机名配置,测试场景也应明确隔离。
完成配置后,检查清单可以固定为:系统池读取成功、私有 CA 追加成功、RootCAs 绑定到实际 Transport、请求主机名匹配证书 SAN、CA 轮换会重建客户端。这样定位 TLS 错误时,信任来源和连接行为不会混在一起。
-
860 收藏
-
843 收藏
-
826 收藏
-
809 收藏
-
792 收藏
-
104 收藏
-
Golang · Go教程 | 19小时前 | 日志 · 标准库 · 编码 · Go教程 · 二进制日志 Go encoding/hex hex.EncodeToString hex.Encode 十六进制编码399 收藏
-
268 收藏
-
205 收藏
-
475 收藏
-
381 收藏
-
217 收藏
-
257 收藏
-
202 收藏
-
361 收藏
-
259 收藏
-
287 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习