
Go TLS 服务端怎么按 SNI 动态选择证书
来源:17golang原创
时间:2026-09-27 16:21:03 359浏览 收藏
Go TLS 服务端可以在 tls.Config.GetCertificate 回调中读取 ClientHelloInfo.ServerName,再从只读证书表返回对应域名的 *tls.Certificate。没有 SNI、域名未匹配或回调返回 nil, nil 时,应让配置中的默认证书承担回退。
官方文档:https://pkg.go.dev/crypto/tls
- SNI 只用于证书选择,不替代证书本身的域名与信任校验。
- 候选证书可用
SupportsCertificate检查客户端兼容性。 - 动态更新时替换整份只读快照,不在握手回调里修改证书对象。
GetCertificate 解决的是多域名选择
同一 IP 和端口可以承载多个 HTTPS 域名。客户端在 ClientHello 中发送 SNI,Go 将其放入 ClientHelloInfo.ServerName。服务端据此选择站点证书,避免把 A 域名证书发给 B 域名客户端。
官方文档说明:当客户端提供 SNI,或 Certificates 为空时,GetCertificate 才会被调用。返回证书后不得继续修改;若返回 nil, nil,Go 会继续按配置中的默认证书集合选择。
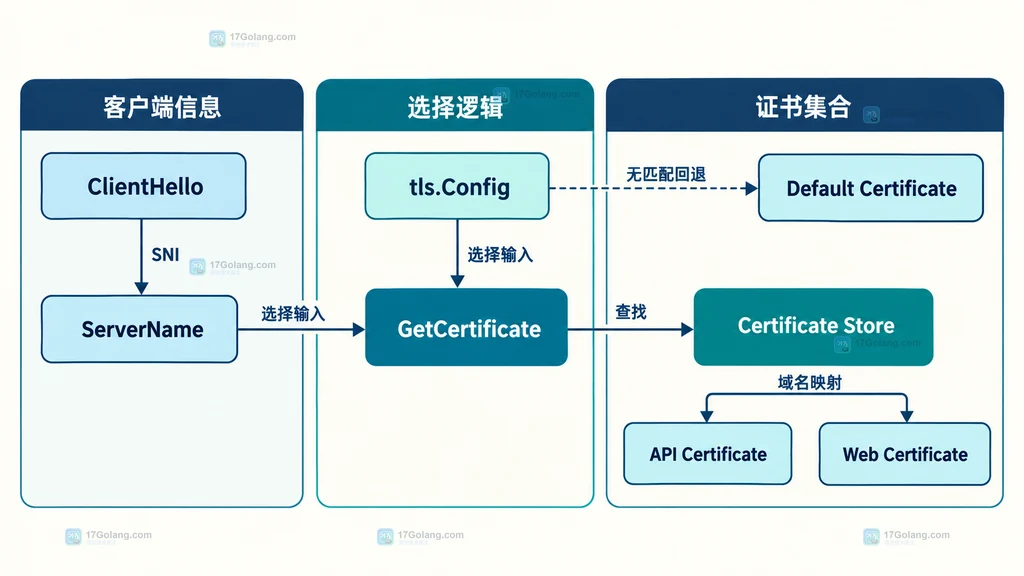
先把证书加载成只读表
证书与私钥应在启动或更新阶段加载,避免每次握手读取磁盘。显式解析叶子证书还能让 SupportsCertificate 复用解析结果,减少回调中的额外工作。
func loadCertificate(certFile, keyFile string) (*tls.Certificate, error) {
    pair, err := tls.LoadX509KeyPair(certFile, keyFile)
    if err != nil {
        return nil, fmt.Errorf("加载证书失败: %w", err) // 中文注释:保留原始错误原因
    }

    // 中文注释:预先解析叶子证书,供握手兼容性检查复用
    pair.Leaf, err = x509.ParseCertificate(pair.Certificate[0])
    if err != nil {
        return nil, fmt.Errorf("解析叶子证书失败: %w", err)
    }
    return &pair, nil
}

type certificateStore struct {
    byName map[string]*tls.Certificate // 中文注释:构建后只读,不原地修改
}
域名键统一转换为小写并去掉末尾点。若多个域名共用同一张 SAN 或通配符证书,可让多个精确域名键指向同一个只读证书对象,比在回调中临时编写复杂通配符规则更容易审计。
按 SNI 返回证书并保留默认项
var activeStore atomic.Pointer[certificateStore]

defaultCert, err := loadCertificate("default.crt", "default.key")
if err != nil {
    return err // 中文注释:默认证书不可用时拒绝启动
}

activeStore.Store(&certificateStore{byName: map[string]*tls.Certificate{
    "api.example.com": apiCert, // 中文注释:精确域名映射到对应证书
    "www.example.com": webCert,
}})

cfg := &tls.Config{
    Certificates: []tls.Certificate{*defaultCert}, // 中文注释:无 SNI 或未知域名的回退证书
    GetCertificate: func(hello *tls.ClientHelloInfo) (*tls.Certificate, error) {
        name := strings.ToLower(strings.TrimSuffix(hello.ServerName, "."))
        cert := activeStore.Load().byName[name]
        if cert == nil {
            return nil, nil // 中文注释:交回 Go,继续选择默认证书
        }
        if err := hello.SupportsCertificate(cert); err != nil {
            return nil, fmt.Errorf("域名 %s 的证书不兼容客户端: %w", name, err)
        }
        return cert, nil // 中文注释:返回后不得修改该证书对象
    },
}
不要从 ClientHelloInfo.Conn 读写数据,官方文档明确警告这会破坏 TLS 连接。回调也不适合访问慢速远程存储;证书应提前装入内存。
热更新要替换快照而不是改 map
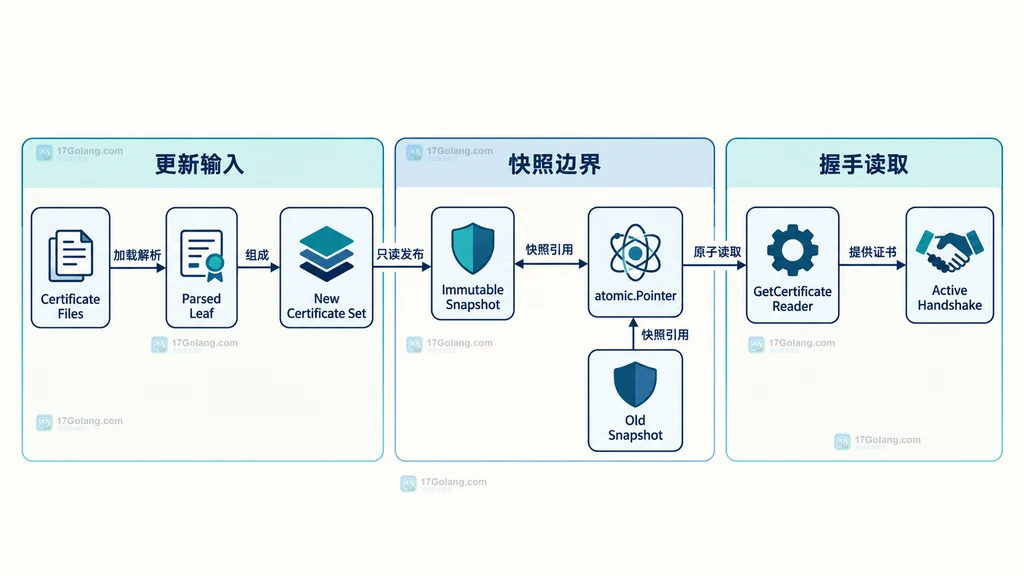
证书更新时先在后台完整加载并检查新集合,成功后一次性替换指针。正在握手的连接继续使用旧快照,新握手读取新快照;这样不会出现 map 并发读写,也不会看到只更新了一半的证书集。
func publishCertificateSet(next map[string]*tls.Certificate) {
    snapshot := make(map[string]*tls.Certificate, len(next))
    for name, cert := range next {
        // 中文注释:复制映射,防止调用方随后修改原 map
        normalized := strings.ToLower(strings.TrimSuffix(name, "."))
        snapshot[normalized] = cert
    }
    activeStore.Store(&certificateStore{byName: snapshot}) // 中文注释:原子切换完整证书集
}
上线前检查四种边界
| 连接情况 | 预期证书 | 检查重点 |
|---|---|---|
| 已配置域名且带 SNI | 域名专用证书 | ServerName 规范化与映射 |
| 未知域名且带 SNI | 默认证书或明确拒绝 | 产品策略必须固定 |
| 客户端不发送 SNI | 默认证书 | Certificates 不可为空 |
| 证书算法不兼容 | 握手失败或选择其他候选 | SupportsCertificate 返回值 |
如果未知域名必须拒绝,可以让回调返回明确错误;如果需要兼容旧客户端,则保留默认证书。两种策略都可以,但不要让行为依赖 map 遍历顺序。
常见问题
可以继续使用 NameToCertificate 吗?
不建议新代码依赖它。官方文档已将其标记为弃用;多个证书场景可让 Go 自动选择兼容证书,或用 GetCertificate 实现受控逻辑。
什么时候应该用 GetConfigForClient?
只按域名选择证书时用 GetCertificate 更直接。若还要为不同租户切换 ALPN、客户端证书策略或其他整套 TLS 配置,再考虑 GetConfigForClient。
-
193 收藏
-
354 收藏
-
418 收藏
-
161 收藏
-
209 收藏
-
138 收藏
-
440 收藏
-
474 收藏
-
304 收藏
-
160 收藏
-
232 收藏
-
465 收藏
-
Golang · Go教程 | 11小时前 | 错误处理 · 数据校验 · Go教程 · Go compress/gzip ErrChecksum gzip.Reader io.ErrUnexpectedEOF347 收藏
-
476 收藏
-
215 收藏
-
312 收藏
-
492 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习