
Linux namespaces 怎样组合 mount 与 pid 隔离
来源:17golang原创
时间:2026-11-20 14:06:33 470浏览 收藏
Linux namespaces 组合 mount 与 PID 隔离时,最小可用写法是让 unshare 同时创建两个 namespace,再用 --fork 让新 shell 成为 PID namespace 的第一个进程,最后用 --mount-proc 挂载匹配的新 /proc 视图。这样得到的是“目录树视图独立 + 进程编号空间独立”的实验边界,不等于完整容器。
参考手册:https://man7.org/linux/man-pages/man7/namespaces.7.html
一句话记忆:mount namespace 决定“能看到哪些挂载”,PID namespace 决定“进程以什么编号被看到”;组合时先处理挂载传播,再让子进程承担 PID 1 的职责。
先分清 mount 与 PID 各自隔离什么
mount namespace 隔离的是挂载点列表。创建新实例后,它通常从父 namespace 复制一份挂载视图,后续的 mount 和 umount 默认只影响自己的视图;但 shared subtree 会改变这个“默认”。PID namespace 隔离的是进程 ID 空间,同一个进程可以在不同层级拥有不同 PID,子 namespace 看不到父 namespace 中的普通进程。
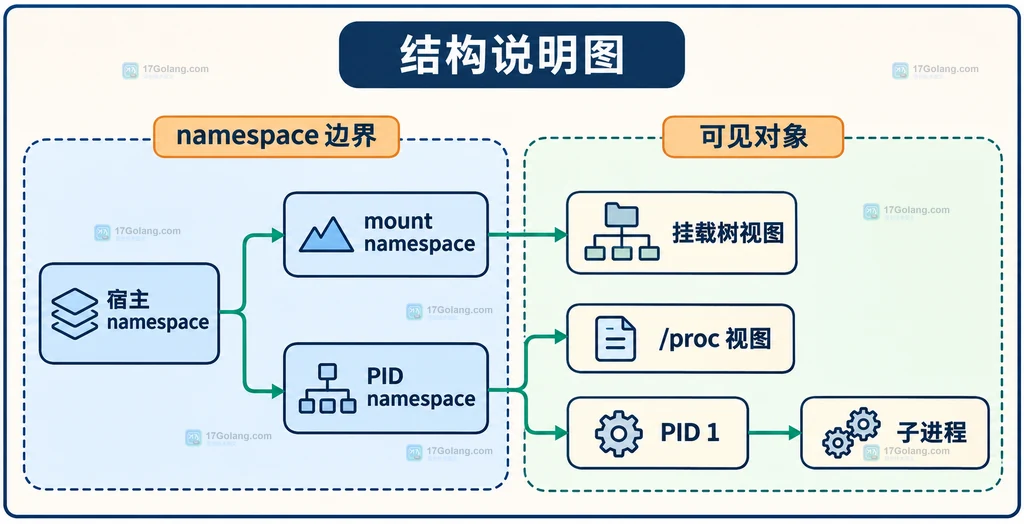
PID namespace 的第一个子进程会得到 PID 1,它承担该 namespace 的 init 角色。这个进程退出后,内核会终止该 namespace 中的其他进程,后续再创建进程也会失败。因此组合隔离时,不能只看到“PID 变成 1”,还要给这个进程安排持续的工作或正确的信号处理。
使用场景:先用 unshare 做最小组合
适合临时实验、排查挂载可见性和理解容器底层语义时,命令行 unshare 最直接。下面的命令是示例配置,不代表本文已在本机执行;其中 mount --make-rprivate / 用来把挂载传播关系收窄到当前 namespace。
# 创建 mount + PID namespace,并让新 shell 成为 PID 1
sudo unshare --mount --pid --fork --mount-proc sh -c '
  # 避免 mount/umount 事件沿 shared mount 回传到宿主
  mount --make-rprivate /
  # 这里的挂载只用于说明隔离对象,目录需由当前环境准备好
  mkdir -p /tmp/ns-demo
  mount -t tmpfs tmpfs /tmp/ns-demo
  # 这些字段用于观察新 PID 视图,不是固定运行结果
  printf "pid=%s\\n" "$$"
  ps -ef
  umount /tmp/ns-demo
' 参数的职责可以拆开看:--mount 创建新的 mount namespace;--pid 创建新的 PID namespace;--fork 让命令在新子进程中启动,因为调用 unshare 的原进程不会自动获得新的 PID 编号;--mount-proc 让 /proc 反映新的 PID 视图。没有最后两项时,很容易出现“命令看似隔离,ps 仍像宿主”的误判。
对比维度:传播属性决定 mount 隔离是否真的收口
mount namespace 只隔离“看到的挂载列表”,不自动保证所有挂载事件都不传播。若父树或复制进来的挂载点属于 shared peer group,在新 namespace 中创建或卸载子挂载时,事件可能按照 shared/slave 规则跨边界传播。
因此演示或容器运行时常见的选择是把根树或目标子树设为 private,或者按需求设为 slave:private 不接收也不发送传播事件;slave 可以接收 master 的事件,但不把自己的事件发回去。生产环境不要无条件执行 mount --make-rprivate /,应先明确哪些挂载必须共享、哪些挂载必须单向同步。
候选方案:clone、unshare 与 setns 怎么选
unshare 适合当前进程或 shell 快速拆出新的 namespace;编程时需要“创建子进程并在创建时指定隔离项”,优先考虑 clone 或 clone3,把 CLONE_NEWNS 与 CLONE_NEWPID 放入 flags。若 namespace 已经存在,只想让当前线程加入它,则使用 setns,目标通常由 /proc/ 下的文件描述符指定。
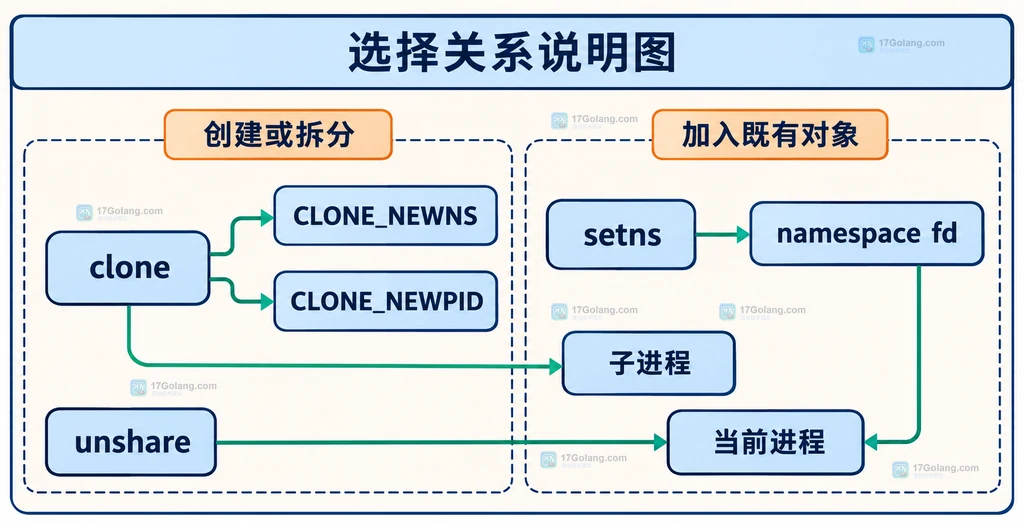
| 目标 | 优先选择 | 关键边界 |
|---|---|---|
| 命令行临时创建组合隔离 | unshare | PID 要配合 fork,/proc 要匹配新视图 |
| 创建子进程并精确控制 flags | clone/clone3 | 子进程的 PID 1、权限和回调都由程序负责 |
| 进入已有 namespace | setns | 需要目标 fd 与相应权限,加入后只改变调用线程 |
不适用情况与速查结论
这套组合不提供完整的安全边界:它没有自动隔离网络、用户和 cgroup,也不会替你准备 rootfs、能力集或 seccomp。需要完整容器运行时,应让成熟工具负责这些边界;需要写最小运行时,则把 mount propagation、PID 1 生命周期、权限和资源清理分别设计。
- 只想隐藏挂载视图:只创建 mount namespace,不必额外创建 PID namespace。
- 想让进程树从 1 开始:创建 PID namespace 后必须让第一个子进程承担 init 语义,并挂载匹配的
/proc。 - 看到宿主挂载仍变化:先检查 shared/slave/private 传播属性,而不是马上怀疑 PID 隔离失效。
相关问题
为什么 --pid 常和 --fork 一起出现?因为 PID namespace 对后续创建的子进程生效,fork 出来的子进程才会成为新 namespace 的 PID 1。
mount namespace 隔离后,宿主一定看不到新挂载吗?不一定。要同时考虑挂载传播类型;将目标挂载设为 private 或按需设为 slave,才能避免不希望的事件回传。
-
483 收藏
-
273 收藏
-
432 收藏
-
232 收藏
-
439 收藏
-
224 收藏
-
206 收藏
-
421 收藏
-
252 收藏
-
145 收藏
-
259 收藏
-
348 收藏
-
184 收藏
-
326 收藏
-
文章 · linux | 1小时前 | Linux · 故障恢复 · 服务管理 · systemd Linux服务 Restart RestartMode systemd.service RestartPreventExitStatus RestartForceExitStatus170 收藏
-
161 收藏
-
326 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习