当前位置:首页 >专题 >AI 编程代理上下文与权限治理专题
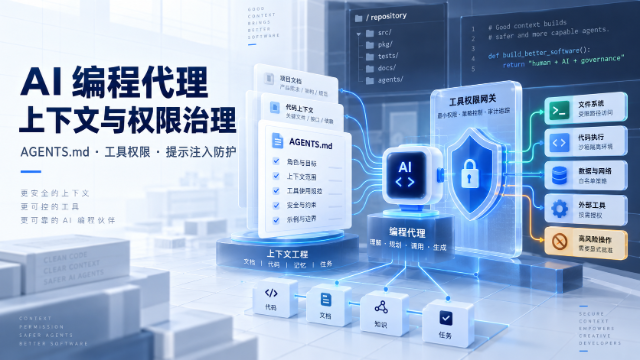
AI 编程代理上下文与权限治理专题
官网、规范与官方文档
先固定 AGENTS.md、仓库指令、自定义 Agent 与安全边界的权威基线
AGENTS.md 官方规范站
面向 coding agent 的项目上下文与工作指令格式入口。
OpenAI Codex 官方仓库
OpenAI Codex 官方开源仓库,提供项目级指令、源码、文档和贡献入口。
GitHub Copilot 自定义指令支持矩阵
列出仓库级、路径级、AGENTS.md、组织级指令在 Copilot 各功能中的支持范围。
VS Code Agent 自定义指令文档
覆盖 AGENTS.md、copilot-instructions、CLAUDE.md、路径规则与多种 harness。
GitHub Copilot CLI 指令加载参考
说明 Copilot CLI 同时加载 AGENTS.md、CLAUDE.md、GEMINI.md 与路径级指令的方式。
VS Code 自定义 Agent 配置
官方指南覆盖项目上下文、工具、技能和自定义 Agent 的配置方法。
GitHub Copilot 项目定制总览
GitHub 官方说明如何用仓库指令、专用 Agent 和项目上下文定制 Copilot。
OWASP LLM Prompt Injection 防护清单
覆盖间接提示注入、RAG poisoning、最小权限和人工确认等防护要点。
站内代理工程与治理实战路径
从上下文契约、工具权限到 PR、测试和上线审计
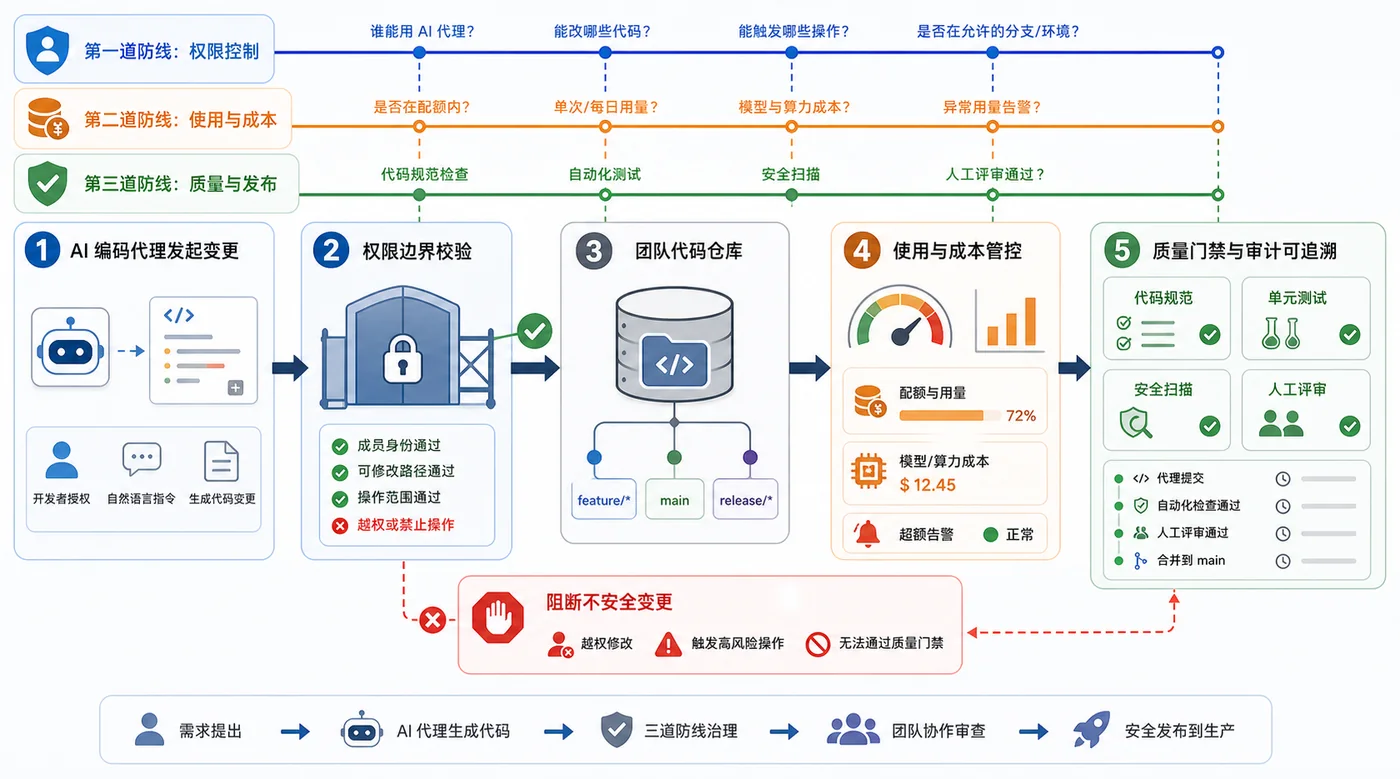

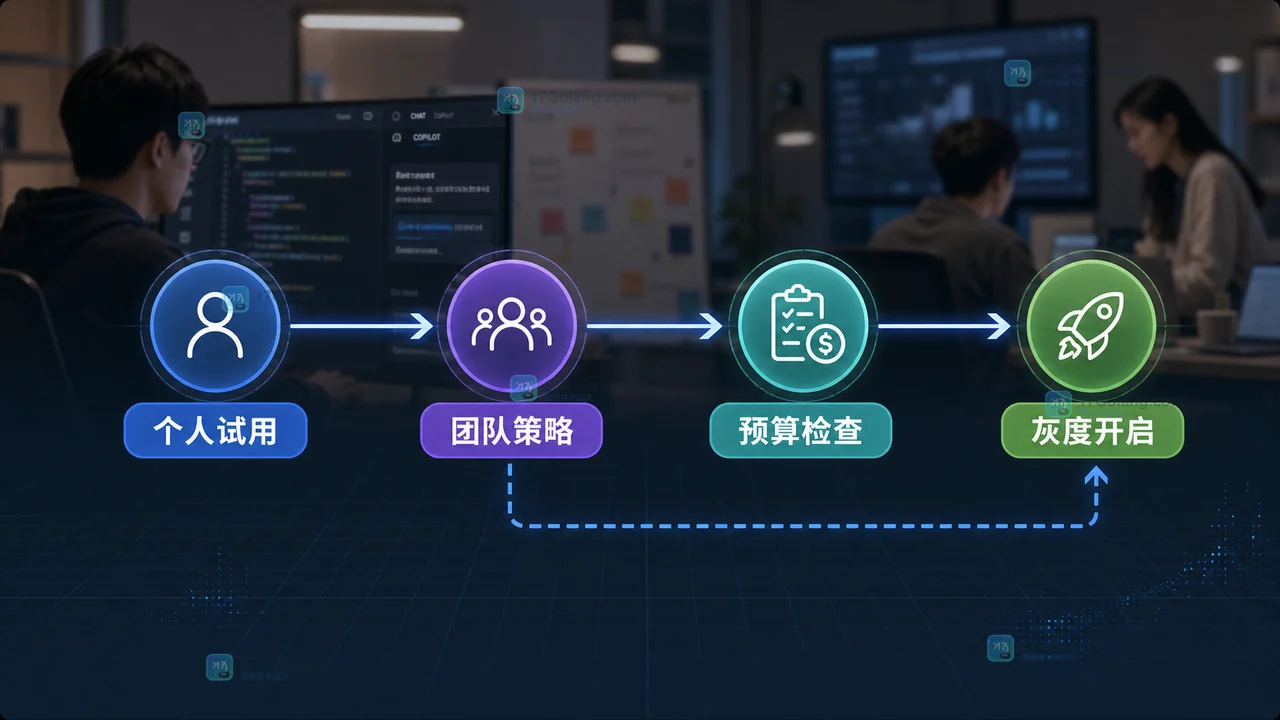
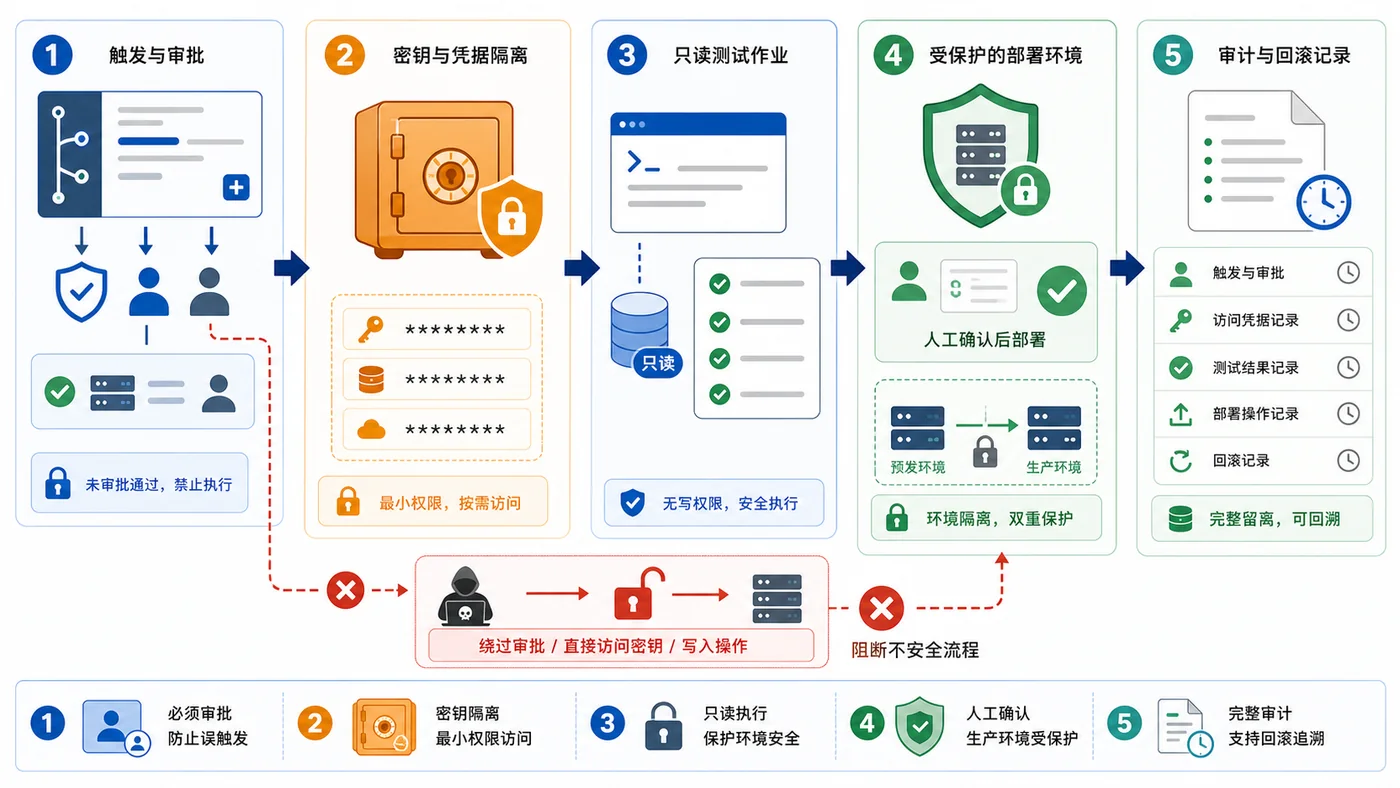
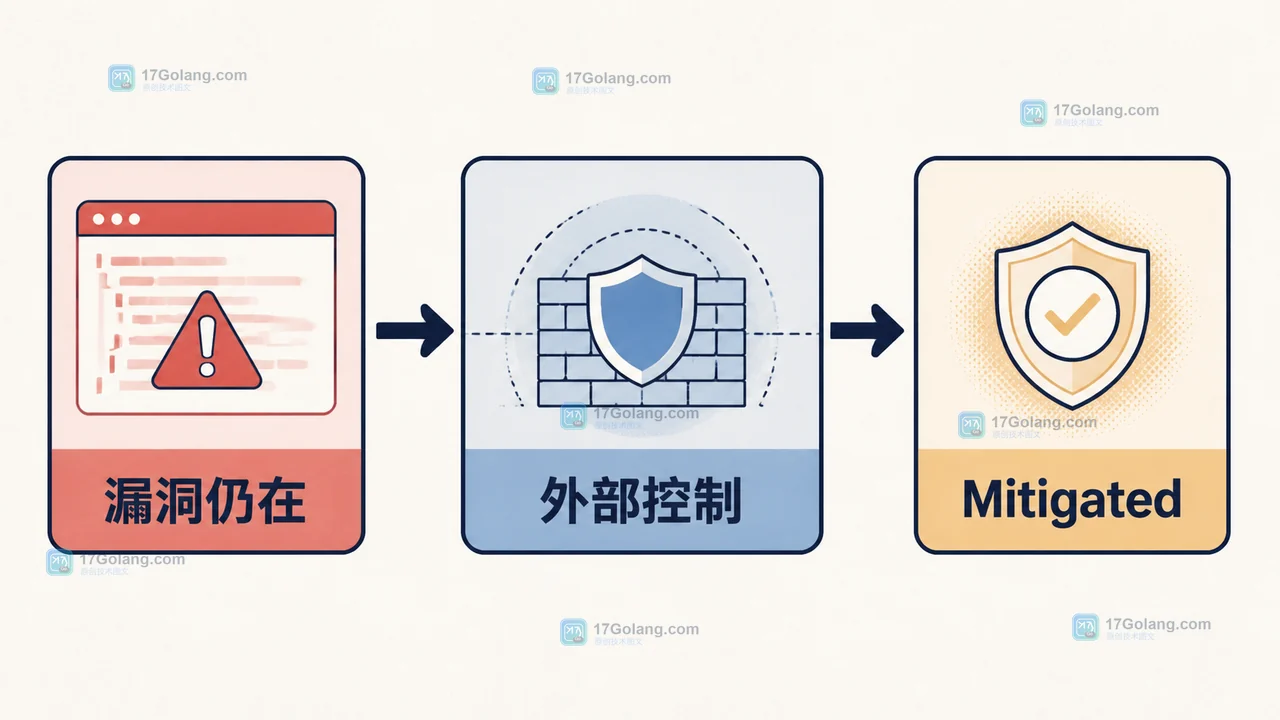
Agent Plugins 1.0 怎么统一 VS Code、Copilot CLI 与 Copilot App:迁移和治理边界

常见问题
回答跨工具上下文与代理权限落地时最容易误判的四个问题
AGENTS.md 能否完全替代每个工具的专属规则文件?
不能。AGENTS.md 适合承载跨工具共享的项目结构、构建命令和安全约束;路径级规则、工具专属能力和组织策略仍可能需要各自格式,并且必须按支持矩阵验证实际生效范围。
仓库里的文档为什么也要当作不可信输入?
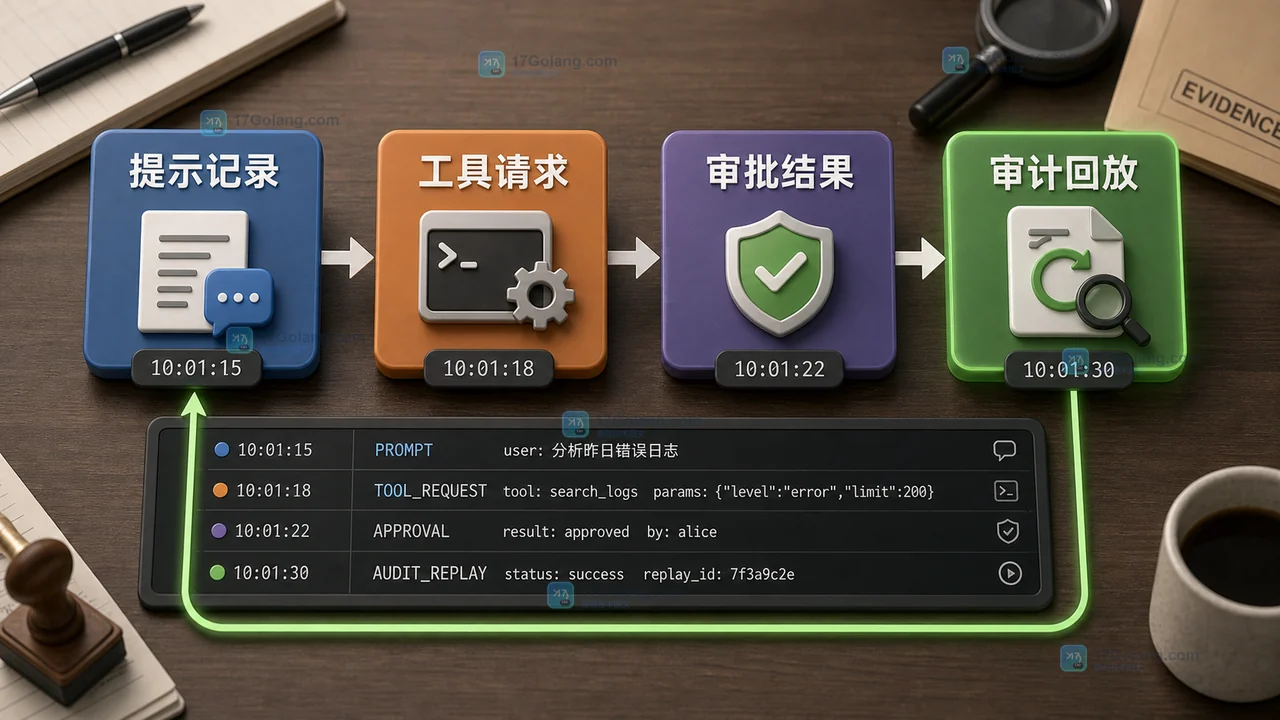
Issue、README、测试夹具、网页抓取内容和工具返回值都可能包含间接提示注入;代理应把资料内容与执行指令分离,限制工具权限,敏感动作要求人工确认,并记录输入和决策证据。
给 Agent 更多上下文是不是就一定更好吗?
不是。上下文应按任务作用域最小化,优先提供目录边界、验收命令、数据分类和禁止事项;过多或重复规则会增加冲突、成本和误执行概率,应该用小任务和测试验证收益。
什么时候可以让编程代理自动合并或发布?
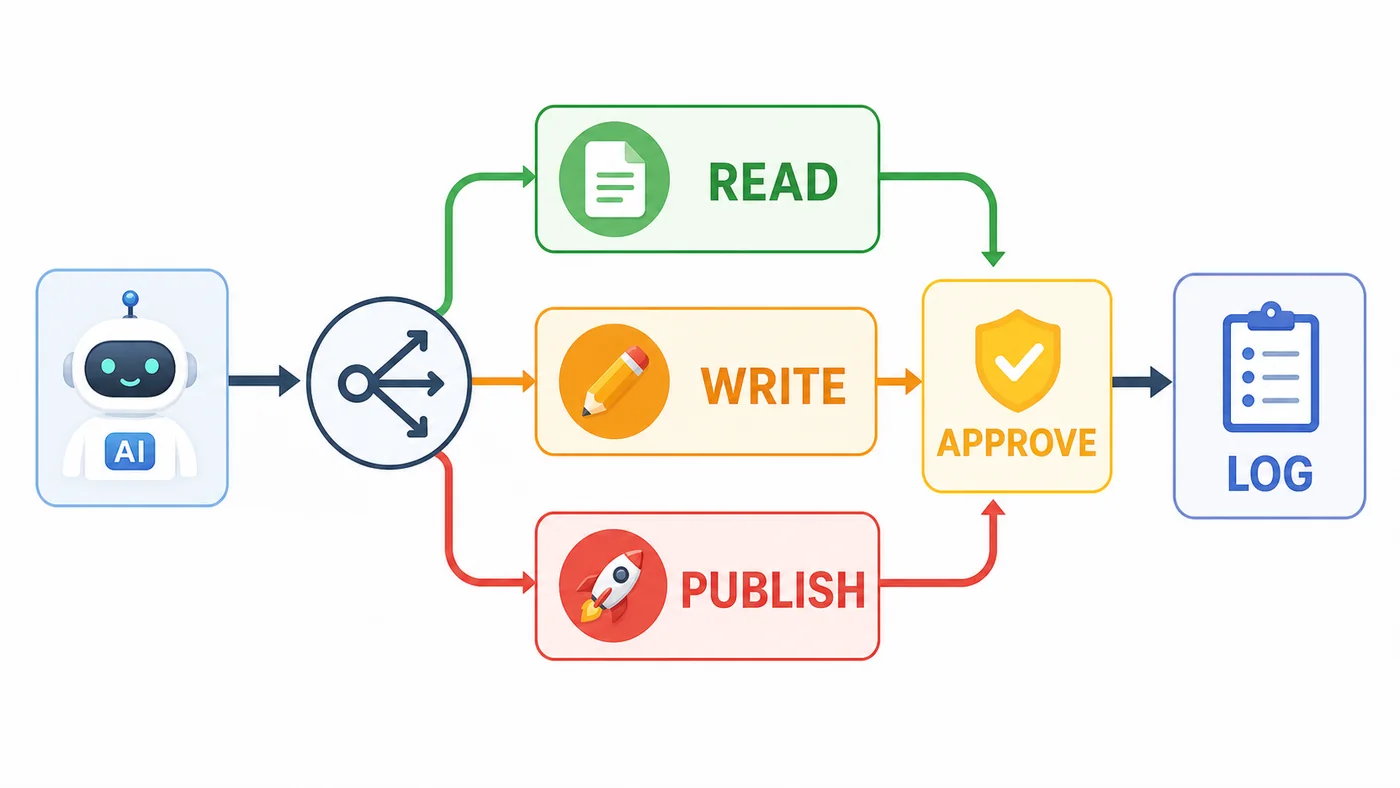
只有当任务可回放、权限最小、测试和扫描稳定、变更范围受控、审计完整且回滚经过演练时,才考虑对低风险路径开放自动合并;生产发布和敏感数据操作应保留人工审批。
相关专题
继续查看相近方向内容
-
- 陶土色背景与单枝银叶植物的留白手机壁纸提示词
- 2分钟前 401浏览
-
- 跨境电商海外仓货物离境后,出口退税怎样分阶段申报
- 9分钟前 102浏览
-
- 业务超时应该使用墙上时间还是单调时间,如何避免系统校时影响
- 10分钟前 328浏览
-
- 统一序列化业务时间、持续时长与数据库时间戳
- 16分钟前 212浏览
-
- 用 IntersectionObserver 构建可停止的懒加载队列
- 24分钟前 401浏览
-
- Timer Reset 为什么容易出现过期信号,复用时要注意什么
- 24分钟前 484浏览
-
- SSH 只允许密钥登录后还要收紧哪些服务边界
- 31分钟前 297浏览
-
- 用 Ticker 驱动周期任务并确保停止后资源释放
- 38分钟前 491浏览