当前位置:首页 >专题 >Go Cookie、Session 与 Web 登录态安全工程专题
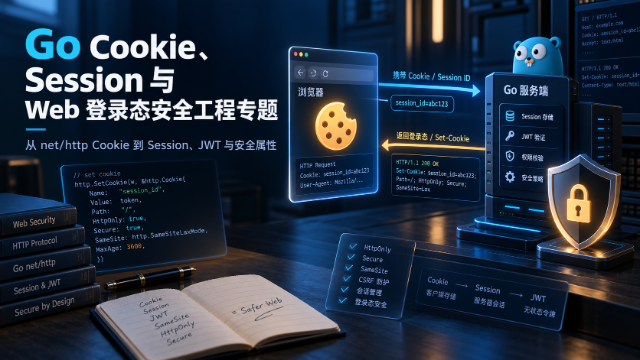
Go Cookie、Session
Go Cookie、Session 与 Web 登录态安全工程专题
从 net/http Cookie 到 Session、JWT 与安全属性
Cookie 和 Session 是 Go Web 登录态的基础组件,但真正上线时还要处理签名、加密、会话固定、跨站请求、过期、共享存储和登出失效。本专题从 Go 标准库与浏览器协议出发,串联 gorilla/sessions、JWT、Redis 会话和安全属性,帮助开发者构建可测试、可审计的登录态链路。
官方入口与协议资料
先理解 Cookie、Session 和浏览器安全属性
官方
Go net/http 官方 API 文档
标准库 HTTP 客户端、服务端、Cookie 与请求响应 API 参考。
官方
Go cookiejar 官方 API 文档
net/http/cookiejar 的 CookieJar 实现与客户端自动管理 Cookie 参考。
官方
MDN Set-Cookie 参考
说明 Secure、HttpOnly、SameSite、Domain、Path、Max-Age 和 Partitioned 等属性。
官方
OWASP Session Management Cheat Sheet
覆盖会话 ID、HTTPS、Cookie 属性、固定攻击、超时和注销失效。
官方
gorilla/sessions 官方仓库
提供 Cookie、文件和自定义后端 Session,并支持签名与可选加密。
官方
gorilla/securecookie 官方仓库
提供 Cookie 值编码、签名和可选加密能力。
官方
Go 官方 crypto/rand 文档
密码学安全随机数生成器 API 参考。
官方
OWASP Authentication Cheat Sheet
补充登录、重新认证、凭据处理和风险事件后的会话策略。
站内实战文章
从 Cookie 基础到 Session、JWT 和共享会话


上线验收清单
把登录态安全落到配置、生命周期和恢复流程

问答
Cookie 属性
登录态默认使用 HTTPS,并按场景设置 Secure、HttpOnly、SameSite、Path 和合理的 Max-Age;跨站场景不得无条件使用 SameSite=None。
问答
会话生命周期
登录成功后轮换 Session ID,设置空闲与绝对超时,登出时删除客户端 Cookie 并使服务端会话立即失效。
问答
共享与观测
多实例部署使用 Redis 等共享存储,限制会话数据内容,记录登录、续期、撤销和异常设备事件,并对令牌与个人信息脱敏。
相关专题
继续查看相近方向内容
查看更多
最新文章
-
- Linux mount namespace 绑定挂载为何对宿主不可见
- 1分钟前 314浏览
-
- Go bufio.Reader.Peek 读取头部后如何不丢数据
- 5分钟前 367浏览
-
- 墨刀AI批量维护相似产品流程图怎么省时间?复用子流程和节点规范
- 7分钟前 448浏览
-
- Python typing.TypeGuard 和 TypeIs 的收窄差异
- 9分钟前 295浏览
-
- Go ticker 通道未消费时为什么不能补齐每次 tick
- 15分钟前 455浏览
-
- PHP array_is_list 对空数组返回什么
- 16分钟前 229浏览
-
- Go io.MultiWriter 一个目标失败后如何处理部分写入
- 17分钟前 337浏览