
Redis ACL 怎么同时限制命令和键前缀
来源:17golang原创
时间:2026-09-27 19:06:28 244浏览 收藏
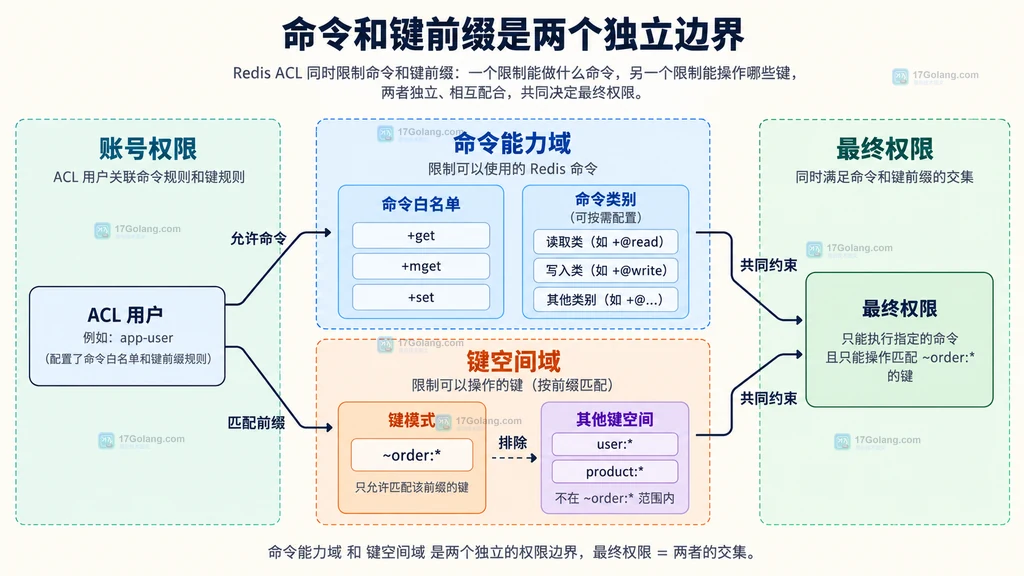
Redis ACL 要同时限制命令和键前缀,需要在同一个用户规则里组合两类约束:用 +命令 或 +@类别 控制“能做什么”,用 ~键模式 控制“能操作哪些键”。两边都匹配,请求才会被允许。
官方说明:https://redis.io/docs/latest/operate/oss_and_stack/management/security/acl/
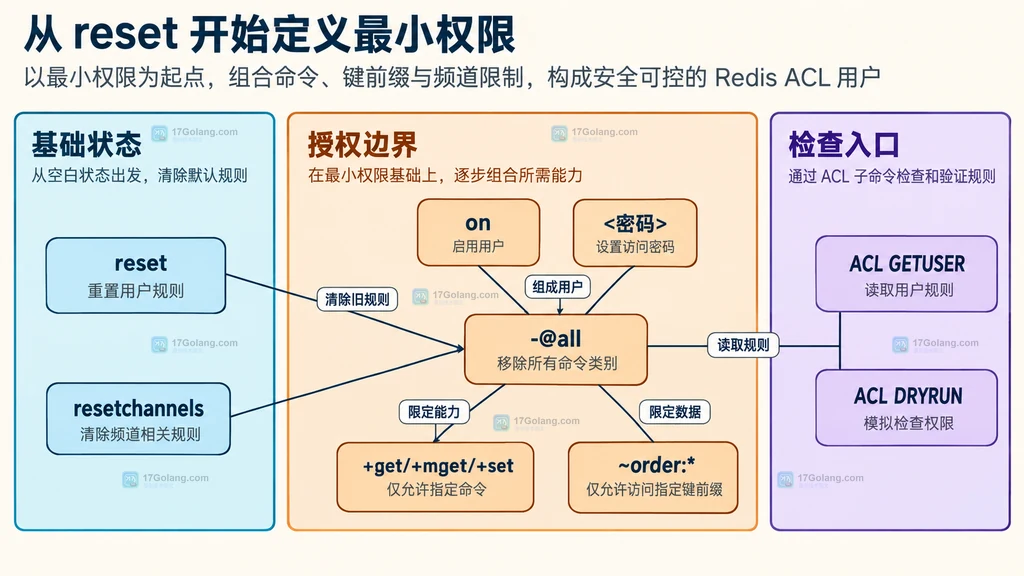
最稳妥的写法是先执行 reset,再显式打开用户、设置凭据、加入最少命令和业务键前缀。不要在不清楚旧规则的情况下连续追加授权。
命令和键前缀是两个独立边界
我第一次给应用账号做 ACL 时,只写了 ~order:*,以为这样就足够安全。它确实限制了键空间,却没有自动限制命令;反过来,只允许 GET 和 SET,也不会自动把账号限定在某个业务前缀。Redis 把这两个维度分开设计,必须同时配置。
| 规则 | 控制对象 | 示例 |
|---|---|---|
| +command / -command | 单个命令 | +get、+set |
| +@category / -@category | 命令类别 | +@read、-@dangerous |
| ~pattern | 可读写的键 | ~order:* |
| %R~ / %W~ | 只读或只写键模式 | Redis 7.0 及以上 |
从 reset 开始定义最小权限
下面为订单服务创建账号,只允许读取和写入 order: 前缀下的字符串键。密码文字是占位符,正式环境应替换为随机强凭据,并通过密钥管理系统分发。
# reset 清掉该用户已有密码、键模式、频道和命令权限,避免增量授权残留
redis-cli ACL SETUSER order-api reset on \
  '>replace-with-a-strong-secret' \
  -@all +get +mget +set +del +expire \
  '~order:*' resetchannels

# 读取 Redis 实际保存的规则,确认命令与键模式都存在
redis-cli ACL GETUSER order-api
-@all 建立“默认拒绝”,随后只加应用真实需要的命令。不要为了省事使用 +@all -@dangerous;+@all 还会包含未来通过模块加载的新命令,权限边界更难维护。
需要分开读写范围时怎么配置
Redis 7.0 及以上可以用 %R~pattern 和 %W~pattern 分开定义读、写键范围。例如账号可以读取所有订单,但只允许写入待处理队列。命令权限仍然必须单独授予。
# 允许读命令访问 order:*,写命令只能触碰 order:pending:*
redis-cli ACL SETUSER order-worker reset on \
  '>replace-with-another-strong-secret' \
  -@all +get +mget +set +del \
  '%R~order:*' '%W~order:pending:*' resetchannels

# 查看当前 Redis 支持的命令类别,避免凭记忆授予整类权限
redis-cli ACL CAT
如果应用还使用 Pub/Sub,键模式不会自动授权频道;频道要用 &pattern 另外配置。没有发布订阅需求时保留 resetchannels,边界更清楚。
接入应用前检查允许与拒绝场景
Redis 7.0 起可以用 ACL DRYRUN 模拟某个用户执行命令,但不会真正执行。至少检查四种情况:允许命令加允许前缀、允许命令加错误前缀、未授权命令加允许前缀,以及多键命令是否所有键都落在范围内。
# 应允许:GET 命令和 order:* 键都在授权范围
redis-cli ACL DRYRUN order-api GET order:1001

# 应拒绝:命令允许,但键前缀不匹配
redis-cli ACL DRYRUN order-api GET customer:1001

# 应拒绝:键前缀匹配,但 INCR 没有被授权
redis-cli ACL DRYRUN order-api INCR order:counter

# 查看最近的 ACL 拒绝记录,定位是命令、键还是认证问题
redis-cli ACL LOG 20
如果使用 Redis 6,没有 ACL DRYRUN,可以用测试账号连接到隔离环境验证允许与拒绝用例。不要只验证“正常请求能成功”;拒绝场景才真正证明边界生效。
为什么再次执行 ACL SETUSER 后权限越来越多?
因为对已有用户调用 ACL SETUSER 默认是增量修改,不会自动清空旧规则。需要重建权限时把 reset 放在规则最前面,再完整写出目标状态。
一个命令操作多个键时怎么判断?
命令本身要在白名单内,而且命令涉及的键都要满足用户的键模式。多键命令跨出允许前缀时会被拒绝,所以批量操作前应把所有键名纳入测试用例。
Redis ACL 的最小权限不是“命令限制”和“键前缀限制”二选一,而是两者的交集。先清空历史规则,再明确加入命令、键和频道边界,最后验证成功与拒绝路径,应用账号才不会因为一次增量配置悄悄获得多余能力。
-
177 收藏
-
313 收藏
-
411 收藏
-
193 收藏
-
222 收藏
-
109 收藏
-
369 收藏
-
422 收藏
-
116 收藏
-
108 收藏
-
461 收藏
-
426 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习