
Linux ss 怎么查看监听端口对应进程和计时器
来源:17golang原创
时间:2026-09-28 04:32:40 298浏览 收藏
要同时回答“哪个进程占用了监听端口”和“这个 TCP 连接有没有计时器”,直接从两条命令开始:
# 只看 TCP/UDP 监听端口,并显示数字地址与进程信息
ss -ltnp

# 查看已建立 TCP 连接的计时器、剩余时间和重传次数
ss -to state established
第一条命令把 -l、-t、-n、-p 组合起来,适合定位“端口到底被谁监听”;第二条用 -o 显示 timer 信息。若看不到进程名,先用有权限的账号重试,但不要把权限不足误判成端口没有服务。
官方手册:https://man7.org/linux/man-pages/man8/ss.8.html
第一步:用 ss 找到监听端口和进程
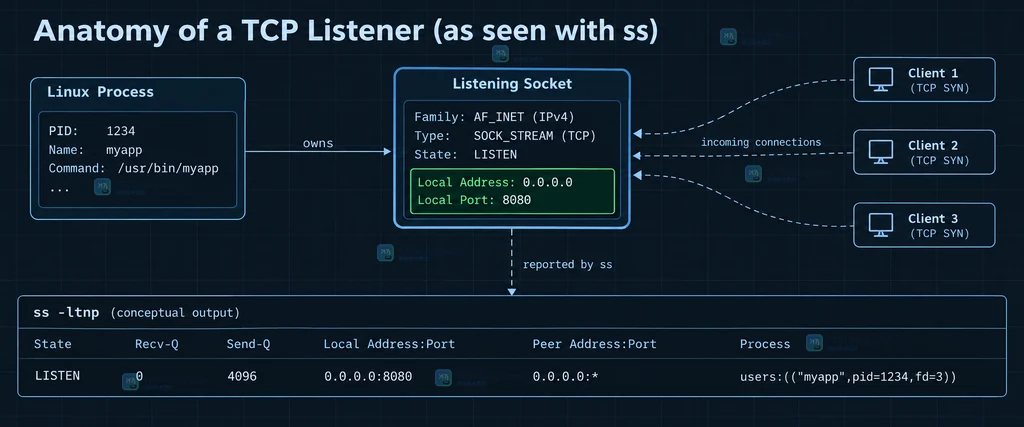
ss 是 iproute2 提供的 socket 查询工具。默认输出不包含监听 socket,因此排查服务入口时必须显式加 -l;-n 关闭服务名解析,能避免把数字端口换成名称;-p 请求显示使用该 socket 的进程。
# 列出所有 TCP 监听项,避免 http/https 等服务名影响比对
ss -ltnp

# 只查 TCP 监听的 8080 端口
ss -ltnp 'sport = :8080'

# UDP 服务要换成 -u;-l 仍然表示监听/绑定中的入口
ss -lunp 'sport = :5353'
重点看四列:Netid 是协议,State 是状态,Local Address:Port 是本机绑定地址和端口,Process 是进程信息。监听在 127.0.0.1:8080 只接受本机访问,监听在 0.0.0.0:8080 才表示绑定所有 IPv4 地址;这比只看端口号更重要。
第二步:用 -o 读取 TCP 计时器
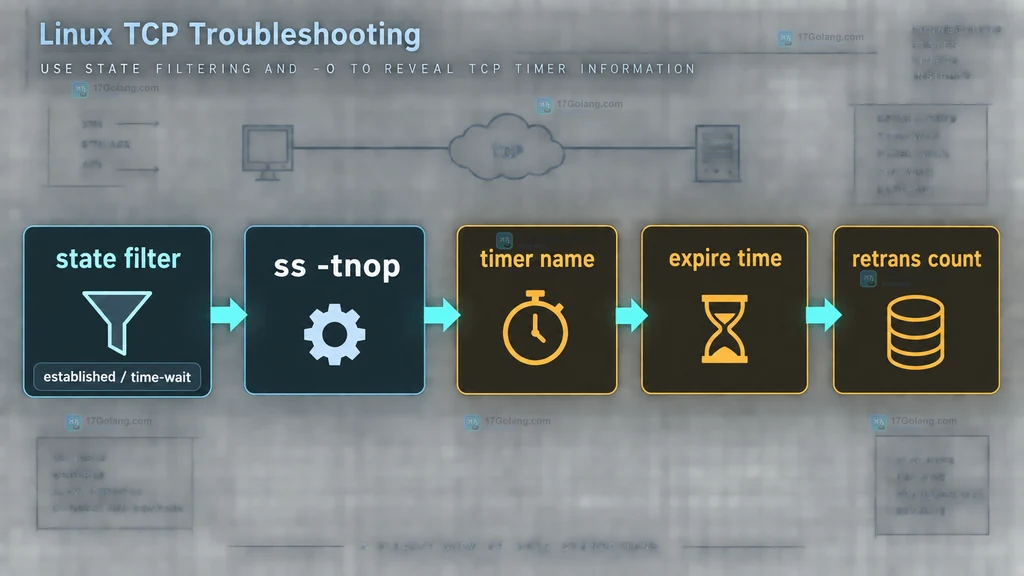
-o 或 --options 会显示 TCP timer。常见片段形如 timer:(on,123ms,0):第一个值是计时器类型,第二个值表示距离到期还有多久,第三个值是已经发生的重传次数。官方手册列出的类型包括重传相关的 on、保活 keepalive、timewait 和零窗口探测 persist。
# 只看已建立连接,并显示 TCP timer
ss -tnop state established

# 只观察 FIN-WAIT-1 中、源端口为 443 的连接
ss -tnop state fin-wait-1 'sport = :443'

# 查看进入 time-wait 的 TCP socket 及其计时器
ss -tnop state time-wait
这里的 state 是过滤器,不是输出列。established、fin-wait-1、time-wait 等状态应写在过滤表达式里;括号和引号用于组合多个条件时更稳妥。不要把 timer:(on,...) 当成全局服务定时器,它只描述这一条 socket 当前的内核网络状态。
第三步:按端口和地址缩小结果
服务很多时,不建议先把全部连接导出再人工搜索。sport 表示源端口,dport 表示目标端口,可以和状态、地址条件组合。
# 查看本机源端口为 8443 的所有 TCP socket
ss -tnop 'sport = :8443'

# 查看连接到远端 5432 的已建立连接
ss -tnop state established 'dport = :5432'

# 只看 IPv4,避免 IPv4/IPv6 两组结果混在一起
ss -4 -tnop state established 'dport = :5432'
过滤器支持比较运算和 and、or、not。排障记录里最好同时保留执行命令、时间、网络命名空间和关键输出,避免只截取一行后丢失状态上下文。
第四步:结果看不全时先排查权限和命名空间
-p 只能在系统允许读取进程关联信息时给出完整结果。普通用户可能看到地址和端口,却看不到别的用户进程;这时用具备适当权限的账号复核,并记录“权限不足”这个事实。若服务运行在容器或独立 network namespace 中,宿主机和容器内执行 ss 看到的 socket 集合也可能不同。
# 显示当前命令所在命名空间里的监听项
ss -ltnp

# 先确认当前进程的 network namespace,再与服务运行环境对照
readlink /proc/$$/ns/net

# 读取 ss 支持的选项,避免把其他发行版的参数直接照搬
ss --help
如果端口完全没有监听项,再检查服务是否启动、是否绑定到了另一个地址族,以及查询命令是否在正确的 namespace 中。计时器异常只能作为线索:还需要结合应用日志、连接状态变化和对端行为判断根因。
一张从端口到计时器的排障清单
| 要回答的问题 | 命令组合 | 重点字段 |
|---|---|---|
| 谁监听了端口 | ss -ltnp | Local Address、Process |
| 某端口是否有 TCP 连接 | ss -tn state established 'sport = :端口' | State、对端地址 |
| 连接是否带计时器 | ss -tnop state established | timer 类型、到期时间、重传次数 |
| 是否只在 IPv4/IPv6 一侧 | ss -4 或 ss -6 | 地址族、绑定地址 |
常见问题
为什么 ss 能看到端口,却没有进程名?
常见原因是当前用户无权读取其他用户的进程关联信息,或服务位于另一个 network namespace。先提升到合适权限并在服务所在环境内复查。
timer 中的 on 是不是代表服务正在重传?
不一定。官方说明 on 覆盖重传、早期重传和尾部丢包探测等 TCP 计时器;应结合第三个值的重传次数、连接状态和 -i 的 TCP 信息共同判断。
只想看监听端口,为什么不能省略 -l?
因为 ss 默认更偏向显示已建立等非监听 socket,监听项默认被排除。显式使用 -l 才是稳定的服务入口查询方式。
看到 time-wait 就能断定服务故障吗?
不能。TIME-WAIT 是 TCP 连接关闭后的正常状态之一,数量、持续时间和业务连接模式需要结合端口、对端和应用指标综合解释。
实际排障可以固定成“ss -ltnp 定位入口 → 端口/状态过滤 → -o 读取 timer → 核对权限与 namespace → 对照日志”的顺序。这样每一步都有明确问题,不会把一个瞬时的 socket 输出误当成服务的全部状态。
-
488 收藏
-
398 收藏
-
358 收藏
-
311 收藏
-
446 收藏
-
347 收藏
-
116 收藏
-
150 收藏
-
464 收藏
-
108 收藏
-
481 收藏
-
228 收藏
-
442 收藏
-
279 收藏
-
273 收藏
-
128 收藏
-
308 收藏
-
- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-
- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-
- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-
- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-
- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习