
Go tls.Config.Clone 怎么安全派生连接配置
来源:17golang原创
时间:2026-10-04 09:20:23 488浏览 收藏
安全派生连接配置的核心做法是:把已经投入使用的 *tls.Config 当作不可变模板,每次先调用 Clone 获得新的顶层配置,再只修改这个派生对象。需要改动切片、证书池或回调状态时,还要按字段显式复制,因为 Clone 是浅拷贝,不是递归深拷贝。
官方文档:https://pkg.go.dev/crypto/tls#Config.Clone
- Config 传给 TLS 函数后不得再修改,但可以在其被并发使用时调用
Clone。 - 修改
ServerName、MinVersion等顶层字段不会反写原配置。 - 切片、map、指针、函数值以及回调捕获的对象可能继续共享,按需复制或加锁。
把基础 TLS 配置当成不可变模板
tls.Config 的官方约定很明确:一旦传给 TLS 函数,就不能继续修改;配置可以复用,TLS 包本身也不会修改它。工程上最稳妥的模型,是启动阶段构造一份基础配置,发布后只读;每个目标主机、租户或连接需要差异时,从基础配置派生。
package tlsconfig

import (
    "crypto/tls"
    "errors"
)

func ForServerName(base *tls.Config, serverName string, alpn []string) (*tls.Config, error) {
    if base == nil { // nil 调用 Clone 会返回 nil,业务层应提前给出清晰错误
        return nil, errors.New("基础 TLS 配置为空")
    }

    cfg := base.Clone() // 从可并发使用的模板取得新的顶层配置
    cfg.ServerName = serverName // 只修改连接专属的派生字段
    cfg.NextProtos = append([]string(nil), alpn...) // 复制切片,隔离底层数组
    return cfg, nil
}
调用方应先完成全部派生修改,再把 cfg 交给 tls.Dial、tls.Client 或 http.Transport。交付后同样把这个派生配置视为不可变对象,不要在另一个 goroutine 中临时改 ServerName。
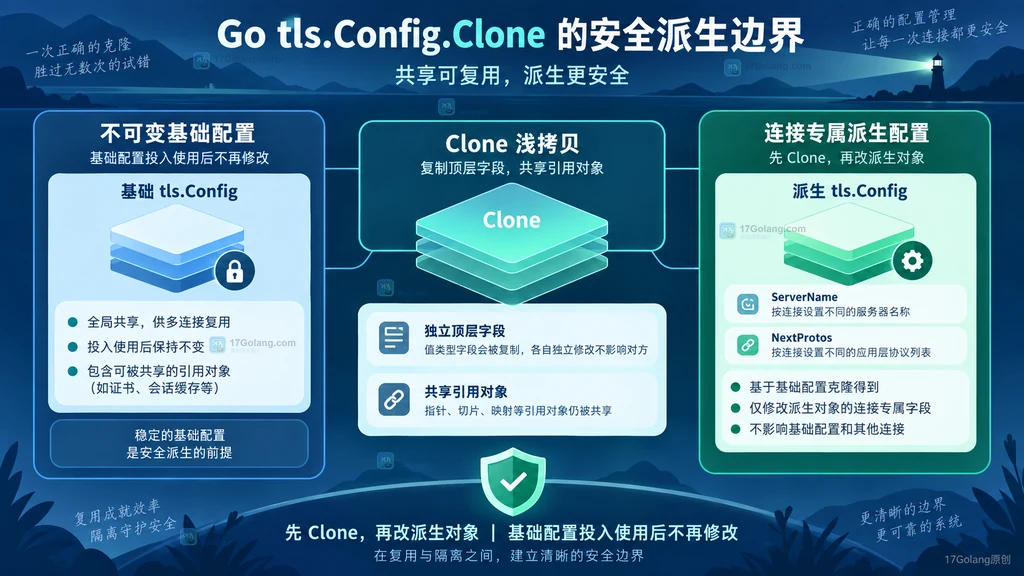
Clone 解决的是顶层配置派生
Clone 会返回新的 Config 指针,因此给派生对象重新赋值 ServerName、MinVersion、MaxVersion、InsecureSkipVerify 等顶层字段,不会改变原对象对应字段。它还允许在原 Config 正被 TLS 客户端或服务端并发使用时调用,这正适合“只读模板 + 连接级副本”的架构。
但“新的结构体”不等于“所有引用对象都新建”。浅拷贝会复制切片头、map 头、指针和函数值,底层数据或回调捕获的状态仍可能与原配置共享。只读取通常没有问题;准备修改时,必须先判断所有权。
| 字段类型 | Clone 后的典型关系 | 需要修改时 |
|---|---|---|
| 标量或独立顶层字段 | 派生对象拥有自己的字段值 | 直接给派生对象赋值 |
NextProtos、CipherSuites 等切片 | 切片头被复制,底层数组可能共享 | 先复制切片,再改元素或追加 |
RootCAs、ClientCAs | 证书池指针可能共享 | 调用 CertPool.Clone 后再追加证书 |
| 回调函数字段 | 函数值和闭包状态可能共享 | 共享状态保持只读,或在回调内部同步 |
Certificates | 切片及证书内部切片可能共享 | 优先整体替换;若改内部字节需继续深拷贝 |
浅拷贝边界:哪些字段仍然共享
如果派生配置要改加密套件、证书列表或根证书池,可以集中做一次容器复制。下面的函数只复制准备修改的顶层容器;证书对象内部仍包含字节切片和私钥引用,所以应把加载完成的证书视为不可变值。
func copyMutableContainers(base *tls.Config) *tls.Config {
    cfg := base.Clone() // 先取得新的 Config 顶层对象

    cfg.NextProtos = append([]string(nil), base.NextProtos...) // 复制 ALPN 列表
    cfg.CipherSuites = append([]uint16(nil), base.CipherSuites...) // 复制套件列表
    cfg.Certificates = append([]tls.Certificate(nil), base.Certificates...) // 只复制证书切片

    if base.RootCAs != nil { // 只有准备修改根池时才创建证书池副本
        cfg.RootCAs = base.RootCAs.Clone()
    }
    return cfg
}
Certificates 的切片复制只能隔离“替换第几个证书”这类顶层操作,不能让每张证书中的 Certificate、OCSPStaple 等字节切片自动独立。生产代码通常在加载完成后不修改证书内容,而是在轮换时构造全新的证书值或全新的基础配置。
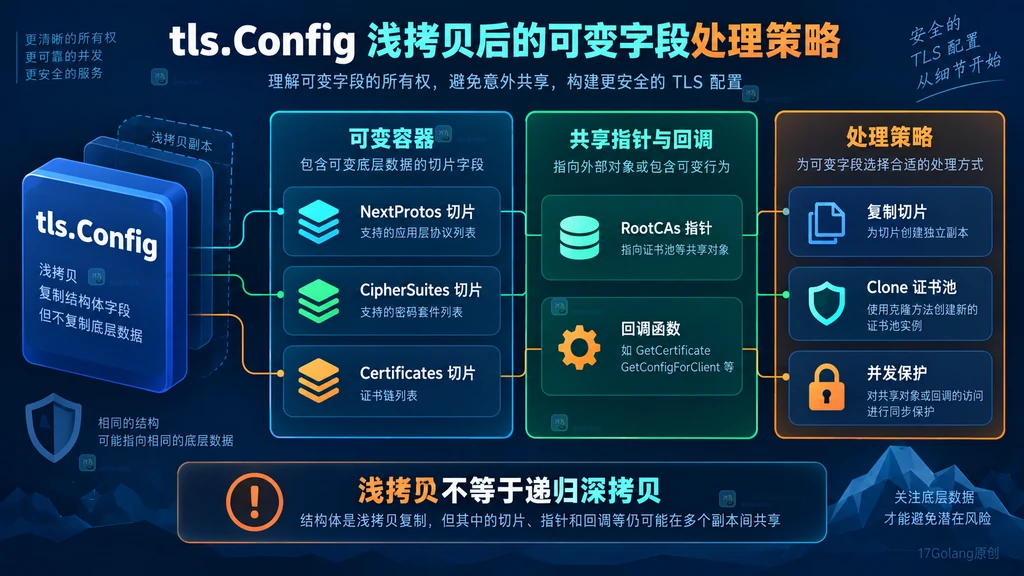
不要直接改正在复用的基础配置
下面这种写法会让多个连接争用同一个 ServerName,既可能产生数据竞争,也可能把主机名验证和 SNI 发给错误的目标:
func unsafeConfig(base *tls.Config, host string) *tls.Config {
    base.ServerName = host // 错误:修改了可能正被其他连接使用的共享配置
    return base
}
修正方法不是在赋值处加一把短锁,而是改变所有权:基础配置发布后保持只读,每次连接拿到自己的 Clone。若需要热更新 CA、证书或协议策略,应构造一份新的基础配置并原子替换模板引用,让旧连接继续使用旧版本,新连接从新模板派生。
会话恢复还有一条安全边界
当前官方文档特别提示:Clone 返回的配置可能与原配置共享会话票据密钥,因此两个配置之间可能恢复连接。恢复连接时 VerifyPeerCertificate 不会执行,包括最初由父配置建立的连接。如果安全策略要求每次都检查连接状态,应使用 VerifyConnection,或按需求设置 SessionTicketsDisabled,不要把 Clone 误认为天然隔离会话恢复域。
上线前检查清单
- 基础 Config 是否在交给 TLS 组件后保持只读。
- 每个连接的
ServerName、ALPN 和版本策略是否只写入派生 Config。 - 准备修改的切片是否先复制,证书池是否先调用
Clone。 - 回调闭包捕获的缓存、计数器和租户状态是否只读或有并发保护。
- 派生配置是否在交给 TLS 函数前完成全部修改。
- 会话恢复是否可能跨父子 Config,共享行为是否符合验证策略。
相关问题
对 nil Config 调用 Clone 会怎样?
官方定义是返回 nil,不会自动创建默认配置。业务封装应提前检查并返回容易定位的错误。
Clone 能在基础配置正被连接使用时调用吗?
可以。官方明确说明并发使用中的 Config 可以安全调用 Clone,但这不等于允许同时修改基础配置的普通字段。
复制 Certificates 切片就算深拷贝了吗?
不算。它只隔离最外层切片,证书结构中的字节切片、私钥和解析后的证书指针仍可能共享。更可靠的策略是加载后保持证书不可变,轮换时替换完整值。
派生 Config 交给 tls.Dial 后还能改吗?
不能。它一旦传给 TLS 函数,就应按同样规则保持不变;后续变化再从基础模板 Clone 新对象。
-
243 收藏
-
323 收藏
-
442 收藏
-
213 收藏
-
367 收藏
-
417 收藏
-
442 收藏
-
235 收藏
-
125 收藏
-
361 收藏
-
177 收藏
-
150 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习