
Speculation Rules API 如何安全预渲染下一页
来源:17golang原创
时间:2026-10-09 10:14:24 202浏览 收藏
我第一次把下一篇文章页交给浏览器预渲染时,页面确实变得接近瞬开,但很快发现一个容易忽略的事实:prerender 不只是提前下载 HTML,它还会加载子资源并运行 JavaScript。安全用法不是“把所有链接都加速”,而是只给高概率、只读、能在激活后刷新状态的同源文档使用预渲染。
官方文档:https://developer.mozilla.org/en-US/docs/Web/API/Speculation_Rules_API
- 高成本的
prerender只给高概率下一页;不确定时优先prefetch。 - 候选 URL 要排除登出、加购、登录验证码和会改变服务端状态的路径。
- 服务端看
Sec-Purpose,页面看document.prerendering与prerenderingchange,把副作用推迟到真正激活。
先选对下一页,再决定是否 prerender
Speculation Rules API 面向文档导航,更适合多页应用。prefetch 主要提前拿到目标文档响应体;prerender 还会加载资源、执行脚本并把页面放在不可见的上下文中,命中后可以直接激活。因此后者的网络和内存成本明显更高,猜错一次就可能浪费一整页资源。
我的选择顺序是:列表页到详情页、文章页到下一篇这类“用户大概率点击且目标以读取为主”的场景才考虑预渲染;带有登出、加购、发送验证码、扣减额度、广告转化或写入状态的 URL,一律从候选集中剔除。带用户身份、购物车或实时库存的页面也不能假定预渲染内容永远新鲜,激活后必须刷新。
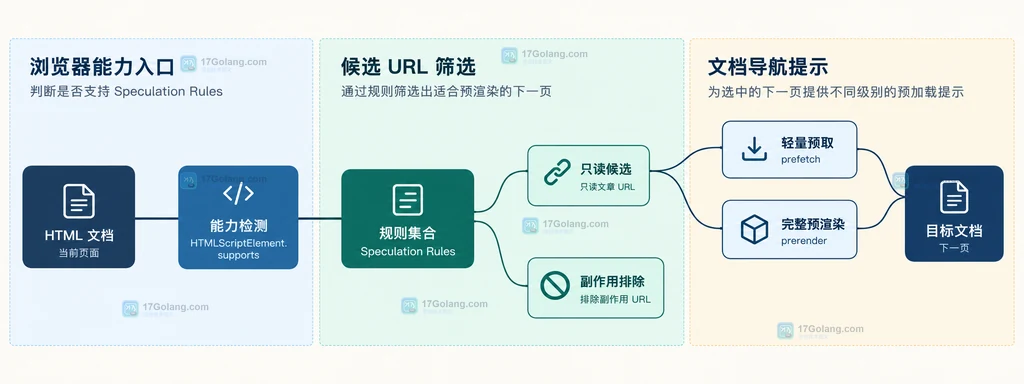
用能力检测和规则筛选控制候选范围
规则可以写在内联的 script type="speculationrules" 中,也可以由 Speculation-Rules 响应头指向 JSON 文件。下面的内联 JSON 保持严格 JSON,不在其中塞注释;where 负责保留文章和商品详情链接,同时排除会改变状态的路径、查询参数和带 no-prerender 标记的链接。
如果站点有严格的 CSP,需要在 script-src 中允许 inline-speculation-rules,或改用哈希、nonce 与响应头文件。能力检测可以让旧浏览器走普通导航或较轻量的 link rel="prefetch":
if (HTMLScriptElement.supports?.("speculationrules")) {
  // 中文注释:仅在浏览器识别规则 API 时插入预取提示。
  const script = document.createElement("script");
  script.type = "speculationrules";
  script.textContent = JSON.stringify({
    prefetch: [{ source: "list", urls: ["/article/next.html"] }]
  });
  document.head.append(script);
} else {
  // 中文注释:能力不足时保留普通浏览器导航,不阻塞用户点击。
  const link = document.createElement("link");
  link.rel = "prefetch";
  link.href = "/article/next.html";
  document.head.append(link);
}
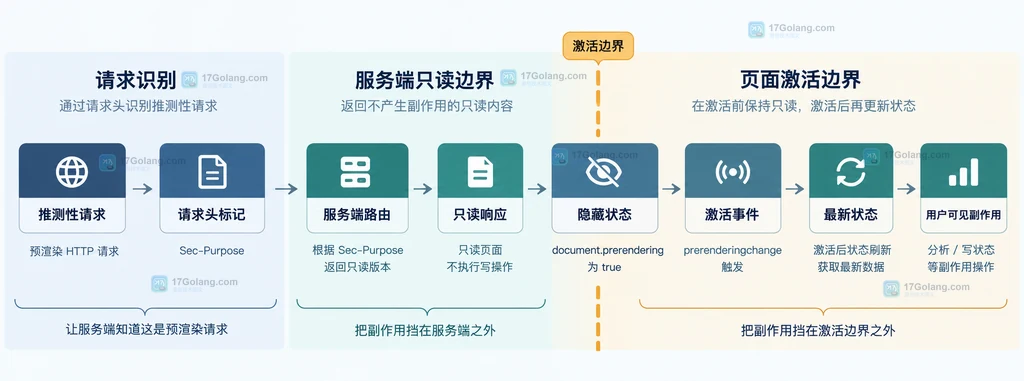
把副作用挡在服务端和激活边界之外
预渲染请求会带 Sec-Purpose: prefetch;prerender。服务端可以用它区分“浏览器正在猜”与“用户已经打开”,对前者只返回安全的只读页面,或暂缓一次性动作。不要把这个判断当作鉴权;真正的写操作仍应使用 POST、CSRF 防护和业务权限校验。
页面脚本也要认识到自己可能正在不可见状态运行。分析上报、写入 localStorage、读取依赖用户最新动作的数据,都可以等到激活后再做:
function startUserOnlyWork() {
  // 中文注释:这里只放真实可见后才允许发生的分析或个性化刷新。
  refreshUserState();
  sendPageView();
}

if (document.prerendering) {
  // 中文注释:预渲染阶段不写入用户状态,激活时只执行一次。
  document.addEventListener("prerenderingchange", startUserOnlyWork, {
    once: true
  });
} else {
  // 中文注释:普通导航没有等待阶段,立即执行相同的激活逻辑。
  startUserOnlyWork();
}
在服务端还要注意过期数据和跨标签页身份变化。例如用户在另一页刚登录,已经生成的预渲染文档可能仍是未登录视图。最稳妥的办法是在激活后重新请求用户相关数据;如果状态变化必须主动清理缓存,可以按站点策略使用 Clear-Site-Data 的预取或预渲染缓存指令。
上线前用一张清单判断是否适合
| 检查点 | 建议 | 原因 |
|---|---|---|
| 目标页面 | 同源、只读、点击概率高 | 减少浪费并降低状态错位 |
| 服务端请求 | 识别 Sec-Purpose | 避免预渲染触发一次性动作 |
| 客户端脚本 | 监听 prerenderingchange | 把分析和用户状态刷新放到激活后 |
| 兼容策略 | 能力检测后渐进增强 | 不把实验性能力变成导航依赖 |
实际接入时先从 prefetch 开始,确认候选 URL 没有副作用,再对少量高概率入口升级为 prerender。浏览器可能因内存、电量、数据节省设置或自身启发式策略不执行提示,所以它应当是加速层,不是业务流程的一部分。
常见问题
Speculation Rules API 能替代 SPA 的路由预加载吗?
不能完全替代。它面向文档 URL,SPA 内部路由和资源级预加载仍需要应用自己的数据、代码分包或资源缓存策略。
为什么预渲染后的页面还要重新拉取用户数据?
因为预渲染发生在用户点击之前,登录状态、购物车和实时内容可能已经变化。激活后刷新能避免把旧视图当成最新状态。
只设置 Sec-Purpose 就安全吗?
不安全。它只能帮助识别推测性请求,不能替代权限、CSRF 或幂等设计;所有改变数据的接口仍要按正常安全边界保护。
-
259 收藏
-
446 收藏
-
文章 · 前端 | 1个月前 | 浏览器 · javascript · scheduler.postTask Prioritized Task Scheduling TaskController 前端任务调度372 收藏
-
458 收藏
-
273 收藏
-
257 收藏
-
315 收藏
-
356 收藏
-
158 收藏
-
234 收藏
-
446 收藏
-
225 收藏
-
464 收藏
-
477 收藏
-
401 收藏
-
227 收藏
-
309 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习