
Linux io_uring 怎样按能力限制创建权限
来源:17golang原创
时间:2026-10-20 02:24:35 142浏览 收藏
在 Linux 上限制 io_uring,重点不是简单地把服务改成 root,而是先控制“谁能创建新的 ring”。内核提供了 io_uring_disabled 和 io_uring_group 两个 sysctl,再叠加进程是否具备 CAP_SYS_ADMIN,可以把创建权限收窄到明确的用户组。这样既能减少不必要的内核接口暴露,也不会误把已有实例当成新建请求。
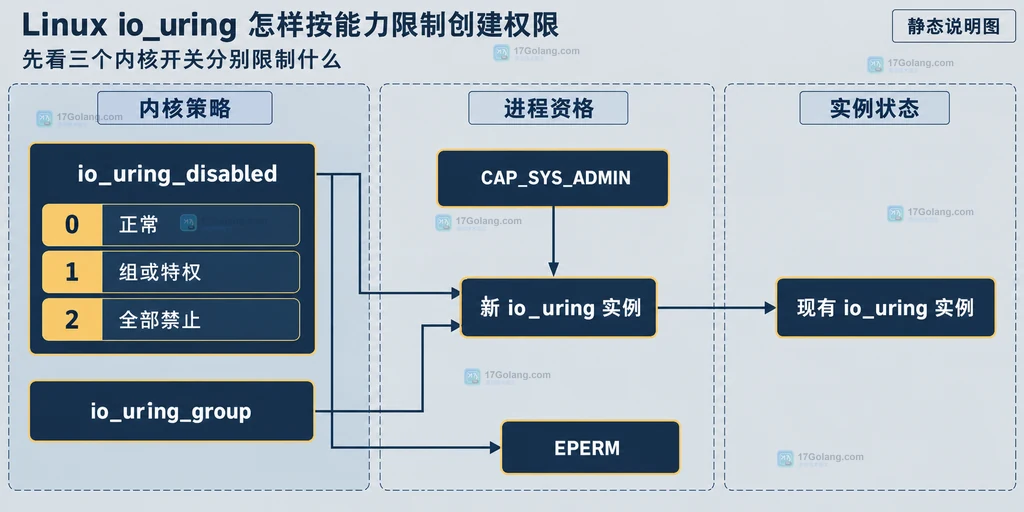
io_uring_disabled=0正常允许创建;1只放行特权进程或io_uring_group成员;2对所有进程禁止创建。io_uring_group=-1是默认值,限制模式下不会自动放行普通用户。- 创建权限与
IORING_SETUP_SQPOLL等 ring 模式是两层判断,看到EPERM要先确认失败发生在哪一层。
先看三个内核开关分别限制什么
io_uring_disabled 控制的是新实例创建,而不是把已经存在的 ring 立即销毁。值为 0 时按正常规则创建;值为 1 时,非特权进程必须属于 io_uring_group 指定的组,或拥有 CAP_SYS_ADMIN;值为 2 时,io_uring_setup() 对所有进程都返回 EPERM。
先把当前状态读出来,避免只看服务的启动日志猜权限:
# 查看创建策略;三个值对应正常、组/特权放行、全部禁止
sysctl kernel.io_uring_disabled kernel.io_uring_group

# 查看当前 shell 的用户、附加组和 capability(为空也可能是正常的)
id
capsh --print 2>/dev/null | sed -n '1,8p'
用 io_uring_group 放行一组非特权进程
如果目标是“禁止大多数普通服务创建,但允许某个专用服务组创建”,可以在 io_uring_disabled=1 下设置 io_uring_group。该参数使用组 ID;组成员的进程在创建时可以通过这条放行路径。它不是把所有权限交给组成员,也不会改变文件访问、网络或其他 capability。
# 建立专用组;组名只是示例,应替换为本机的服务组
sudo groupadd --system io-uring-users

# 读取组 ID,写入 sysctl 配置时使用数字 GID
getent group io-uring-users

# 让内核只限制非特权创建,并把指定 GID 作为放行组
sudo sysctl -w kernel.io_uring_disabled=1
sudo sysctl -w kernel.io_uring_group=$(getent group io-uring-users | cut -d: -f3)
生产环境应把最终值写入受管配置,并把服务用户加入该组后重新建立服务进程。组成员关系通常在进程启动时继承;不要只修改账号的组配置,却继续复用一个未重新登录或未重启的旧进程。
遇到 EPERM 时按三层证据定位
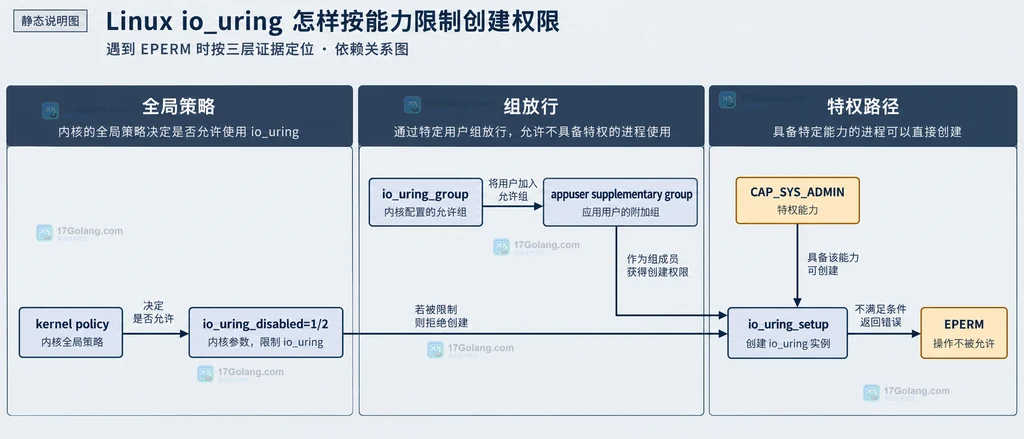
创建失败时,先确认返回的是 EPERM,再按“全局开关—组放行—进程能力”顺序排查。值为 2 时不必继续调整组;值为 1 且组为 -1 时,普通服务没有组放行路径;如果组配置正确,还要确认实际运行进程确实带着该附加组。
# 以服务账号的实际身份查看附加组;不要只查看登录用户的组
sudo -u appuser id

# 查看服务进程的 capability;PID 应替换为实际进程号
grep '^Cap' /proc/PID/status

# 只改变一个因素后重新启动目标服务,再观察应用自己的错误日志
sudo systemctl restart app.service
这里的判断边界很重要:io_uring_disabled 只决定能否创建新的实例,已经存在的实例仍可继续使用;而进程后来被移出组,并不会把已打开的 ring 自动关闭。若要撤销正在运行的实例,应在应用生命周期或服务停止策略中处理,不能把 sysctl 当成即时回收开关。
创建权限不等于 SQPOLL 等模式权限
能成功调用 io_uring_setup(),只说明新 ring 的创建请求通过了当前内核策略。应用随后还可能使用 IORING_SETUP_SQPOLL、IORING_SETUP_SQ_AFF 等选项,这些选项有自己的内核版本、设备和能力边界。尤其是旧内核对 SQPOLL 的特权要求更严格,不能把“普通 ring 创建成功”直接推断成“所有 polling 模式都可用”。
因此,权限收敛可以采用这样的判断顺序:先用 io_uring_disabled=1 配合专用组控制创建面;应用确实需要 SQPOLL 时,再根据目标内核的 io_uring_setup(2) 文档和实际返回值单独评估,避免为了一个模式把整个服务提升为 root。
常见问题
io_uring_disabled=1 能不能只允许某个用户?
该参数提供的是特权路径或 Unix 组路径,不是单独的用户名白名单。若只允许一个服务,通常创建专用组并只把服务账号加入其中。
把 io_uring_group 设置成 -1 是完全关闭吗?
不是。它表示未配置组放行;在 io_uring_disabled=1 下,仍可由拥有 CAP_SYS_ADMIN 的进程创建,值为 2 才是所有进程都不能创建。
为什么改完 sysctl 后旧服务还在工作?
内核开关针对新建实例,已经存在的 io_uring 实例可以继续使用。要让旧服务不再使用它,需要按应用的停止、重启或回收流程处理。
-
221 收藏
-
218 收藏
-
478 收藏
-
387 收藏
-
500 收藏
-
171 收藏
-
230 收藏
-
256 收藏
-
496 收藏
-
243 收藏
-
260 收藏
-
423 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习