
GitHub Apps 企业级安装正式可用,集中管理能覆盖什么
来源:17golang原创
时间:2026-10-27 15:48:40 298浏览 收藏
GitHub Apps 企业级安装已经正式可用。对企业管理员来说,最重要的变化不是“又多了一种安装入口”,而是 GitHub App 可以覆盖更多企业治理、安全和管理自动化,部分原来只能依赖经典 PAT 的工作流有了迁移空间。判断是否值得采用时,建议先按治理、安全、管理三条线拆分需求,再逐项核对权限和 API 覆盖。
这次更新适合把企业自动化从“某个用户的长期令牌”迁移到“可单独配置权限、可集中安装和撤销的 GitHub App”。但正式可用不等于所有脚本都能直接替换:仍要从一个具体工作流开始,确认所需权限、企业与组织范围,以及目标环境版本。
官方参考地址:https://github.blog/changelog/2026-10-23-enterprise-installations-for-github-apps-generally-available/
先看正式可用意味着什么
GitHub 在 2026 年 10 月 23 日的更新中宣布,GitHub Apps 安装到 Enterprise 的能力进入一般可用阶段。公告给出的方向很清楚:企业和组织自动化可以在更多场景下用 GitHub App 代替经典 PAT,新增和扩展的 API 主要集中在治理、安全与管理设置。
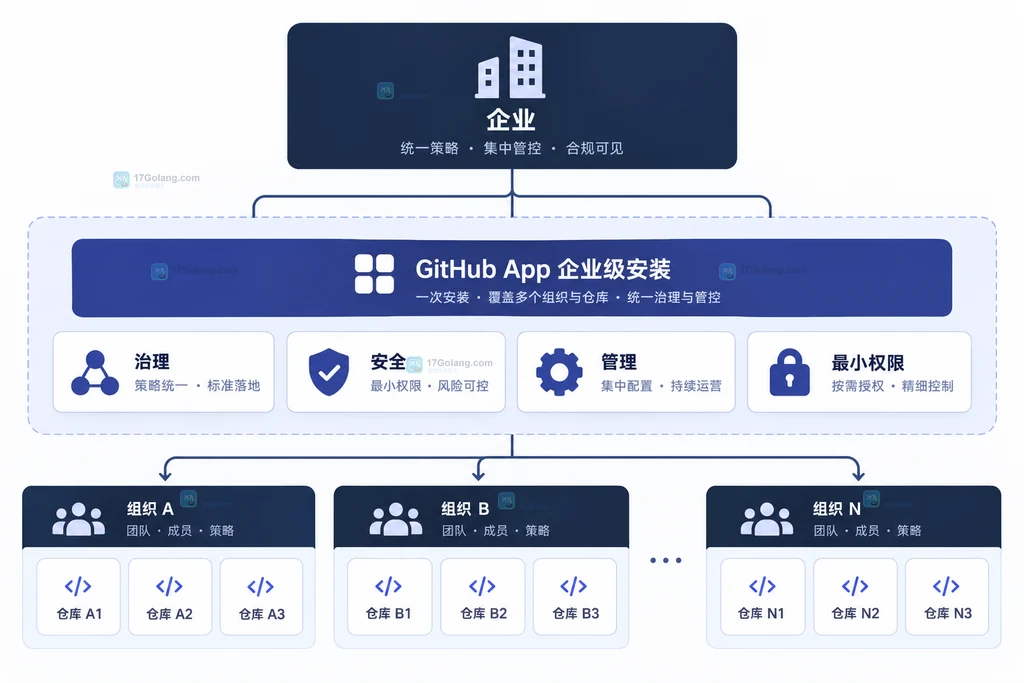
这里的“企业级安装”可以理解为把 App 的授权边界提升到 Enterprise 层级。企业下面的多个组织和仓库,不再需要把同一类自动化完全绑定到某个管理员个人账号上。App 仍然要根据工作流选择权限,安装也仍然要经过企业管理流程;它不是绕过审批的通行证。
按三类能力拆解覆盖范围
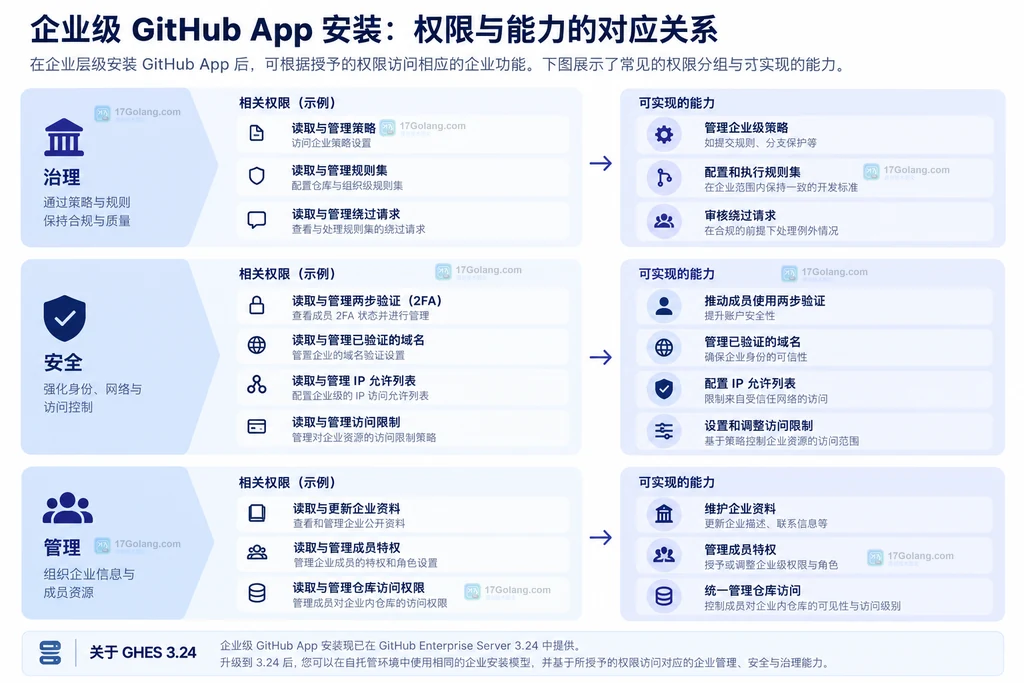
公告把新增能力归纳为三组。把它们映射到实际工作流,比只记住权限名称更容易判断采用价值。
治理:统一处理策略和规则
治理能力覆盖企业级仓库策略和规则集,App 可以读取企业组织与仓库策略字段,也可以更新私有仓库派生、默认仓库权限、仓库可见性、仓库创建与删除、议题删除、协作者邀请、部署密钥、受保护分支、依赖洞察、组织项目和仓库项目等相关设置。
如果团队要做“新组织上线时自动套用策略”或“批量盘点仓库是否符合规则”,这类能力比单个仓库脚本更适合放进企业级 App。需要注意的是,读写权限对应的风险不同,盘点任务优先从只读开始,确实需要自动修复时再单独增加写权限。
安全:把企业安全设置接入自动化
安全方向新增或扩展了企业双因素认证、禁止的认证方式、企业与组织可验证域、企业与组织 IP allowlist,以及企业访问限制。App 可以把安全配置纳入审计或变更流程,但这些动作本身影响范围很大,不应因为 API 可调用就直接做成无人审批的批量修改。
管理:集中维护企业信息和成员能力
管理方向包括企业资料、成员权限、仓库访问设置,以及企业人员相关对象。对于需要按员工入职、离职、组织变更同步权限的系统,企业级安装减少了“每个组织各配一套凭据”的维护分散度。
识别原有权限的补齐部分
除了新增权限,GitHub 还说明部分已有权限的 API 与对象覆盖得到补齐。Enterprise people 现在可以读取 EnterpriseRepositoryInfo,包括通过 EnterpriseOwnerInfo.outsideCollaborators 获取仓库详情,并支持以 owner 或 member 角色把 App 自己加入组织;Enterprise billing 则支持更新 Marketplace 的成员购买设置。
这类补齐往往决定一个迁移项目能不能闭环。原先 App 已经能做大部分动作,却在“读取成员与仓库关系”或“更新购买设置”处卡住时,不必马上回到 PAT;可以重新列出流程中的所有 API 调用,找出现在已覆盖的缺口,再评估是否只替换这段凭据。
设计最小权限迁移路径
推荐把迁移拆成五个动作。第一,选一个边界清晰的工作流,例如企业仓库策略盘点,而不是一开始就接管所有管理员操作。第二,把流程中的读取、写入和高风险动作分开列出。第三,在 GitHub App 设置中只勾选当前工作流需要的权限。第四,先在可控的企业或组织范围安装,记录每一步的调用结果和人工审批点。第五,保留旧流程的回滚路径,确认 App 能覆盖后再缩小或撤销 PAT 的使用范围。
权限评估可以用一张简单的表完成:
| 评估项 | 要回答的问题 | 建议 |
|---|---|---|
| 资源范围 | 动作发生在企业、组织还是单个仓库? | 先按最小安装范围试运行 |
| 访问方向 | 只读、写入,还是会改变安全策略? | 读写分离,高风险动作保留审批 |
| 对象覆盖 | 所用 REST API 或 GraphQL 对象是否已支持 App? | 逐个对照官方权限表,不凭名称推断 |
| 回滚方式 | App 暂停或权限收回后,流程如何恢复? | 保留短期应急路径并记录负责人 |
确认 GitHub Enterprise Server 边界
公告明确写到,这些更新将可用于 GHES 3.24。因此,使用 GitHub Enterprise Server 的团队要把实例版本纳入采用计划:先确认目标实例是否已经到达对应版本,再安排权限配置和灰度安装。GitHub.com 的一般可用公告不能自动推导出每个自托管实例已经具备同样能力。
如果团队同时管理 GitHub.com 和 GHES,建议把平台、实例版本、安装范围和权限清单放在同一份变更记录中,避免把云端能力误当成自托管环境的即时能力。
这次更新适合哪些团队
已经拥有多个组织、需要统一仓库策略或安全设置的企业,最容易从企业级安装中获得收益。平台工程团队可以把仓库治理、成员权限和安全审计拆成多个只读或写入工作流,分别授予 App 权限;合规团队则可以先从读取策略、域名和 IP allowlist 状态开始。
只有一个组织、自动化范围很小的团队,不必为了“正式可用”立即迁移。若当前 PAT 已经被安全地托管、权限很窄且流程没有企业级资源,先做好凭据生命周期管理,再等真实需求出现也更稳妥。
相关问答
企业级安装是不是可以直接替代所有经典 PAT?
不是。它扩大了 GitHub App 的企业级覆盖,但每条工作流仍要核对具体权限、API 对象和平台版本。能迁移的应按流程逐条迁移,不能把“正式可用”当作全量兼容承诺。
企业规则集和 IP allowlist 都能自动修改吗?
公告列出了相应的写权限覆盖,但是否自动修改还要看企业内部审批和变更策略。高影响设置建议先做只读盘点,再通过审批驱动写入。
GHES 什么时候可以使用这些更新?
公告注明这些更新将可用于 GHES 3.24。实际采用前要以目标实例的版本和对应文档为准,不要只根据 GitHub.com 的状态判断。
总的来说,GitHub Apps 企业级安装的价值在于把企业自动化的身份、权限和治理边界独立出来。最稳妥的采用顺序是:从一个具体工作流开始,按治理、安全、管理拆权限,先读后写、先小范围安装,再根据 API 覆盖和 GHES 版本决定迁移规模。
-
462 收藏
-
403 收藏
-
458 收藏
-
474 收藏
-
128 收藏
-
264 收藏
-
405 收藏
-
402 收藏
-
192 收藏
-
125 收藏
-
377 收藏
-
467 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习