
Linux mcookie 输出的十六进制串为什么不是文件校验和
来源:17golang原创
时间:2026-10-31 09:58:21 489浏览 收藏
Linux mcookie 输出的 32 个十六进制字符,看起来很像 md5sum 或 sha256sum 的结果,但它们解决的不是同一个问题。mcookie 默认生成用于 X authority 的 128 位随机十六进制值;它没有默认读取某个文件,因此同一个文件不会决定它的输出。
项目资料地址:https://www.kernel.org/pub/linux/utils/util-linux/
- 默认的
mcookie输入是系统随机源,输出是一次性随机令牌候选,不是文件摘要。 mcookie --file data.bin只是把文件内容作为额外随机材料,仍会混入随机源,所以同一文件多次运行也不应期待相同结果。- 要判断文件是否被改动,使用
sha256sum;要生成 xauth 场景需要的 magic cookie,才使用mcookie。
先看默认输入:mcookie 读的是随机源
你在终端执行`mcookie`命令拿到的那串128位十六进制字符,本身就不是用来校验文件完整性的哈希值,它的生成逻辑和常规文件校验和的设计目标完全不一样,自然没法当文件校验和用。mcookie 生成的随机串基于系统随机熵池、系统时间和当前进程参数计算得出,全程不会读取任何本地文件内容,天生不具备文件内容绑定能力,和基于文件全字节摘要生成的各类校验和(MD5、SHA系列等)从底层逻辑上就不是同一种产物。
mcookie 的命令名容易让人联想到“对输入做摘要”,但它的默认任务是生成 magic cookie。当前手册说明,它会优先从 getrandom(2)、/dev/urandom、/dev/random 或 libc 伪随机函数获得随机信息,再对这些材料做摘要并打印 128 位十六进制数。
因此,下面两条命令的语义完全不同:第一条是在申请一个新值,第二条才是在计算文件内容的固定摘要。
# 生成一个用于 xauth 场景的随机十六进制值
mcookie

# 读取文件内容并生成可重复的 SHA-256 摘要
sha256sum ./release.tar.gz
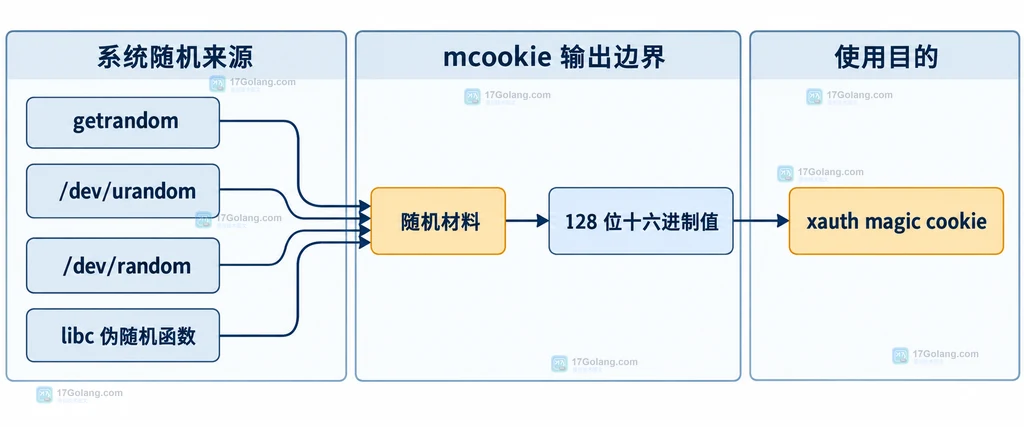
输出长度也只能说明编码后的位数:32 个十六进制字符等于 16 个字节,也就是 128 位。它不能证明输入过某个文件,更不能证明这个值可以用来校验文件完整性。
为什么加了 --file 仍然不是文件校验和
-f 或 --file 的作用是把指定文件作为额外随机材料。实现会读取文件内容,把文件之间插入的分隔字节加入摘要上下文,然后还会继续取得一段随机字节。因此,--file 是“增加随机性来源”,不是“把文件作为唯一输入”。
# 把文件作为额外随机材料;-v 只用于说明随机材料来自哪里
mcookie --file ./seed.bin --verbose

# 限制从额外材料读取的字节数;不改变 mcookie 的随机令牌语义
mcookie --file ./seed.bin --max-size 1K
这解释了三个常见现象:同一文件重复执行通常得到不同结果;不传 --file 也能正常输出;--max-size 只是限制额外文件的读取量。若你的目标是“同一个文件永远得到同一个字符串”,mcookie 就不是合适工具。
| 需求 | 合适命令 | 判断标准 |
|---|---|---|
| 生成 xauth magic cookie | mcookie | 每次生成值可不同,重点是随机性来源 |
| 核对文件是否改变 | sha256sum file | 同一内容得到同一摘要,内容变化会改变摘要 |
| 校验发布文件清单 | sha256sum -c SHA256SUMS | 把已保存的摘要与当前文件逐项比较 |
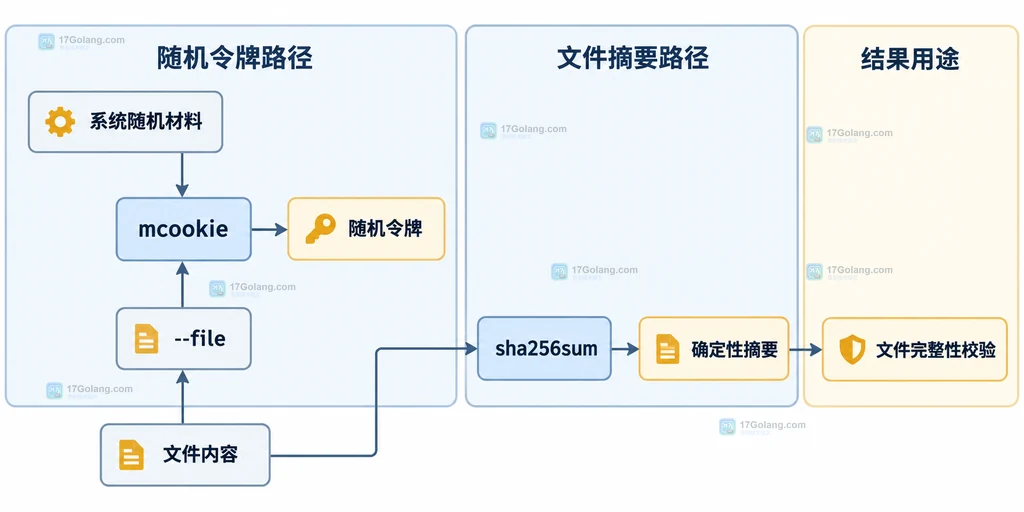
按结果选择工具,而不是按十六进制外观选择
如果命令结果要填入 xauth add :0 . 这类 X authority 配置,选择 mcookie。如果结果要写入发布清单、下载校验说明或备份核对记录,选择 sha256sum,因为验证者需要用同一文件重算并得到相同值。
# 生成 X display 使用的 magic cookie;冒号和点号是 xauth 的参数结构
xauth add :0 . "$(mcookie)"

# 生成文件校验清单;校验者稍后可用 sha256sum -c 复核
sha256sum ./release.tar.gz > SHA256SUMS
sha256sum -c SHA256SUMS
不要因为两者都输出十六进制字符串就互换:随机令牌关注“不可预测和每次更新”,文件摘要关注“输入相同则结果相同”。这是用途边界,不是算法名称或输出长度的差异。
常见问题
mcookie 能不能用来判断文件是否被篡改?
不能。即使使用 --file,它仍会加入系统随机材料,不能作为文件的稳定指纹。请保存并比较 sha256sum 等确定性摘要。
为什么 mcookie 输出看起来像 MD5?
当前手册描述它会对随机材料生成 128 位十六进制值,历史实现使用 MD5 作为摘要步骤;“像 MD5”只描述外观和位数,不改变它作为随机 cookie 生成器的用途。
-
494 收藏
-
250 收藏
-
344 收藏
-
138 收藏
-
260 收藏
-
237 收藏
-
453 收藏
-
348 收藏
-
413 收藏
-
410 收藏
-
382 收藏
-
494 收藏
-
455 收藏
-
303 收藏
-
434 收藏
-
470 收藏
-
389 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习