
Go crypto/tls.QUICServer 怎样创建服务端 QUIC TLS 连接
我第一次把 Go 的 QUIC TLS 接口接进服务端时,最容易犯的错是把 tls.QUICServer 当成“监听 UDP 端口并完成 HTTP/3”的一站式入口。它其实只负责 TLS 在 QUIC 传输上的那一层:你提供 QUICConfig,拿到一个服务端 QUICConn,再由外层 QUIC 实现把数据包、加密级别和事件喂给它。
先给结论:服务端创建连接的关键不是把 API 调用写出来,而是先划清三条边界:证书和 TLS 策略属于资产;UDP 数据包和重传属于外层传输;QUICConn 的事件必须由一个明确的拥有者串行消费。官方文档:https://pkg.go.dev/crypto/tls#QUICServer。
先把 QUICServer 放回正确的分层位置
QUICServer(config) 从 Go 1.21 起可用,返回一个服务端 QUICConn。官方定义很明确:配置不能为 nil,返回的连接以 QUIC 作为底层传输。这里的“底层传输”不是一个已经替你打开的 UDP socket,而是要求调用者接入自己的 QUIC 实现和数据包循环。
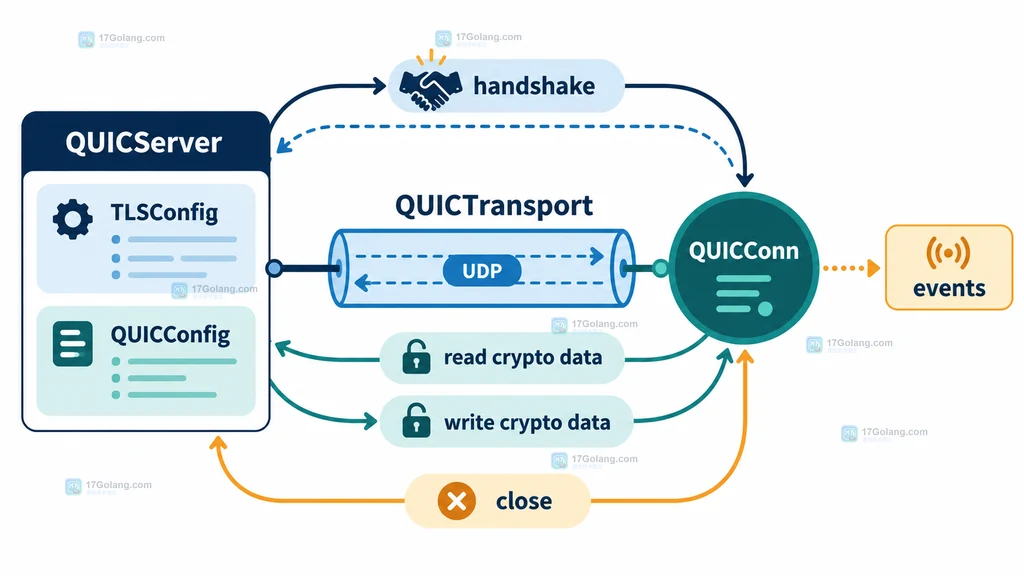
从资产角度看,TLSConfig 里的证书、私钥、客户端认证策略和回调是高价值配置;从攻击路径看,外层收到的包可能乱序、重复、延迟或携带异常状态;从审计角度看,握手完成、TLS 错误、写出数据和关闭原因都应该能被关联到同一个连接标识。
配置入口:TLSConfig 是身份,QUICConfig 是适配层
QUICConfig 的核心字段是 TLSConfig *tls.Config。服务端不要在每个数据包到达时临时拼证书配置,也不要为了“先跑起来”把证书校验策略写成全局可变状态。更稳的做法是:启动前构造只读的 TLS 策略,连接创建时把它放入 QUICConfig,连接拥有者只处理本次连接的状态。
tlsConfig := &tls.Config{
    Certificates: []tls.Certificate{serverCert},
    MinVersion:   tls.VersionTLS13,
}

q := tls.QUICServer(&tls.QUICConfig{
    TLSConfig: tlsConfig,
})

// 外层 QUIC 实现负责 UDP 数据包与 QUIC 状态机。
// q 负责 TLS 握手、密钥事件和连接关闭。
if err := q.Start(ctx); err != nil {
    return err
}
这里的示例只表达职责边界,不是一个可单独运行的 HTTP/3 服务器。Start 最多调用一次,并且可能产生事件;如果把同一个 QUICConn 交给多个 goroutine 同时推进,后续排查会从“握手失败”变成“所有状态都无法解释”。
事件循环:HandleData 与 NextEvent 必须成对理解
外层 QUIC 收到握手相关字节后,应按对应的 QUICEncryptionLevel 调用 HandleData。这个调用可能产生多个事件,再通过 NextEvent 逐个取出。事件里的 Data 由 TLS 包拥有,文档说明它只在下一次 NextEvent 前有效,因此需要复制的地方就立即复制,不能把切片长期缓存。
if err := q.HandleData(level, packet); err != nil {
    // 记录连接标识、加密级别与错误类别,不记录私钥或完整敏感报文。
    return closeWithReason(err)
}

for {
    event := q.NextEvent()
    if event.Kind == tls.QUICNoEvent {
        break
    }
    switch event.Kind {
    case tls.QUICWriteData:
        // 把 event.Data 交给外层 QUIC 实现封装成 CRYPTO 帧。
        sendCrypto(event.Level, event.Data)
    case tls.QUICHandshakeDone:
        markHandshakeComplete(q.ConnectionState())
    case tls.QUICErrorEvent:
        return closeWithReason(event.Err)
    }
}几个细节值得单独强调:QUICWriteData 的数据是要回送给对端的握手材料;QUICHandshakeDone 才适合触发“连接已建立”的业务状态;QUICErrorEvent 应进入统一关闭路径。不要把“收到一包数据”误记成“握手成功”。
攻击路径:把外层输入当成不可信状态
服务端的输入不是一段可以直接交给业务层的字节流,而是“对端在某个加密级别发送的一次数据”。因此威胁建模可以沿着三条路径展开:第一,错误的级别或顺序让握手状态无法推进;第二,异常的传输参数或重复事件让外层状态机与 TLS 状态机失去同步;第三,关闭路径没有统一收口,导致资源、日志和连接状态残留。
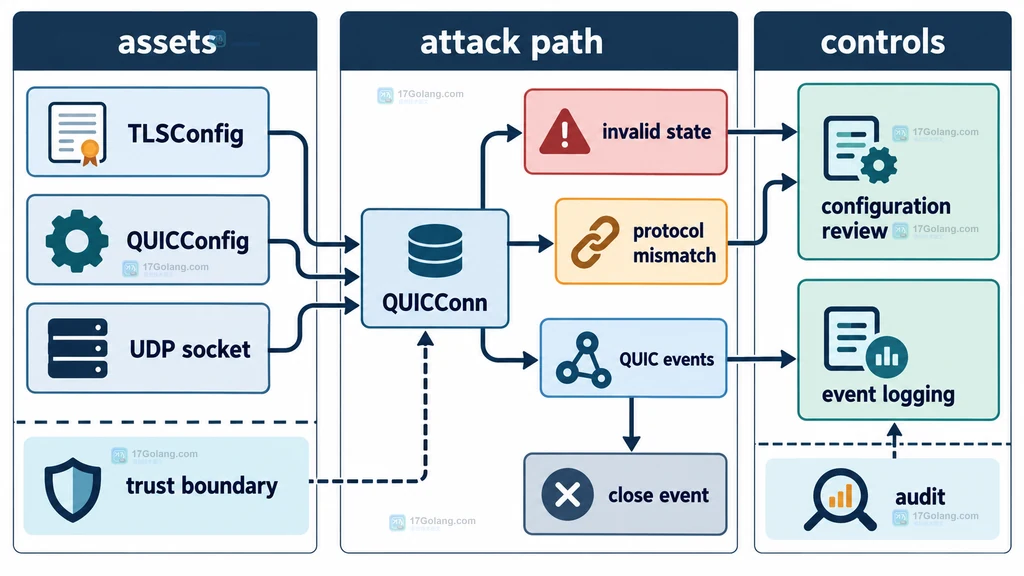
控制措施要尽量靠近边界:在 UDP 入口限制包大小和速率,在 QUIC 适配层校验连接归属,在 TLS 事件层只允许单一状态拥有者推进,在日志中记录错误类别和阶段。证书、私钥、会话票据等敏感信息不应被写进调试日志;事件数据也不应无条件转储。
风险分级:哪些错误应立即关闭
可把错误分成三类。配置类错误发生在连接创建前,例如 QUICConfig 为空或 TLS 配置缺少服务端身份,这类错误应该阻止服务启动或拒绝创建连接。协议类错误发生在 HandleData 或事件处理期间,通常要带原因关闭当前连接,避免把半完成状态交给上层。运维类错误则包括超时、对端主动关闭和本地停止,可以记录为可聚合的状态,而不是全部标成攻击。
这种分级有一个实际好处:告警不会把所有握手失败都打成高危事件,但真正的配置漂移和异常错误仍然有明确去处。对外只返回有限的关闭原因,对内保留阶段、加密级别、连接标识和事件种类,便于关联分析。
关闭与审计:Close 不只是清理函数
QUICConn.Close 会关闭连接并停止正在进行的握手。我的经验是把关闭看成一次状态转换:先停止继续接收新输入,再记录最后一个可解释的阶段,最后调用 Close 并释放外层 QUIC 资源。这样可以避免一边关闭、一边还有 goroutine 调用 HandleData 的竞态。
审计记录至少保留:连接内部 ID、对端网络标识的脱敏值、开始和结束时间、是否完成握手、最后事件种类、错误分类和关闭来源。不要把 TLS 密钥、证书私钥、完整握手报文或会话票据放进普通日志。ConnectionState 适合在握手完成后读取基本 TLS 详情,但它不是业务授权结论,授权仍应由上层策略完成。
最终检查清单:确认你真的拥有这条连接
QUICServer接收的是非空QUICConfig,其中 TLS 身份和策略在连接前已确定。- 外层 QUIC 实现负责 UDP、拥塞控制、重传和 CRYPTO 帧封装,TLS 层不替代这些职责。
- 每个
QUICConn只有一个明确的状态拥有者;Start不会被重复调用。 HandleData后持续消费NextEvent,并在下一次取事件前处理需要保留的数据。- 握手完成、协议错误和关闭原因都能进入同一条审计链路,日志不泄露密钥和敏感报文。
如果你的目标是实现完整的 HTTP/3 服务器,crypto/tls.QUICServer 只是 TLS 适配面,仍需选择并接入 QUIC 协议实现。若你的目标只是理解“服务端怎样创建 QUIC TLS 连接”,抓住配置、事件所有权和关闭路径这三件事,就比背下一个函数调用更可靠。
官方资料:https://pkg.go.dev/crypto/tls#QUICServer、https://pkg.go.dev/crypto/tls#QUICConfig、https://pkg.go.dev/crypto/tls#QUICConn




