
Kubernetes Pod Security Admission(PSA)要从“只提示”切到“直接拒绝”,建议把迁移拆成观察、修复、阻断三段:先为命名空间设置 warn 和 audit,集中处理告警,再把同一策略等级放到 enforce。这样可以把新 Pod 被拒绝的影响控制在可预期范围内。
官方地址:https://kubernetes.io/docs/concepts/security/pod-security-admission/
先分清 warn、audit 和 enforce
PSA 在命名空间标签上提供三种模式。warn 给发起请求的人返回用户可见的警告,但请求仍然允许;audit 把违规信息写入审计事件,同样不阻断;enforce 则会拒绝不符合策略的 Pod。三者可以同时配置,也可以使用不同的安全等级。
| 模式 | 违规时的结果 | 适合阶段 |
|---|---|---|
warn | 给用户提示,继续处理请求 | 开发和迁移初期 |
audit | 在审计事件中留下标记,不拒绝 | 集中找出来源 |
enforce | 违规 Pod 被拒绝 | 修复完成后的强制阶段 |
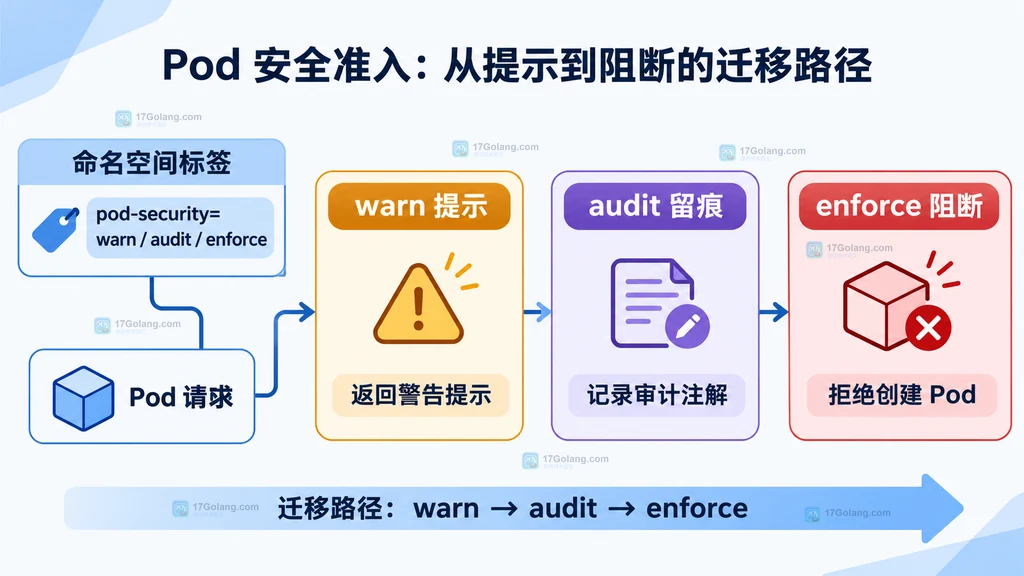
先给命名空间加观察标签
观察阶段可以让 warn 和 audit 使用同一个等级,例如 restricted。示例中的 latest 表示跟随当前策略版本;如果团队需要可重复的发布结果,可以把版本固定为文档对应的 Kubernetes 小版本。
apiVersion: v1
kind: Namespace
metadata:
  name: team-a
  labels:
    # 先提示操作者,但不阻止请求
    pod-security.kubernetes.io/warn: restricted
    # 把违规信息写入审计事件,便于集中归因
    pod-security.kubernetes.io/audit: restricted
    # 观察阶段暂时不启用 enforce
    pod-security.kubernetes.io/warn-version: latest
    pod-security.kubernetes.io/audit-version: latest
这里的重点不是把三个标签一次写齐,而是先保留两个非阻断信号。部署、作业等工作负载资源也会应用 warn 和 audit,因此能在真正创建 Pod 前暴露一部分模板问题。
修复 Deployment 等工作负载模板
告警出现后,先按工作负载的来源修复模板,而不是只修改某个已经运行的 Pod。常见改动包括补充非 root 身份、删除不必要的特权配置、收紧能力集合,并让同一套设置进入 Deployment、Job 或 CronJob 的 Pod 模板。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: api
  namespace: team-a
spec:
  template:
    spec:
      securityContext:
        # 用模板声明默认的非 root 运行意图
        runAsNonRoot: true
      containers:
        - name: api
          image: example.invalid/api:1.0
          securityContext:
            # 只保留应用需要的 Linux 能力
            allowPrivilegeEscalation: false
            capabilities:
              drop: ["ALL"]
这是配置示意,不代表任意镜像都能直接采用这些字段。镜像的启动用户、写目录需求和探针行为都要单独核对;如果某个工作负载确实需要例外,也要把例外对象和原因记录下来,而不是把整个命名空间调回宽松策略。
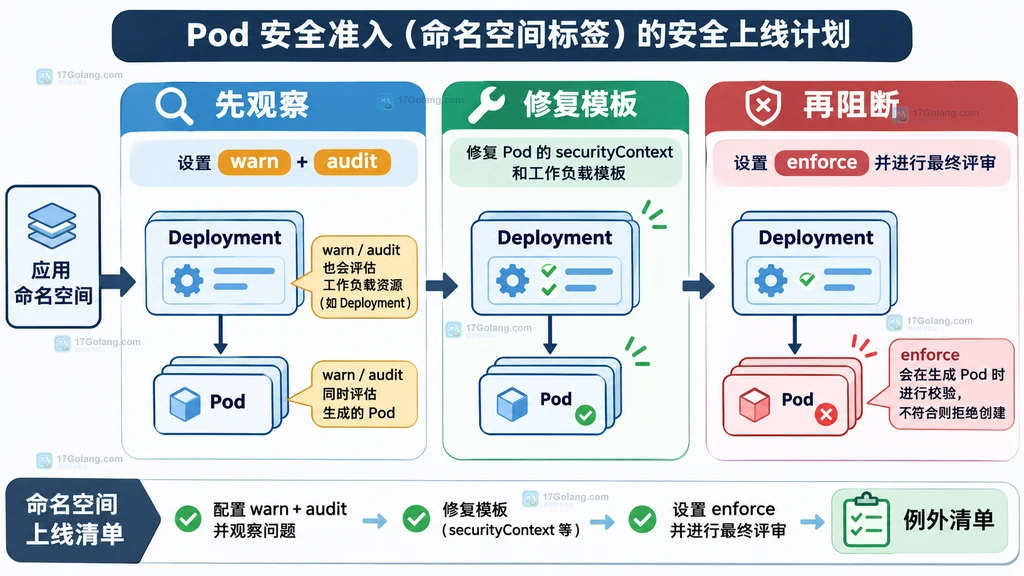
最后才切换 enforce
当观察期的违规来源已经收敛,可以给同一命名空间加入 enforce。修改标签时使用 --overwrite,避免同名标签已存在时命令直接失败;命令本身只展示变更方式,不代表已经在本文环境执行。
# 先把阻断等级与观察等级对齐,降低策略不一致带来的误判
kubectl label namespace team-a \
  pod-security.kubernetes.io/enforce=restricted \
  pod-security.kubernetes.io/enforce-version=latest \
  --overwrite

# 查看命名空间当前的 PSA 标签,确认三个模式的等级
kubectl get namespace team-a --show-labels需要注意,enforce 作用在最终创建的 Pod 上,而不是直接拒绝 Deployment 这类工作负载对象本身;同时,warn 和 audit 仍然可以保留,用来提醒和留痕。切换后应重点观察新版本发布、扩容和定时任务,因为这些动作会重新创建 Pod。
版本标签和例外不要一起放宽
PSA 还支持为每种模式设置策略版本。固定版本有助于让不同环境使用相同的检查语义,跟随 latest 则更适合持续跟进策略变化的团队。选择哪一种取决于发布节奏,但同一条流水线不应在不同集群上隐式使用不同版本。
豁免是另一条边界:用户名、RuntimeClass 和命名空间等豁免维度需要显式列出。尤其不要轻易豁免控制器服务账号,因为这可能间接放过它创建的工作负载。把豁免写进审批记录,并设置复查时间,比用一个宽泛的系统命名空间更容易控制风险。
一张表记住迁移顺序
| 阶段 | 标签组合 | 检查重点 |
|---|---|---|
| 观察 | warn + audit | 违规来源、工作负载类型、重复告警 |
| 修复 | 保持非阻断 | Pod 模板、安全上下文、必要例外 |
| 阻断 | 加入 enforce | 发布、扩容、Job 和 CronJob 的新 Pod |
| 维护 | 保留观察信号 | 策略版本、豁免清单、指标变化 |
常见问题
为什么开了 warn,Deployment 仍然能创建?
因为 warn 的语义是提示而不是拒绝。它可以在工作负载资源阶段给出警告,真正的 Pod 创建仍然继续。
为什么 Deployment 被接受,但 Pod 没有创建成功?
可能是命名空间启用了 enforce,而控制器根据模板创建的 Pod 不满足策略。应回到模板修复,而不是只重试创建命令。
三种模式必须使用同一个等级吗?
不必须。Kubernetes 允许每种模式设置不同等级,但迁移阶段使用同一等级更容易比较观察结果与最终阻断结果。
参考资料
Kubernetes 官方文档:https://kubernetes.io/docs/concepts/security/pod-security-admission/
命名空间标签任务页:https://kubernetes.io/docs/tasks/configure-pod-container/enforce-standards-namespace-labels/




