
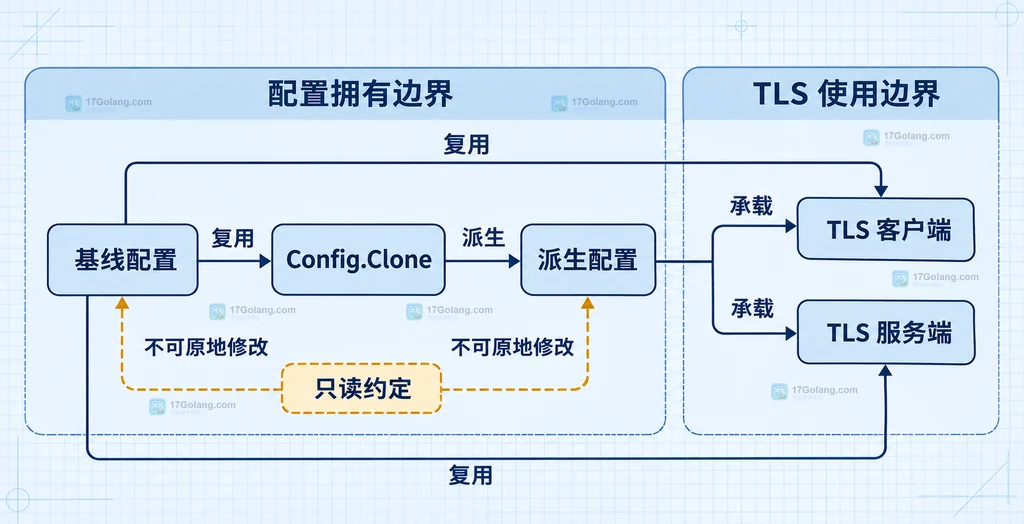
在 Go 的 TLS 客户端或服务端里,常见做法是准备一份基线 tls.Config,再为不同域名、根证书或协议偏好派生配置。正确入口是 base.Clone():它允许从正在被 TLS 客户端或服务端使用的配置创建副本,但返回的是浅复制,不能把它理解成“所有成员都互不相关”。
官方地址:https://pkg.go.dev/crypto/tls#Config.Clone
实用原则可以压缩成一句话:先 Clone,再只修改派生配置;对切片、映射和证书相关对象需要独立拥有时,显式复制;配置一旦交给 TLS 函数,就不要再原地改。
Clone 解决的是配置基线复用
Config.Clone 在接收者为 nil 时返回 nil,否则返回一个浅复制。官方文档还明确说明,从正在被 TLS 客户端或服务端并发使用的配置上调用 Clone 是安全的。这个保证解决的是“读取一份稳定基线并派生变体”,不是授权程序同时写同一个配置。
因此不要写成下面这种模式:一份配置已经传给 tls.Client 或 tls.Server,另一个 goroutine 又直接修改它的字段。需要变更时,读取基线并创建新配置,后续请求使用新配置。
先 Clone,再修改派生配置
例如,一个客户端需要复用通用协议设置,但为不同服务指定不同的服务器名称和信任根,可以把变化集中在派生函数里:
package main

import (
	"crypto/tls"
	"crypto/x509"
)

// forServer 从稳定基线派生客户端配置,避免改动正在使用的 base。
func forServer(base *tls.Config, serverName string, roots *x509.CertPool) *tls.Config {
	if base == nil {
		return nil // 没有基线时不伪造一个不完整的 TLS 配置
	}

	derived := base.Clone()
	derived.ServerName = serverName // 只改这次连接的主机名
	derived.RootCAs = roots          // 让派生配置使用独立的信任根入口
	return derived
}
这里的重点不是把所有字段重新赋值,而是明确“谁拥有变更”。base 继续作为只读基线,derived 承担本次连接的差异。若调用方传入空的根证书池,要先在业务层决定是否允许回到系统根证书,不要把这个安全决策藏在 Clone 之后。
证书和切片字段不能自动隔离
“浅复制”意味着字段值会被带到新结构中,但引用型成员并不会因为 Clone 就变成一套递归独立对象。常见需要特别留意的字段包括 Certificates、CipherSuites、CurvePreferences、NextProtos 和 NameToCertificate。如果只是读取它们,复用通常符合基线配置的用途;如果要改变其中的元素或增删成员,就先复制容器。
package main

import "crypto/tls"

// withCertificates 为派生配置建立新的证书切片,避免复用同一底层数组。
func withCertificates(base *tls.Config, certs []tls.Certificate) *tls.Config {
	derived := base.Clone()
	derived.Certificates = append([]tls.Certificate(nil), certs...)
	return derived
}

// withProtocols 复制协议列表后再追加值,避免 append 意外改写基线容量范围。
func withProtocols(base *tls.Config, extra string) *tls.Config {
	derived := base.Clone()
	derived.NextProtos = append([]string(nil), base.NextProtos...)
	derived.NextProtos = append(derived.NextProtos, extra)
	return derived
}
这段复制只隔离了切片容器;切片里的 tls.Certificate 仍包含证书链字节和私钥接口等成员。文章范围内的安全做法是把证书视为加载后只读值,不在多个配置之间原地改它们;如果业务确实要替换证书,直接构造新的 []tls.Certificate 并整体赋给派生配置。
会话恢复会改变回调的直觉
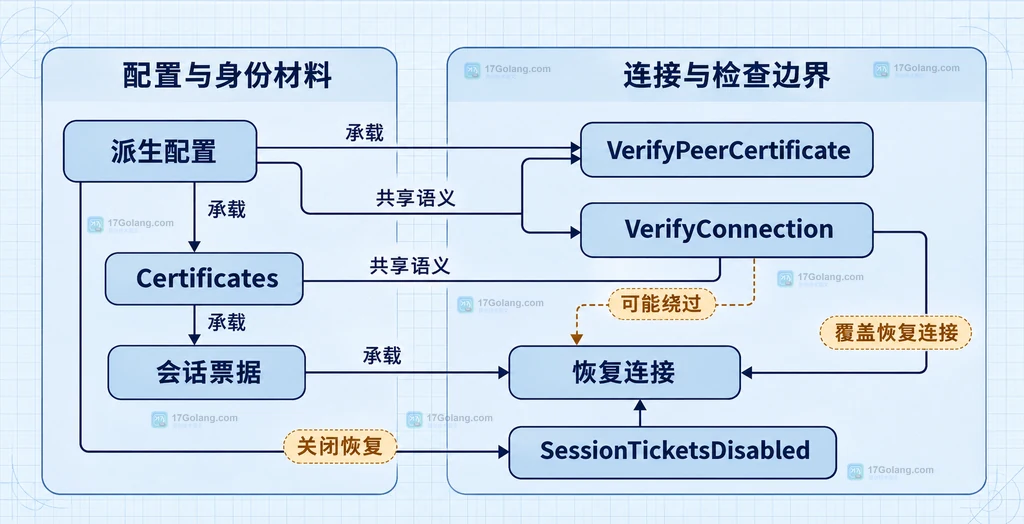
官方文档特别提醒:Clone 得到的配置可能与原配置共享会话票据密钥,因此两个配置之间可能恢复连接。恢复连接不会调用 VerifyPeerCertificate,这意味着“我在这个回调里做了检查”并不等于“每次连接都会重新执行这项检查”。
如果检查必须覆盖恢复连接,应考虑 VerifyConnection;如果业务不希望两个配置共享会话恢复语义,则需要按官方说明评估 SessionTicketsDisabled。这不是一个可以靠复制 Certificates 切片解决的问题。
把并发约定写进配置工厂
可以把配置生命周期固定成三条规则:
- 初始化阶段完成证书、根证书、协议和回调的装配。
- 配置传给 TLS 客户端或服务端后,只读使用,不再原地修改。
- 需要新变体时调用 Clone;需要独立容器时显式复制切片或映射,然后只修改新配置。
速查表:
| 需求 | 建议 | 原因 |
|---|---|---|
| 复用基线配置 | base.Clone() | 保留通用字段并建立派生对象 |
| 改变主机名或根证书入口 | 只改派生配置 | 不触碰正在使用的基线 |
| 增删协议、密码套件或证书 | 先复制切片,再赋给派生配置 | 避免共享底层数组 |
| 检查恢复连接 | 评估 VerifyConnection | VerifyPeerCertificate 不覆盖恢复连接 |
几个容易混淆的问题
Clone 后修改 ServerName 会改回原配置吗?
直接给派生配置的标量字段赋值不会把这个字段写回原配置。但如果你先取出引用型字段,再原地修改其底层数据,就不能把它当作完全隔离。
为什么不直接复制整个 tls.Config?
直接结构体赋值绕开了 Config.Clone 对内部并发状态和会话相关状态的处理,不应作为替代方案。需要派生时使用官方方法。
Clone 能保证证书一定重新校验吗?
不能。是否恢复连接会影响回调路径;必须根据业务要求选择 VerifyConnection 或禁用会话票据等策略。
最终可以记住:Clone 是“从稳定配置派生新配置”的入口,不是通用深拷贝。把 TLS 配置当作装配完成后只读的对象,把需要变化的字段放到派生配置,把需要独立拥有的容器显式复制,才能同时满足复用、并发和回调边界。




