
Go crypto/x509.CertPool.SetFallbackRoots 怎样配置根证书回退
来源:17golang原创
时间:2026-11-17 04:13:15 420浏览 收藏
Go 的 crypto/x509.SetFallbackRoots 用来给证书验证准备一份备用根证书池:当调用方没有显式指定根、平台验证器不可用,或系统根证书池不可用时,它才有机会补上信任来源。最稳妥的做法是把 PEM 根证书加载到非 nil 的 *x509.CertPool,放在进程启动阶段配置一次,并让验证调用继续明确区分显式 VerifyOptions.Roots。
Go 官方标准库地址:https://pkg.go.dev/crypto/x509#SetFallbackRoots
不要把 SetFallbackRoots 当成“关闭证书校验”或“覆盖所有根证书”的开关。它是系统信任来源不可用时的后备入口;参数为 nil 或在同一进程重复调用都会触发 panic。
先看清四类根证书来源
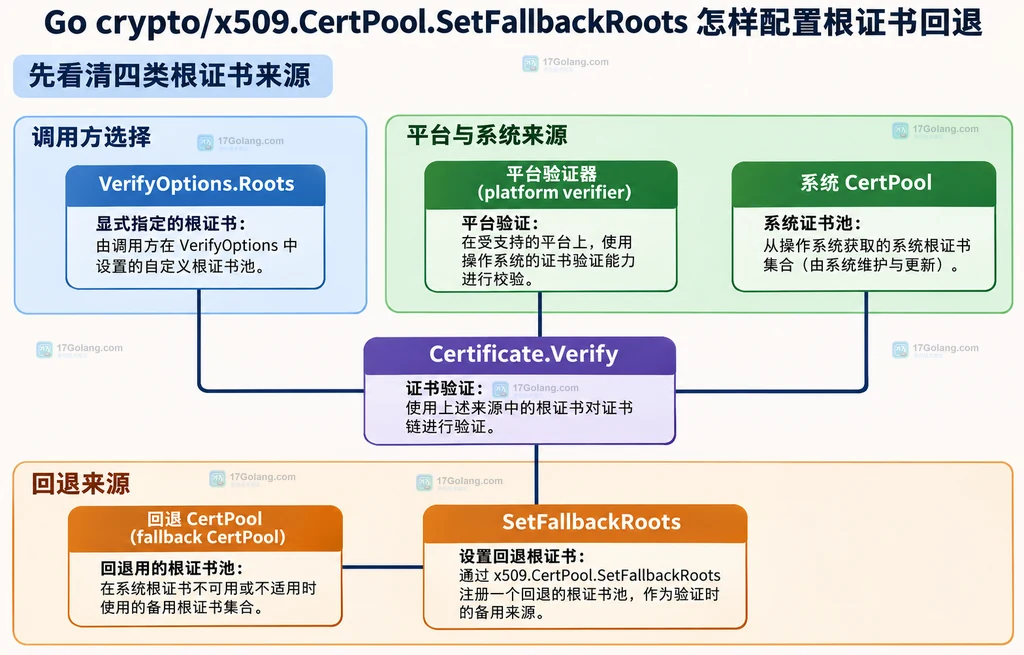
排查证书验证失败时,先沿着调用方到验证器的路径区分四类来源。业务如果传入了 VerifyOptions.Roots,验证器优先使用这份显式池;没有显式池时,Go 可能使用平台验证器或系统证书池;只有这些来源无法提供根证书时,才会考虑由 SetFallbackRoots 配置的回退池。
因此,回退池的作用是补缺,不是把每个请求都改成同一份应用根列表。精简容器缺少 CA bundle 是典型场景,但仍要先确认业务没有在别处传入自己的 Roots。
用受控 PEM 构造回退 CertPool
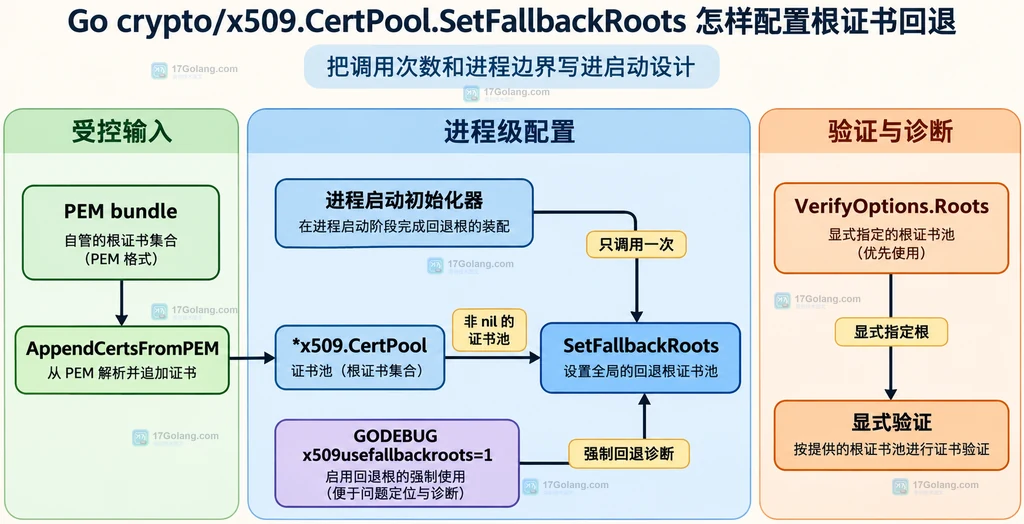
回退池本身只是一个证书集合,应用需要先从镜像或受控配置读取 PEM,再用 AppendCertsFromPEM 追加证书。这个方法返回 false 时,说明没有成功解析出证书;启动阶段应保留错误并停止服务,避免把空池误当作可用信任来源。
package main

import (
    "crypto/x509"
    "fmt"
    "os"
)

// configureFallbackRoots 只负责进程启动阶段建立一次回退根证书池。
// pemPath 应指向镜像或受控配置提供的 PEM 文件,不直接信任网络下载内容。
func configureFallbackRoots(pemPath string) error {
    pemBytes, err := os.ReadFile(pemPath)
    if err != nil {
        return fmt.Errorf("读取根证书文件失败: %w", err)
    }

    roots := x509.NewCertPool()
    // 返回 false 表示没有任何证书成功解析,空池不能作为正常配置继续运行。
    if ok := roots.AppendCertsFromPEM(pemBytes); !ok {
        return fmt.Errorf("根证书 PEM 没有解析出证书: %s", pemPath)
    }

    // 这个调用应只放在一次性的启动入口,避免请求路径重复触发 panic。
    x509.SetFallbackRoots(roots)
    return nil
}

func main() {
    // 启动配置失败直接返回,让部署系统记录真实的文件或 PEM 错误。
    if err := configureFallbackRoots("/etc/myapp/ca-bundle.pem"); err != nil {
        panic(err)
    }
}
这段代码只说明配置关系,不代表本机已经读取过该路径或执行过证书验证。根证书文件应有明确来源、版本和回滚记录;如果应用需要更换整套回退根,优先通过新进程加载新配置。
不要把显式 Roots 和回退 Roots 混为一谈
某些业务会为内部服务建立单独的 CertPool,并把它放进 VerifyOptions.Roots。此时这次验证已经明确指定信任集合,不能用“全局配置过回退池”来推断它会自动改用回退池。
// verifyWithExplicitRoots 展示调用方明确指定根池时的验证边界。
// customRoots 为空时直接报错,避免把业务配置问题伪装成回退路径问题。
func verifyWithExplicitRoots(cert *x509.Certificate, customRoots *x509.CertPool) error {
    if customRoots == nil {
        return fmt.Errorf("显式根证书池不能为空")
    }

    // Roots 非 nil 表示这次 Verify 使用调用方提供的根证书集合。
    _, err := cert.Verify(x509.VerifyOptions{Roots: customRoots})
    return err
}
读代码时可以先搜 Certificate.Verify,再看 VerifyOptions.Roots 是否被赋值。若被赋值,排查重点应回到这份池的构造与证书内容,而不是反复调整 SetFallbackRoots。
把调用次数和进程边界写进启动设计
SetFallbackRoots 接收 nil 会 panic;同一进程再次调用也会 panic。这两个限制决定了它不适合放进 HTTP 请求、定时刷新或每个测试用例的公共函数里。初始化入口应由单一 owner 负责,失败就让进程启动失败。
| 现象 | 优先检查 | 处理方式 |
|---|---|---|
| 调用后立刻 panic | 传入的 roots 是否为 nil | 先创建并填充非 nil 的 CertPool |
| 热加载第二次调用 panic | 是否把配置函数放进了重载或请求路径 | 把更新变成新进程启动或发布动作 |
| 回退池似乎没有生效 | 验证调用是否显式设置 VerifyOptions.Roots | 沿显式根池的构造路径排查 |
| 系统根证书不可用 | 镜像是否缺少 CA bundle,平台验证器是否可用 | 补系统证书,或在启动阶段配置受控回退池 |
用 GODEBUG 做受控诊断
官方文档提供 GODEBUG=x509usefallbackroots=1 来强制使用回退路径。它只在程序已经调用 SetFallbackRoots 时有意义;单独设置变量不会替你创建根证书池。macOS 和 Windows 上强制该路径还会停用平台验证 API,改用纯 Go 验证器,因此更适合短时诊断窗口,而不是未经评估的永久默认配置。
# 只在排查窗口强制使用已经配置的回退根证书路径。
# 变量本身不会创建 CertPool,程序仍需在启动代码中调用 SetFallbackRoots。
GODEBUG=x509usefallbackroots=1 go run .
诊断记录至少保留:备用 PEM 的来源、进程启动参数、发生问题的平台、是否传入显式 VerifyOptions.Roots,以及何时撤销该环境变量。这样才能把“根证书缺失”和“业务明确选择了另一份根池”区分开。
启动清单与相关问题
- 回退 PEM 是否来自镜像、配置中心或其他可追溯的受控来源?
AppendCertsFromPEM返回 false 时,服务是否会阻止启动?SetFallbackRoots是否只由一个启动入口调用?- 显式
VerifyOptions.Roots的业务路径是否有单独的证书配置记录? - GODEBUG 强制诊断是否有平台影响和撤销时间?
结论是:先确定验证调用使用哪类根证书来源,再构造非空的 CertPool,最后在进程启动阶段一次性设置回退池。遇到根证书变更时用新进程加载配置,避免把只能调用一次的全局 API 误当成热更新接口。
相关问题
有系统根证书时 SetFallbackRoots 一定会生效吗?不一定。它是后备来源,只有没有显式根且平台验证器或系统证书池无法提供根时才会参与。
SetFallbackRoots 能否放进每次请求的 TLS 配置函数?不建议。重复调用会触发 panic,应把它移到单次进程初始化。
设置 GODEBUG 后仍然失败怎么办?确认程序已经设置了非 nil 回退池,再检查显式 VerifyOptions.Roots、PEM 解析结果和证书链是否属于同一信任范围。
-
860 收藏
-
843 收藏
-
826 收藏
-
809 收藏
-
792 收藏
-
312 收藏
-
499 收藏
-
403 收藏
-
315 收藏
-
171 收藏
-
337 收藏
-
347 收藏
-
373 收藏
-
383 收藏
-
495 收藏
-
295 收藏
-
396 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习