
Go http.Hijacker 在 HTTP/2 下为什么不能使用
来源:17golang原创
时间:2026-11-17 17:45:50 218浏览 收藏
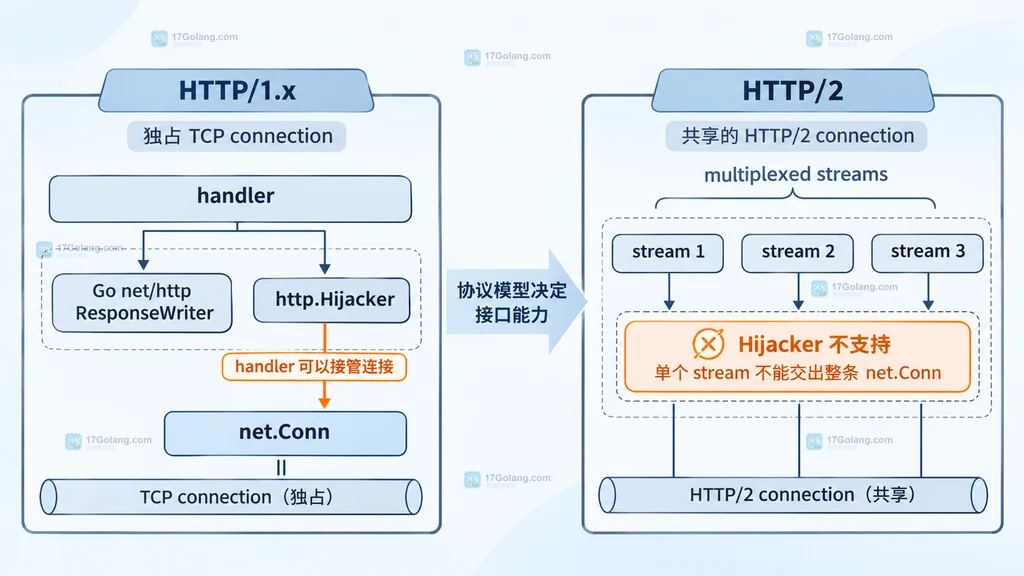
我在把一个 Go HTTP handler 改成“接管连接后自己读写”的模式时,最容易误判的是:代码在 HTTP/1.1 下正常,不代表同一个 handler 在 HTTP/2 下也能拿到 net.Conn。结论很明确:Go 的默认 HTTP/1.x ResponseWriter 支持 http.Hijacker,HTTP/2 则故意不支持。HTTP/2 是多路复用的流模型,单个请求没有可以安全交给 handler 的独占原始连接。
- HTTP/2 下类型断言失败是预期行为,不是简单的接口漏实现。
- 需要 HTTP/2 时继续使用响应流;需要原始 TCP 时准备 HTTP/1 边界。
- Hijack 成功后由业务负责连接、deadline 和缓冲数据的生命周期。
HTTP/2 为什么不能把连接交给 Hijacker
Hijacker 的语义是“让 handler 接管连接”,接管后 HTTP server 不再替你处理这个连接。这个前提只适合 HTTP/1.x:一个请求通常对应一条可以独占的 TCP 连接。HTTP/2 把多个请求复用到同一条连接上,每个请求只是一个独立 stream。若把整条连接交出去,其他 stream 也会失去协议栈管理;若只交出一个 stream,它又不是 net.Conn,无法满足 Hijacker 的接口语义。
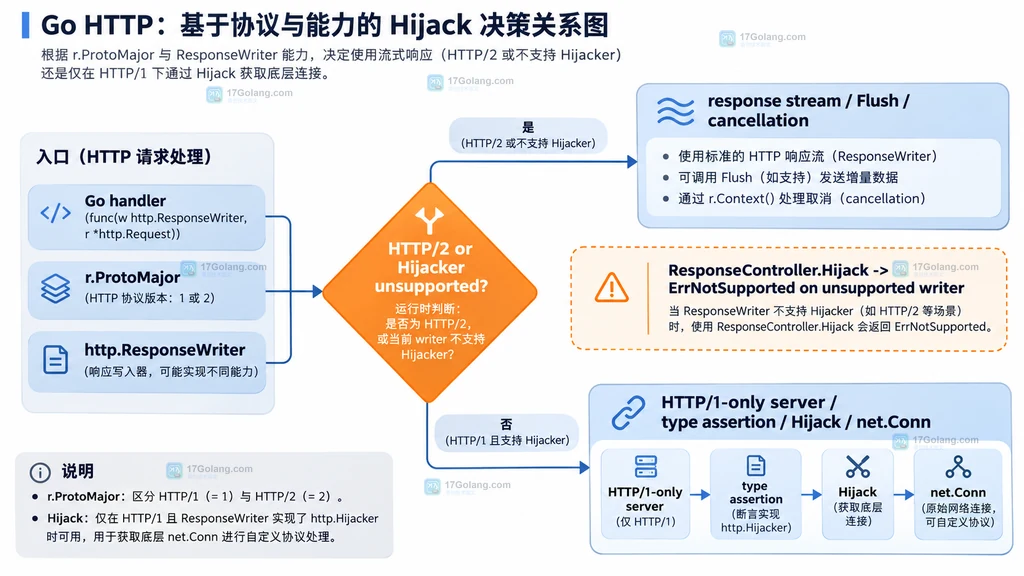
因此官方文档明确写着:默认 HTTP/1.x ResponseWriter 支持 Hijacker,HTTP/2 连接有意不支持,包装过的 ResponseWriter 也可能不支持。判断不能靠“当前是 HTTPS”或某个框架名称,而应在运行时检查能力。
先用请求协议和类型断言做双重判断
下面的 handler 先拒绝 HTTP/2,再检查 ResponseWriter 是否真的提供接口。第二个判断仍然必须保留,因为中间件包装器、测试 ResponseWriter 或其他服务器实现也可能不支持 Hijack。
func rawConnection(w http.ResponseWriter, r *http.Request) {
	// HTTP/2 只有 stream,没有可交给 handler 的独占 net.Conn。
	if r.ProtoMajor >= 2 {
		http.Error(w, "raw connection requires HTTP/1.x", http.StatusHTTPVersionNotSupported)
		return
	}

	// 即使是 HTTP/1.x,也要确认包装后的 ResponseWriter 仍保留该能力。
	hj, ok := w.(http.Hijacker)
	if !ok {
		http.Error(w, "server does not support hijacking", http.StatusNotImplemented)
		return
	}

	conn, rw, err := hj.Hijack()
	if err != nil {
		// 失败时仍由 HTTP server 处理当前响应,不能继续写原始连接。
		http.Error(w, err.Error(), http.StatusInternalServerError)
		return
	}
	defer conn.Close() // 接管后关闭责任转移给业务代码。

	// Reader 里可能已经有客户端发来的缓冲字节;先按协议消费再继续读写。
	_, _ = rw.WriteString("raw connection ready\n")
	_ = rw.Flush()
}
这里的错误码只是示例,项目也可以返回业务约定的状态或 JSON。关键是不要在类型断言失败后强行把 ResponseWriter 转成某个框架私有类型,更不要把它当成协议升级已经成功。
HTTP/2 场景应改用响应流,而不是绕过协议栈
如果真正需求是持续推送数据、逐段返回结果或保持长连接,HTTP/2 可以继续完成这些工作,只是输出单位变成响应 stream。可以考虑普通 Write、合适时机的 http.Flusher,以及由客户端和服务端共同约定的流式格式。http.NewResponseController(w).Hijack() 也不会改变协议能力;当底层 ResponseWriter 不支持该方法时,结果会匹配 http.ErrNotSupported。
换句话说,ResponseController 适合统一调用可选能力,不是把 HTTP/2 stream 变成 TCP socket 的兼容层。若只要“尽快把已写数据推给客户端”,应围绕响应流设计取消、心跳、背压和结束标记。
确实需要原始连接时,单独划出 HTTP/1 入口
原始 TCP 协议、旧式隧道或必须直接读写连接的场景,最稳妥的做法是让这类 handler 只进入 HTTP/1.x。Go 1.24 及以后可以在服务端声明协议集合;下面示例把这个服务限制为 HTTP/1,避免客户端通过 ALPN 协商到 HTTP/2。
srv := &http.Server{
	Addr:    ":8443",
	Handler: mux,
}

// 只允许 HTTP/1.0 和 HTTP/1.1,给 Hijacker 保留独占连接语义。
srv.Protocols = new(http.Protocols)
srv.Protocols.SetHTTP1(true)

// TLS 证书和私钥仍由部署环境提供,启动错误必须交给上层处理。
if err := srv.ListenAndServeTLS("server.crt", "server.key"); err != nil && !errors.Is(err, http.ErrServerClosed) {
	log.Fatal(err)
}
如果项目版本较旧,或同一个域名还要服务普通 HTTP/2 请求,可以把需要 Hijack 的能力拆到独立端口、独立域名或边缘代理的 HTTP/1 路由。不要只在 handler 里返回错误,却让调用方继续无条件重试 HTTP/2;应在协议路由层明确这个能力的限制。
Hijack 成功后的四个生命周期边界
| 对象 | 需要记住的边界 |
|---|---|
net.Conn | HTTP server 不再管理,业务负责关闭,并按需要设置或清除 deadline。 |
*bufio.ReadWriter | Reader 可能含有尚未处理的客户端数据;写出后要显式 Flush。 |
Request.Body | Hijack 后不要再使用原始 Request.Body。 |
| Request.Context | handler 返回前仍有自己的生命周期,不要把它当作连接关闭通知的唯一来源。 |
排查时可以按这个顺序走:先记录 r.Proto,再检查 http.Hijacker,然后确认是否经过 ResponseWriter 包装,最后才判断是服务器配置还是业务协议选型问题。这样能把“接口不支持”和“Hijack 调用失败”分开处理。
相关问题
HTTPS 下的 Hijacker 一定不可用吗?
不一定。HTTPS 仍可能承载 HTTP/1.x,是否支持取决于实际协议和 ResponseWriter 实现;真正需要检查的是运行时接口能力。
ResponseController.Hijack 能绕过 HTTP/2 限制吗?
不能。它只是统一调用可选 Hijack 能力,底层不支持时会返回匹配 http.ErrNotSupported。
HTTP/2 只想持续输出数据怎么办?
保留 HTTP/2 响应模型,使用响应流、Flush、取消和明确的结束协议;不要为持续输出而接管整条 TCP 连接。
把这件事记成一句话:Hijacker 是 HTTP/1.x 的连接接管接口,不是所有 ResponseWriter 都必须实现的通用能力。先按协议选择方案,再写类型断言,遇到 HTTP/2 就回到 stream 语义。
-
502 收藏
-
502 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
202 收藏
-
363 收藏
-
495 收藏
-
133 收藏
-
179 收藏
-
292 收藏
-
346 收藏
-
475 收藏
-
493 收藏
-
368 收藏
-
106 收藏
-
135 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习