
Go http.CrossOriginProtection.AddTrustedOrigin 怎样放行受信任来源
来源:17golang原创
时间:2026-11-17 18:55:13 347浏览 收藏
如果 Go 服务使用 http.CrossOriginProtection,想放行一个明确的前端来源,应该调用 AddTrustedOrigin,传入完整的 scheme://host[:port]。它做的是 Origin 的精确匹配,不是把所有子域名、所有端口或所有来源一次性放进通配符白名单。
官方地址:https://pkg.go.dev/net/http#CrossOriginProtection.AddTrustedOrigin
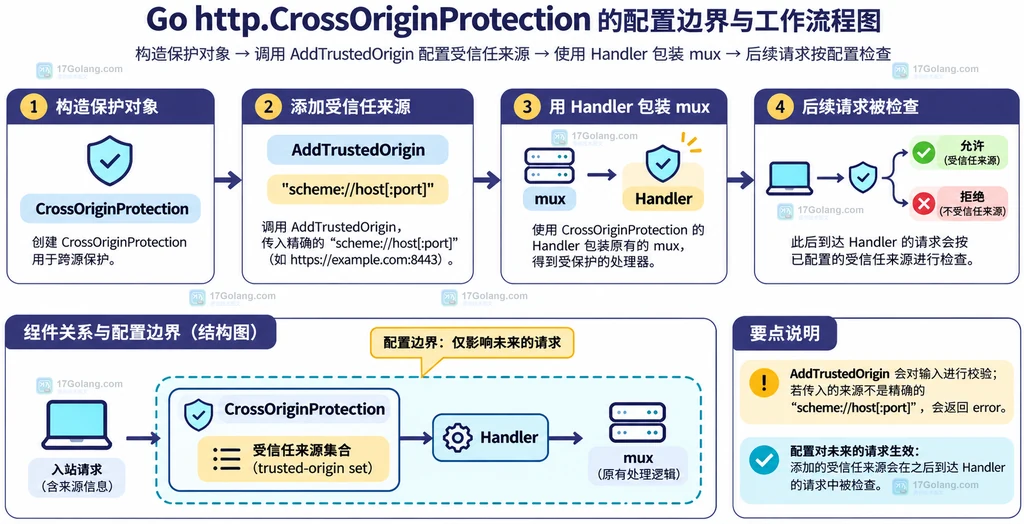
最小接入顺序是:创建保护器、登记可信来源、把业务 mux 交给 Handler 包装。AddTrustedOrigin 返回错误时要立即处理;配置成功后才启动服务或替换路由入口。
先给结论:AddTrustedOrigin 只放行精确 Origin
AddTrustedOrigin 允许带有 Origin 请求头且值与传入参数完全匹配的请求。Origin 的形式是 scheme://host[:port],因此 https://admin.example.com、http://admin.example.com 和 https://admin.example.com:8443 应当被视为不同配置。
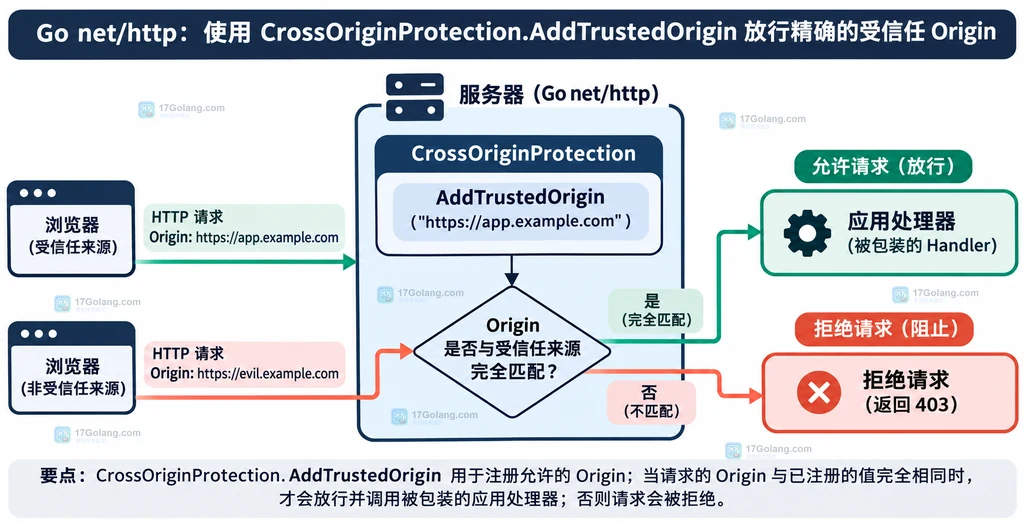
这项 API 解决的是服务端对跨源请求的保护边界,不等于给响应自动增加一组通用 CORS 头。若业务还需要让浏览器读取跨源响应,仍要按接口需求设计响应头、凭据和预检处理;不要因为登记了 trusted origin 就把两套机制混为一谈。
用完整来源字符串配置可信来源
配置值最容易错在协议、端口和环境域名。建议把每个部署环境的来源写成明确的完整字符串,并检查返回的 error。下面的代码只登记管理端来源,再把保护器应用到整个路由树。
package main

import (
    "log"
    "net/http"
)

func buildHandler() http.Handler {
    protection := http.NewCrossOriginProtection()

    // Origin 必须包含协议;端口不同也应登记为不同来源。
    if err := protection.AddTrustedOrigin("https://admin.example.com"); err != nil {
        // 配置错误应在启动阶段暴露,不能等到第一笔请求才发现。
        log.Fatalf("登记可信来源失败: %v", err)
    }

    mux := http.NewServeMux()
    mux.HandleFunc("/admin/report", func(w http.ResponseWriter, r *http.Request) {
        // 这里处理已经通过 CrossOriginProtection 检查的请求。
        w.WriteHeader(http.StatusNoContent)
    })

    // Handler 会在进入业务 mux 前执行跨源请求检查。
    return protection.Handler(mux)
}

func main() {
    // 服务器使用包装后的 Handler,而不是绕过保护器的原始 mux。
    log.Fatal(http.ListenAndServe(":8080", buildHandler()))
}
这里的关键不是把来源字符串放在哪里,而是确保最终交给 Handler 的确实是保护器包装结果。若启动代码仍然把原始 mux 传给服务器,前面的来源登记不会自动拦截任何请求。
把保护器接到 Handler 前面
Handler 返回一个新的处理器:请求先经过跨源检查,检查通过后才调用传入的业务处理器。这样可以把检查放在路由树的入口处,避免只给某个忘记挂载保护器的子路由加规则。
func newServerHandler() http.Handler {
    protection := http.NewCrossOriginProtection()

    // 允许来自同一管理前端的跨源请求,其他 Origin 不在这份名单中。
    if err := protection.AddTrustedOrigin("https://console.example.com:8443"); err != nil {
        return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
            // 启动配置失败时返回固定错误,实际项目也可以直接终止启动。
            http.Error(w, "server configuration error", http.StatusInternalServerError)
        })
    }

    mux := http.NewServeMux()
    mux.HandleFunc("/api/profile", func(w http.ResponseWriter, r *http.Request) {
        // 业务处理器只关注业务,不重复实现 Origin 比较。
        w.Write([]byte(`{"ok":true}`))
    })
    return protection.Handler(mux)
}
如果来源随着配置文件变化,应该在启动或明确的配置更新阶段重新组织保护器,而不是在每个请求里临时修改来源。官方文档说明 AddTrustedOrigin 可以与请求处理并发调用,并且配置会作用于未来请求;但工程上仍建议把来源更新做成有边界的配置操作,便于审计和回滚。
理解拒绝、放行与无来源请求
当请求没有通过跨源检查时,Handler 默认以 403 Forbidden 拒绝,也可以使用 SetDenyHandler 自定义拒绝响应。自定义处理器适合记录统一错误格式,但不要在其中把任意 Origin 自动加入可信列表。
func withDenyMessage(protection *http.CrossOriginProtection, next http.Handler) http.Handler {
    // 统一拒绝响应,避免把内部检查细节暴露给浏览器。
    protection.SetDenyHandler(http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        http.Error(w, "cross-origin request denied", http.StatusForbidden)
    }))

    // 可信来源登记和拒绝处理器都完成后,再包装业务处理器。
    return protection.Handler(next)
}
当前官方说明还给出了一个边界:没有 Sec-Fetch-Site 或 Origin 请求头的请求,会被当作同源请求或非浏览器请求处理并允许通过。因此,不能把“没有 Origin”简单理解为“来自某个可信前端”;如果接口还需要身份认证,仍要依赖会话、令牌和业务授权。
同样,AddTrustedOrigin 不会把相似字符串当成同一来源。不要用 https://*.example.com 期待它自动匹配子域名;如果确实需要其他放行规则,应单独评估 AddInsecureBypassPattern 的用途和风险,而不是扩大 trusted origin。
处理并发配置与版本边界
CrossOriginProtection 和它的方法属于 Go 1.25 新增的标准库能力。项目如果仍支持更早工具链,需要在构建矩阵里确认版本,不能只复制一段调用代码。
官方文档说明 AddTrustedOrigin 可以并发调用并作用于未来请求,但这不意味着运行期间随意修改来源是最佳设计。生产代码更适合在配置加载阶段完成全部登记,然后把不可变的保护器交给服务器;如果要热更新,至少要让新旧配置的生效时刻、失败回滚和并发可见性有明确约定。
func mustProtection(origins []string) *http.CrossOriginProtection {
    protection := http.NewCrossOriginProtection()
    for _, origin := range origins {
        // 逐个检查配置,任何一个来源非法都让启动阶段失败。
        if err := protection.AddTrustedOrigin(origin); err != nil {
            panic("invalid trusted origin: " + err.Error())
        }
    }
    return protection
}
这个辅助函数没有把来源拼接成正则表达式,也没有静默忽略错误。来源列表应该来自受控配置,日志中只记录必要的配置项,不要把带有用户隐私的完整请求头直接写入日志。
小结
| 问题 | 正确做法 | 注意点 |
|---|---|---|
| 怎样登记来源 | 调用 AddTrustedOrigin("scheme://host[:port]") | 协议、主机和端口参与精确匹配 |
| 怎样让规则生效 | 使用 protection.Handler(mux) | 服务器必须接包装后的 Handler |
| 检查失败怎么办 | 默认 403,或设置 SetDenyHandler | 拒绝处理器不要反向放行来源 |
| 是否等于通用 CORS | 不是;它负责跨源请求保护 | 响应读取权限仍需按业务设计 |
常见追问
AddTrustedOrigin 能写通配符吗?
不要按通配符理解。它要求 Origin 与给定值精确匹配;需要其他模式时应使用专门的规则能力并单独评估安全边界。
登记来源后为什么请求仍可能被拒绝?
先检查协议、主机、端口是否完全一致,再确认服务器使用的是 protection.Handler(mux),而不是原始 mux。
没有 Origin 的请求会自动失败吗?
官方文档将缺少 Sec-Fetch-Site 或 Origin 的请求视为同源或非浏览器请求并允许通过;身份认证和授权仍要由业务层负责。
参考资料:https://pkg.go.dev/net/http#CrossOriginProtection.AddTrustedOrigin、https://pkg.go.dev/net/http#CrossOriginProtection.Handler。
-
502 收藏
-
502 收藏
-
501 收藏
-
501 收藏
-
501 收藏
-
146 收藏
-
288 收藏
-
182 收藏
-
452 收藏
-
290 收藏
-
452 收藏
-
294 收藏
-
298 收藏
-
135 收藏
-
140 收藏
-
125 收藏
-
371 收藏
-

- 前端进阶之JavaScript设计模式
- 设计模式是开发人员在软件开发过程中面临一般问题时的解决方案,代表了最佳的实践。本课程的主打内容包括JS常见设计模式以及具体应用场景,打造一站式知识长龙服务,适合有JS基础的同学学习。
- 立即学习 543次学习
-

- GO语言核心编程课程
- 本课程采用真实案例,全面具体可落地,从理论到实践,一步一步将GO核心编程技术、编程思想、底层实现融会贯通,使学习者贴近时代脉搏,做IT互联网时代的弄潮儿。
- 立即学习 516次学习
-

- 简单聊聊mysql8与网络通信
- 如有问题加微信:Le-studyg;在课程中,我们将首先介绍MySQL8的新特性,包括性能优化、安全增强、新数据类型等,帮助学生快速熟悉MySQL8的最新功能。接着,我们将深入解析MySQL的网络通信机制,包括协议、连接管理、数据传输等,让
- 立即学习 500次学习
-

- JavaScript正则表达式基础与实战
- 在任何一门编程语言中,正则表达式,都是一项重要的知识,它提供了高效的字符串匹配与捕获机制,可以极大的简化程序设计。
- 立即学习 487次学习
-

- 从零制作响应式网站—Grid布局
- 本系列教程将展示从零制作一个假想的网络科技公司官网,分为导航,轮播,关于我们,成功案例,服务流程,团队介绍,数据部分,公司动态,底部信息等内容区块。网站整体采用CSSGrid布局,支持响应式,有流畅过渡和展现动画。
- 立即学习 485次学习