
直接结论:MySQL 8.4 没有名为 INNODB_TABLESPACES_ENCRYPTION 的 INFORMATION_SCHEMA 表。要查看 InnoDB 表空间是否加密,应查询 INFORMATION_SCHEMA.INNODB_TABLESPACES 的 ENCRYPTION 列;它回答的是表空间当前的加密标记,不是主密钥轮换状态。
官方地址:https://dev.mysql.com/doc/refman/8.4/en/innodb-data-encryption.html
先记住这条最小查询:
SELECT SPACE, NAME, SPACE_TYPE, ENCRYPTION
FROM INFORMATION_SCHEMA.INNODB_TABLESPACES
WHERE ENCRYPTION = 'Y';
-- ENCRYPTION='Y' 表示该表空间启用了加密标记;这里只读取元数据,不执行加密操作。
下面按“实际表空间状态—继承默认值—进度与密钥操作”的顺序拆开,避免把类似名称的几个概念混在一起。
一、先纠正名称:查询 INNODB_TABLESPACES 的 ENCRYPTION 列
INFORMATION_SCHEMA.INNODB_TABLESPACES 提供 InnoDB 表空间元数据。关键字段可以这样理解:
| 字段 | 回答的问题 |
|---|---|
SPACE | 表空间的空间编号 |
NAME | 表空间名称,file-per-table 通常带有 schema/table 形式 |
SPACE_TYPE | 区分 Single、General 等表空间类型 |
ENCRYPTION | 当前表空间是否带有加密标记,常见值为 Y 或 N |
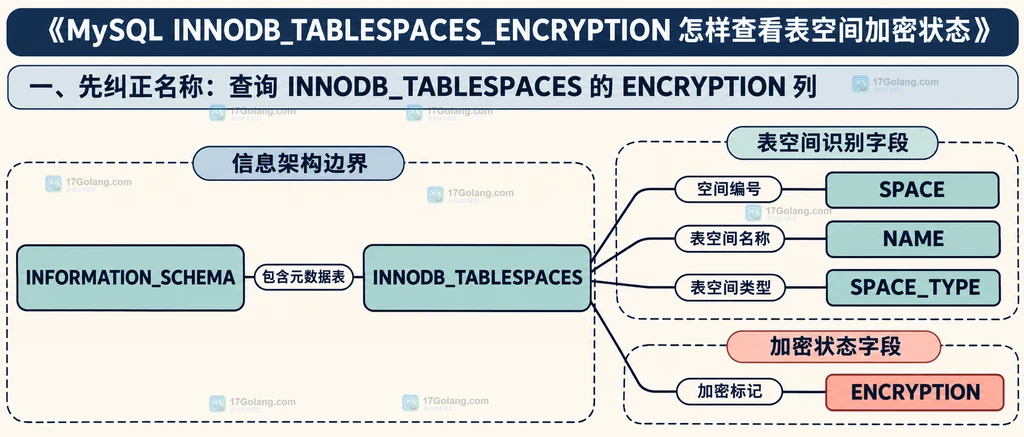
因此,搜索或脚本中出现 INNODB_TABLESPACES_ENCRYPTION 时,通常应该改成下面的对象组合:INFORMATION_SCHEMA.INNODB_TABLESPACES.ENCRYPTION。表名和列名不要拼成一个不存在的对象。
二、按表空间名称和加密标记查询
如果只关心某个表空间,可以加上名称条件;如果要做全实例盘点,则保留 SPACE_TYPE 和 NAME,方便后续区分通用表空间、单表表空间和 mysql 系统表空间。
SELECT SPACE, NAME, SPACE_TYPE, ENCRYPTION
FROM INFORMATION_SCHEMA.INNODB_TABLESPACES
WHERE NAME = 'app/orders';
-- NAME 使用表空间元数据中的实际名称;示例只展示查询条件,不假设你的实例存在该表。

SELECT SPACE, NAME, SPACE_TYPE, ENCRYPTION
FROM INFORMATION_SCHEMA.INNODB_TABLESPACES
ORDER BY ENCRYPTION DESC, SPACE_TYPE, NAME;
-- 先按加密标记分组,再按类型和名称排序,便于人工盘点结果。

SELECT SPACE, NAME, SPACE_TYPE
FROM INFORMATION_SCHEMA.INNODB_TABLESPACES
WHERE ENCRYPTION <> 'Y';
-- 这条查询用于找出未显示为 Y 的表空间,不把空值或其他值擅自解释成已加密。
查询结果里的 ENCRYPTION='Y' 只能说明该表空间处于加密标记范围内。它不能替代 keyring 配置检查,也不能说明最近一次主密钥轮换是否成功。
三、分清 Schema 默认值和实际表空间状态
新表可能继承 Schema 的默认加密设置,但默认设置不是已有表空间的实际结果。MySQL 官方将这两类信息放在不同的对象中:Schema 默认值看 INFORMATION_SCHEMA.SCHEMATA.DEFAULT_ENCRYPTION,单表显式声明可以看 INFORMATION_SCHEMA.TABLES.CREATE_OPTIONS。
SELECT SCHEMA_NAME, DEFAULT_ENCRYPTION
FROM INFORMATION_SCHEMA.SCHEMATA
WHERE DEFAULT_ENCRYPTION = 'YES';
-- 这里只读取 Schema 的默认策略,不把它当成每张已有表的实际加密状态。

SELECT TABLE_SCHEMA, TABLE_NAME, CREATE_OPTIONS
FROM INFORMATION_SCHEMA.TABLES
WHERE CREATE_OPTIONS LIKE '%ENCRYPTION%';
-- CREATE_OPTIONS 反映 CREATE TABLE 或 ALTER TABLE 中记录的加密选项。

SELECT NAME, SPACE_TYPE, ENCRYPTION
FROM INFORMATION_SCHEMA.INNODB_TABLESPACES
WHERE NAME LIKE 'app/%';
-- 最后回到表空间表确认实际元数据,避免只看 Schema 默认值。
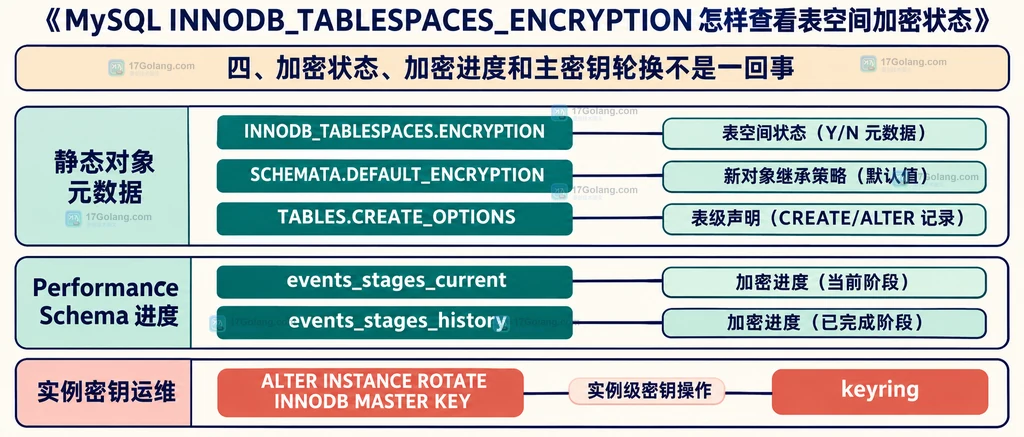
排查时可以采用“三栏对照”:SCHEMATA.DEFAULT_ENCRYPTION 是继承入口,TABLES.CREATE_OPTIONS 是表级声明,INNODB_TABLESPACES.ENCRYPTION 才是表空间元数据中的加密标记。三者不一致并不一定是错误,旧表不会因为后来修改 Schema 默认值而自动改变。
四、加密状态、加密进度和主密钥轮换不是一回事
这个问题最容易误判的地方,是把“是否加密”“正在加密多少页”和“主密钥是否轮换”当成同一个字段。它们分别属于不同的查询面:
- 是否加密:看
INNODB_TABLESPACES.ENCRYPTION。 - 通用表空间或 mysql 系统表空间的加密进度:看 Performance Schema 的
stage/innodb/alter tablespace (encryption)仪表,以及events_stages_current、events_stages_history。 - 主密钥轮换:由
ALTER INSTANCE ROTATE INNODB MASTER KEY触发,不能从INNODB_TABLESPACES.ENCRYPTION的 Y/N 值推出轮换结果。
SELECT EVENT_NAME, WORK_ESTIMATED, WORK_COMPLETED
FROM performance_schema.events_stages_current
WHERE EVENT_NAME = 'stage/innodb/alter tablespace (encryption)';
-- 只查看正在发生的加密操作;没有进行中的操作时可能返回空集。

SELECT EVENT_NAME, WORK_ESTIMATED, WORK_COMPLETED
FROM performance_schema.events_stages_history
WHERE EVENT_NAME = 'stage/innodb/alter tablespace (encryption)';
-- 已完成的操作可以从历史阶段表查看,具体保留范围取决于 Performance Schema 配置。
如果需要检查主密钥轮换,应单独记录执行语句、服务器错误日志和 keyring 运维结果。不要因为表空间查询仍然返回 Y 就断言轮换成功,也不要因为进度表为空就断言没有发生过加密操作。
五、按问题选择查询入口
| 你想确认的事情 | 首选入口 | 不要误读成 |
|---|---|---|
| 某个表空间是否带加密标记 | INNODB_TABLESPACES.ENCRYPTION | 主密钥轮换结果 |
| 新表默认是否继承加密 | SCHEMATA.DEFAULT_ENCRYPTION | 所有已有表已经加密 |
| 表级语句是否声明 ENCRYPTION | TABLES.CREATE_OPTIONS | 当前表空间完整状态 |
| 通用表空间加密到哪一页 | Performance Schema stage 事件 | 静态 Y/N 元数据 |
| 主密钥是否按计划轮换 | 轮换语句、keyring 与运维记录 | INNODB_TABLESPACES 的 ENCRYPTION 列 |
如果你的脚本当前查询的是 INFORMATION_SCHEMA.INNODB_TABLESPACES_ENCRYPTION,先把它改为 INFORMATION_SCHEMA.INNODB_TABLESPACES 并选择 ENCRYPTION 列,再根据具体问题补查 Schema、表级选项或 Performance Schema。
常见问题
MySQL 有 INNODB_TABLESPACES_ENCRYPTION 这张表吗?
MySQL 8.4 官方文档使用的是 INFORMATION_SCHEMA.INNODB_TABLESPACES,加密状态放在其中的 ENCRYPTION 列。不要把两个名称拼成表名。
DEFAULT_ENCRYPTION=YES 能证明旧表已经加密吗?
不能。它描述 Schema 默认策略,已有表或表空间仍应回到 INNODB_TABLESPACES.ENCRYPTION 查询实际元数据。
ENCRYPTION=Y 能证明主密钥轮换成功吗?
不能。Y/N 只表示表空间加密标记;主密钥轮换属于独立的实例级操作,需要结合轮换语句、keyring 和运维记录判断。
总结:把“表空间是否加密”交给 INFORMATION_SCHEMA.INNODB_TABLESPACES.ENCRYPTION,把“默认策略”交给 SCHEMATA,把“表级声明”交给 TABLES.CREATE_OPTIONS,把“加密进度”交给 Performance Schema。这样就不会再把不存在的 INNODB_TABLESPACES_ENCRYPTION 当成查询对象。




