
Linux setpriv --dump 怎样查看进程的身份与能力
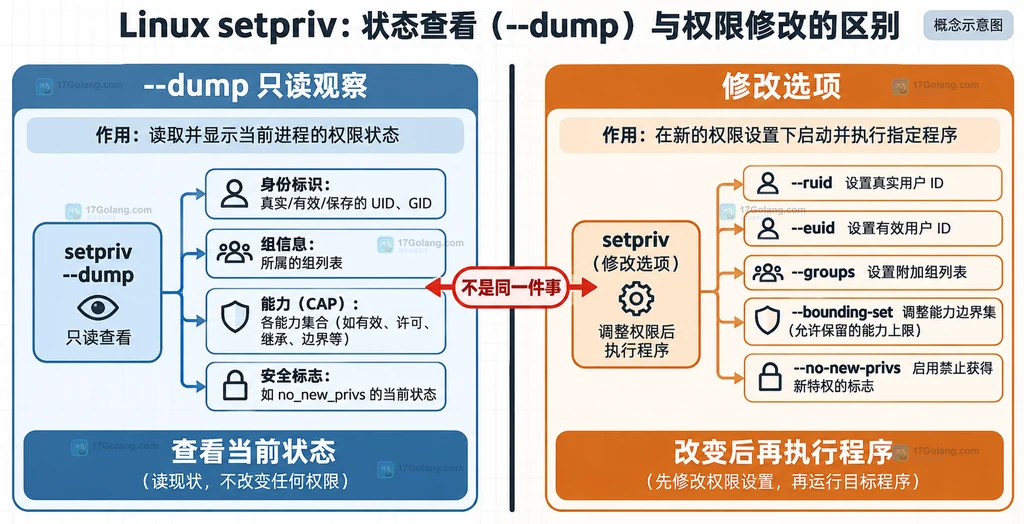
排查 Linux 服务“明明是同一个用户,为什么权限表现不同”时,先不要急着修改 UID 或 capability。setpriv --dump 的作用是把当前进程继承到的身份与权限状态集中打印出来,适合确认真实 UID、有效 UID、组信息、能力集合以及 no_new_privs 等字段。
官方地址:https://man7.org/linux/man-pages/man1/setpriv.1.html
最稳妥的顺序是:在目标程序的相同启动上下文中运行setpriv --dump,先区分“身份不对”“缺少附加组”还是“能力集合受限”,再决定是否调整服务配置。--dump本身是查看入口,不会替你修改权限。
先弄清 setpriv --dump 查看的是谁
setpriv 面向的是当前执行上下文。直接在终端运行,它看到的是这个 shell 以及即将启动的命令所继承的状态;它不是一个按 PID 远程读取任意进程的通用查询器。因此,在容器、systemd 服务或不同用户的启动脚本里,直接复制终端结果往往会误导排查。
它的价值在于把分散的权限线索放在一个入口里:用户身份看 UID/GID,组授权看 supplementary groups,细粒度内核能力看 capability sets,禁止通过 execve 获得新权限的场景则看 no_new_privs。字段可能随 util-linux 版本和平台支持有所差异,但判断思路不变。
运行 setpriv --dump 读取当前状态
先使用最小命令,不叠加修改选项:
# 只查看当前 shell 继承的身份与能力,不修改权限
setpriv --dump
如果只想做交叉确认,可以同时查看传统身份信息:
# 用 id 对照用户、组和附加组,帮助定位组授权差异
id

# 再读取 setpriv 的统一权限状态摘要
setpriv --dump
这里不要把示例中的输出当成某台机器的实际结果。真正需要关注的是:两条命令是否在同一个进程上下文中运行,以及目标程序启动后是否会经过额外的用户、组、容器或服务管理器边界。
按四类字段解释排查结果
可以按下面的顺序阅读输出,避免把不同层次的权限混成一个“用户不对”。
| 字段类别 | 它回答什么问题 | 常见排查方向 |
|---|---|---|
| UID / GID | 进程以哪个用户和主组运行 | 服务账户、真实身份与有效身份是否一致 |
| 附加组 | 进程额外继承了哪些组授权 | 设备、日志目录或共享目录的组权限是否缺失 |
| Capabilities | 是否拥有某些独立于传统读写位的内核能力 | 有效、继承和边界集合是否被服务或容器裁剪 |
| no_new_privs | execve 后是否禁止获得新的权限 | 权限位或文件 capability 看似存在但未生效的情况 |
其中,附加组解决的是组授权路径,capability 解决的是更细粒度的内核特权,两者不能互相替代。看到某个 capability 不在输出里,也不能直接推断“加上它就一定安全或一定可行”,还要回到程序所需的最小权限和服务配置边界。
把检查放到目标程序的启动上下文
如果问题只在服务启动后出现,应该让检查命令和目标程序走同一份启动脚本、同一容器入口或同一用户上下文。一个不改变服务配置的示意写法如下:
#!/bin/sh
# 先记录与目标程序相同上下文的权限状态
setpriv --dump

# 然后继续启动原程序;这里替换成实际的可执行文件和参数
exec /path/to/program --config /path/to/config
这样采集到的内容更接近程序真正看到的状态。若输出只在终端正常、在服务里异常,优先比较启动用户、主组、附加组、容器 capability 和 no_new_privs,而不是反复重试文件访问。
不要把 --dump 和修改选项混为一谈
--dump 用于转储当前权限状态,不能和其他选项拼成“边查看边修改”。--ruid、--euid、--groups、--bounding-set 等选项属于改变后再执行程序的路径;--no-new-privs 也会改变后续 execve 的权限获取行为。它们是另一类操作,不能用来证明原服务原本的身份。
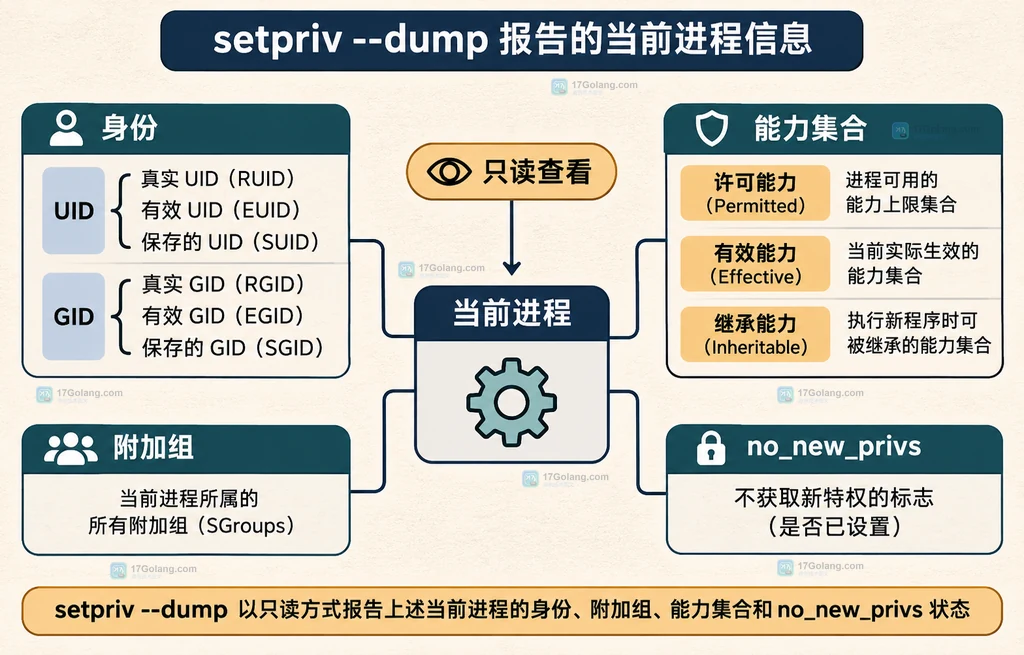
排障时建议先保存原始观察结果,再单独设计最小修改实验,并明确实验只影响新启动的进程。不要为了让一次访问成功就直接放开全部 capability 或清空边界集合。
常见问题
setpriv --dump 能直接查看指定 PID 吗?
不能把它当作任意 PID 查询器。它展示的是执行它的当前进程上下文;要排查目标服务,应把检查放进相同的启动链路,或使用适合该服务管理方式的诊断入口。
为什么 UID 相同,程序仍然访问失败?
还要继续看主组、附加组、capability、no_new_privs,以及容器、挂载和安全策略等边界。UID 只是身份的一部分,不代表所有内核权限和资源都相同。
总结一下:setpriv --dump 适合做“当前进程到底继承了什么”的第一轮取证。先在正确的启动上下文中观察,再按 UID/GID、附加组、能力集合和 no_new_privs 分类定位,最后才讨论是否需要修改启动参数或服务权限。




