-
问题内容目前我需要在Node写的RPC服务上封装HTTP服务,没有什么业务封装,就是纯粹的转发,我自己是 Go,用的iris,RPC服务是另一位同事写的。我的想法:参数应该在靠近数据库的一层进行校验
-
问题内容在项目场景中,常为了隐藏某个变量,不暴露给前端,会使用结构体中的json:"-"标签去处理。如密码之类的在对这个结构体转json串存redis,再取出时,密码已经不见,往往服务端做业务
-
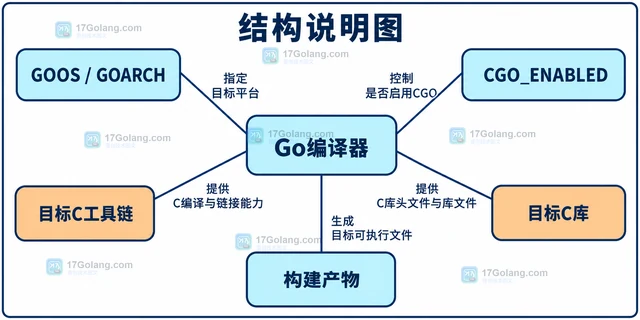
以Linux交叉构建为范围,区分目标架构与链接方式,介绍关闭cgo和保留目标C工具链两条路线,并说明动态加载器、共享库及运行镜像迁移条件。
-
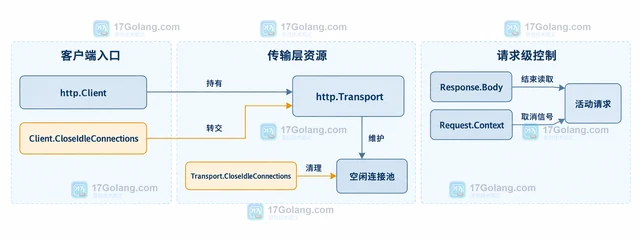
本文用 Go net/http 说明 Transport.CloseIdleConnections 只关闭 keep-alive 空闲连接,区分 Response.Body、活动连接和请求取消,并给出 Client、Transport 与连接池参数的排查方法。
-
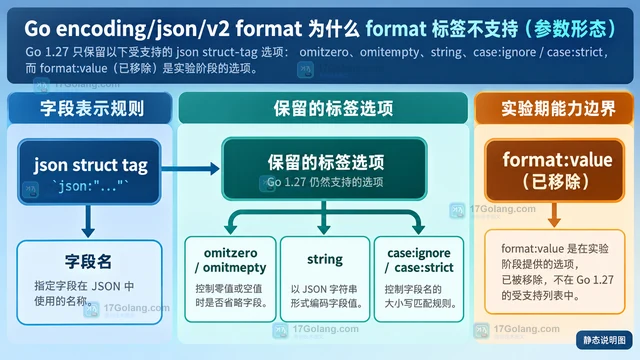
Go 1.27 的 encoding/json/v2 已移除实验期 format 标签选项。本文按标签参数形态、time.Time、time.Duration 和自定义类型说明迁移时应该怎么改。
-
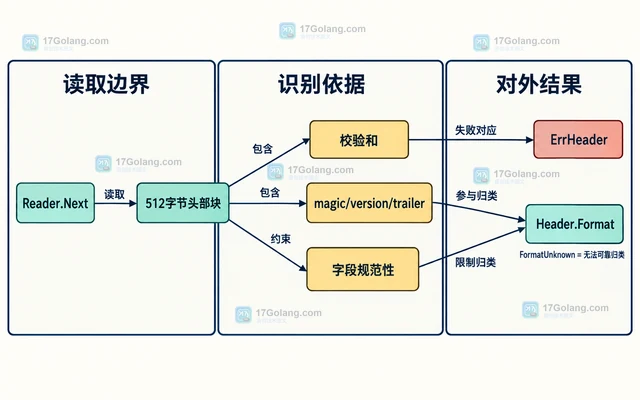
tar.Header.Format 变成 FormatUnknown,通常表示 Reader 虽能解析条目,却无法把其头部可靠归类为 USTAR、PAX 或 GNU;本文区分未知格式与 ErrHeader,并给出安全转存方式。
-
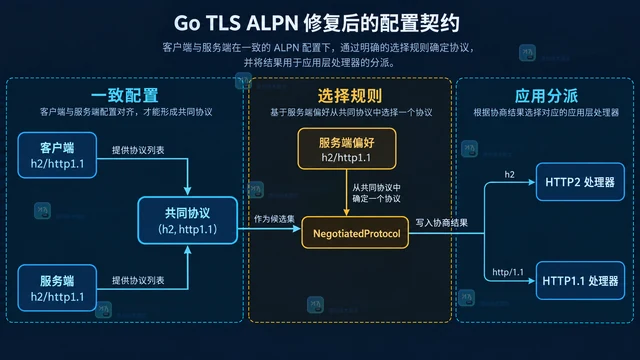
从 no_application_protocol 症状出发,定位 Go TLS 客户端与服务端 NextProtos 无交集的问题,解释空列表与不匹配的差别,并用 NegotiatedProtocol 和回归测试确认修复。
-
time.Now 返回的时间可能同时包含墙上时钟和单调时钟,但 time.Time.Round 是墙上时间计算,会从结果中剥离单调读数。本文按比较、耗时、序列化和 map key 场景说明怎么判断与修复。
-
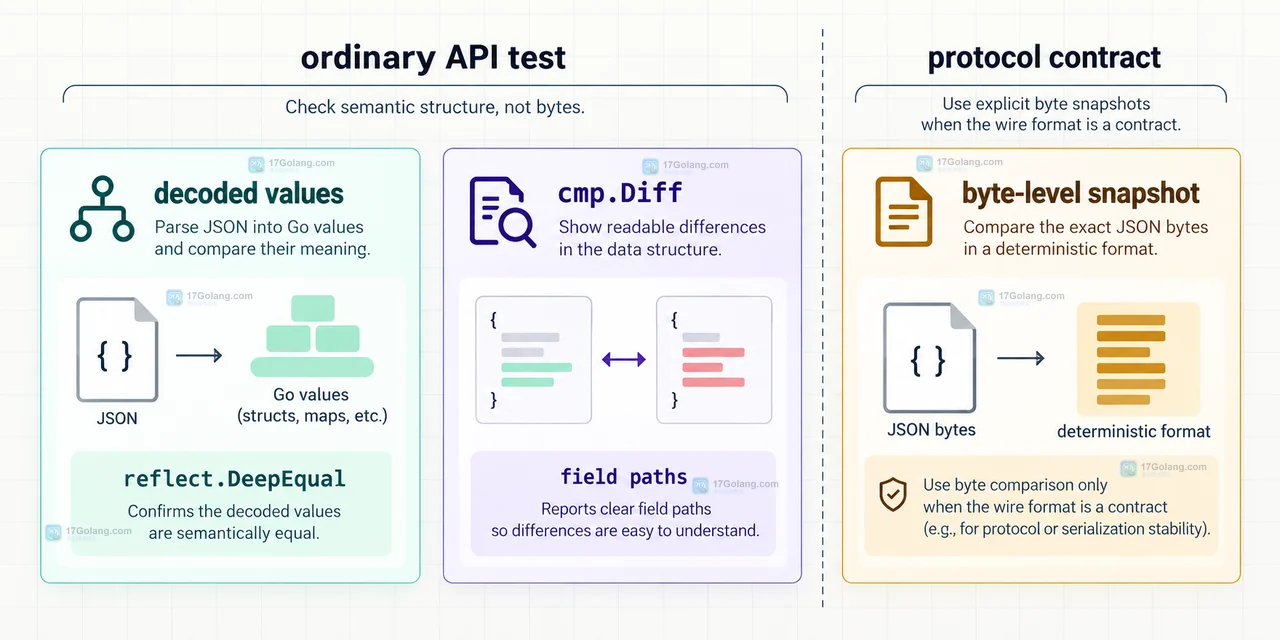
Go JSON 测试失败不一定是数据变了,map 遍历顺序、JSON 成员排列与字节级快照是三个不同问题。本文用反序列化、reflect.DeepEqual 和 cmp.Diff 说明稳健的比较方式。
-
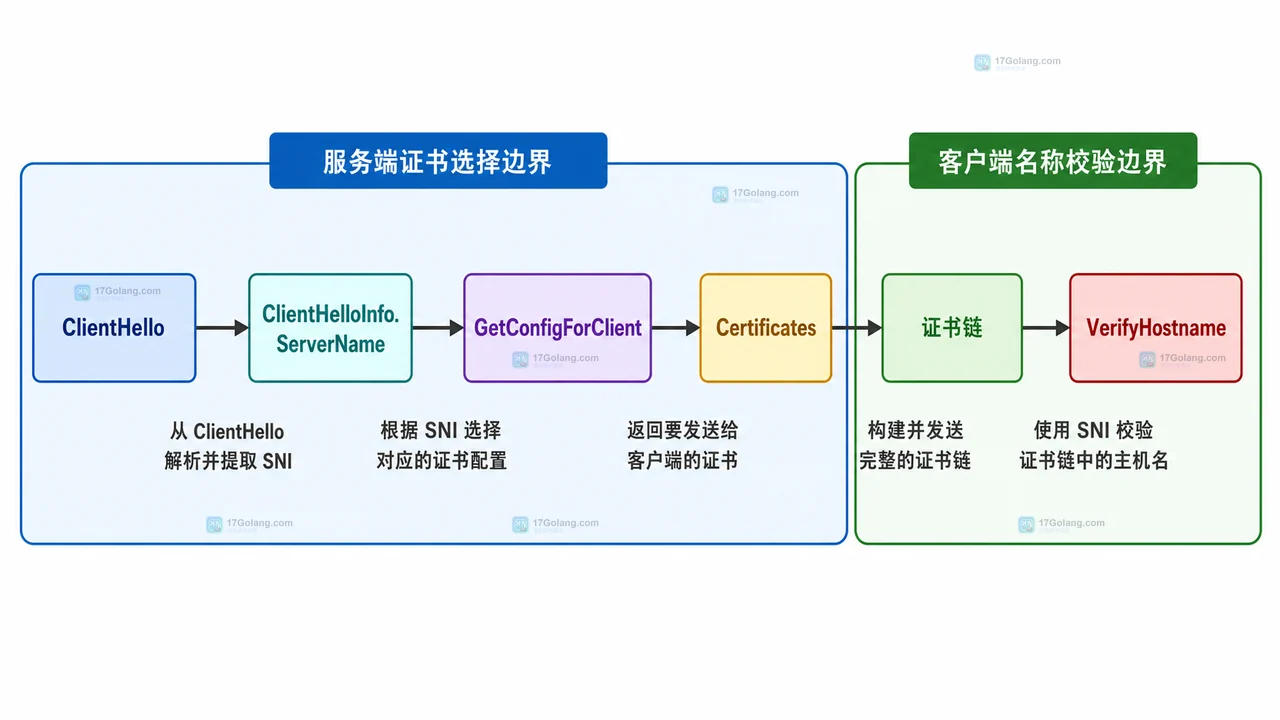
Go TLS 握手失败时,先分开检查 TCP 连接地址、ServerName/SNI 和证书 SAN,再用 HandshakeContext 固定错误点、用 ConnectionState 读取证书链,最后在服务端记录 ClientHelloInfo.ServerName 定位虚拟主机选证书问题。
-
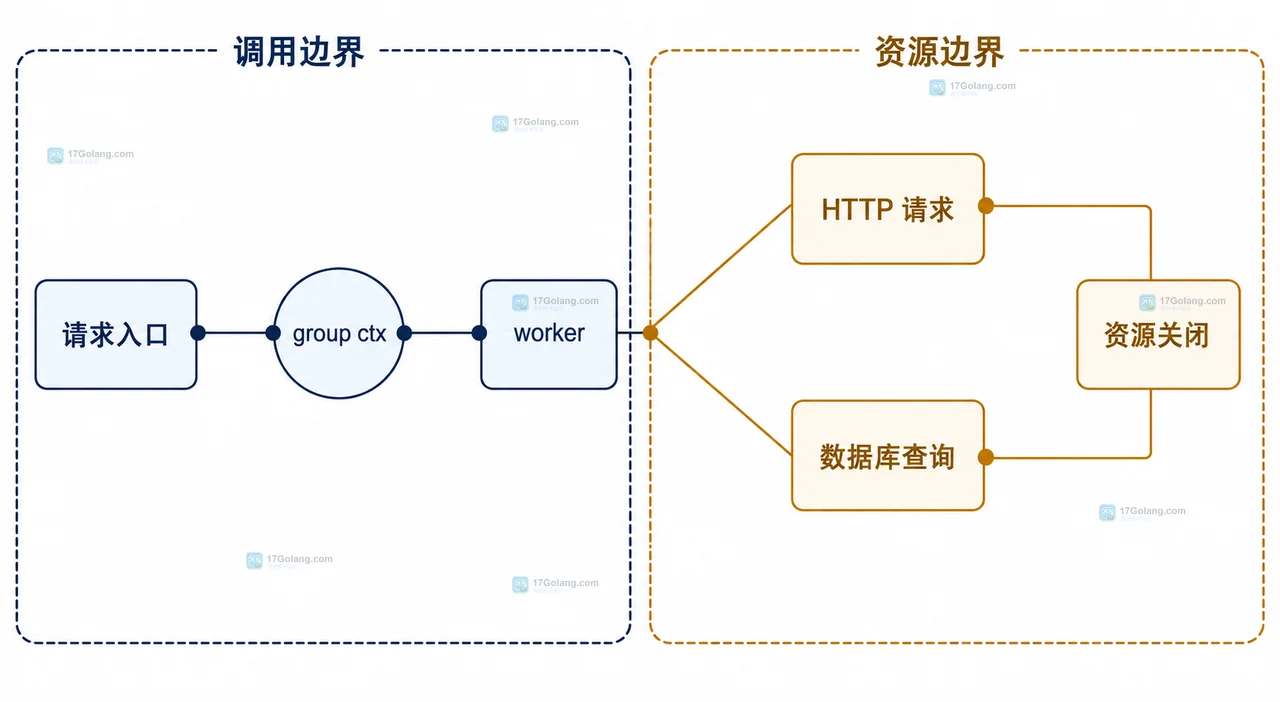
多个 Goroutine 并发执行时,errgroup 可以把首个错误、兄弟任务取消和统一等待放进同一条收敛链。本文给出可直接改造的 Go 写法,并说明 Context 必须传到真正执行 I/O 的位置。
-
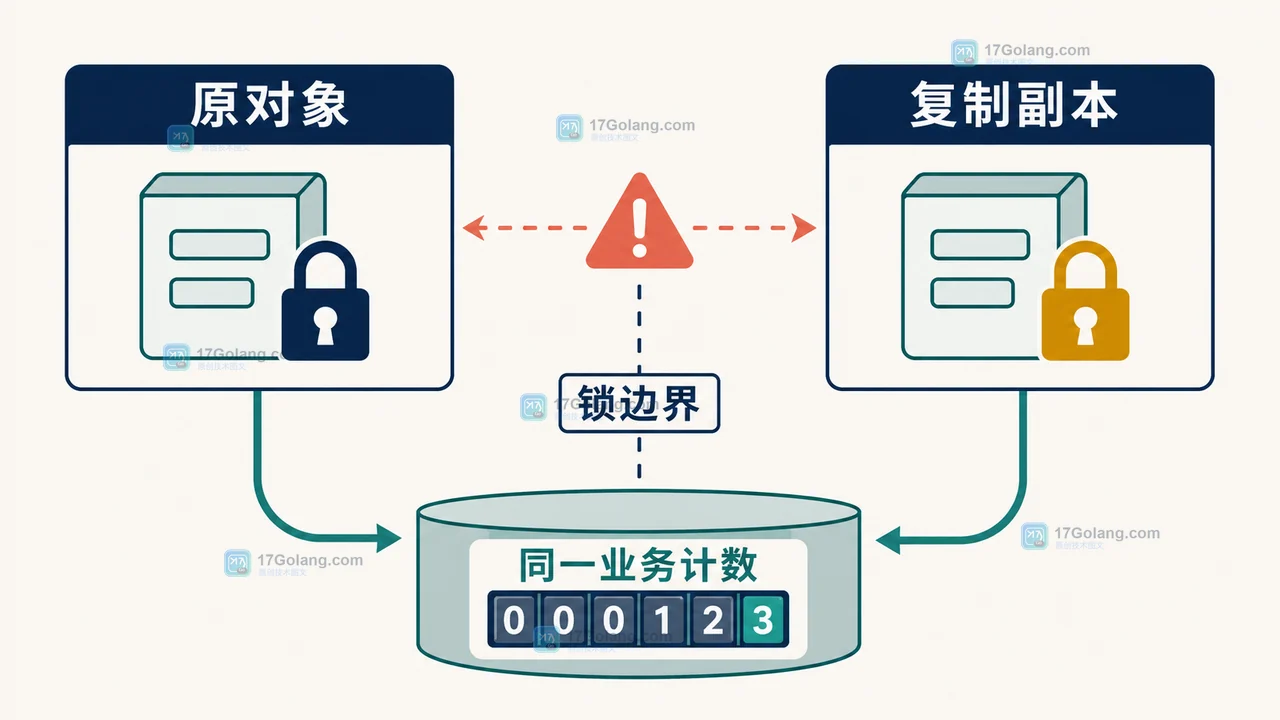
解释带 sync.Mutex 的结构体为什么不能随意复制,比较值接收者、指针接收者和容器传参的差异,并给出可运行的验收方法。
-
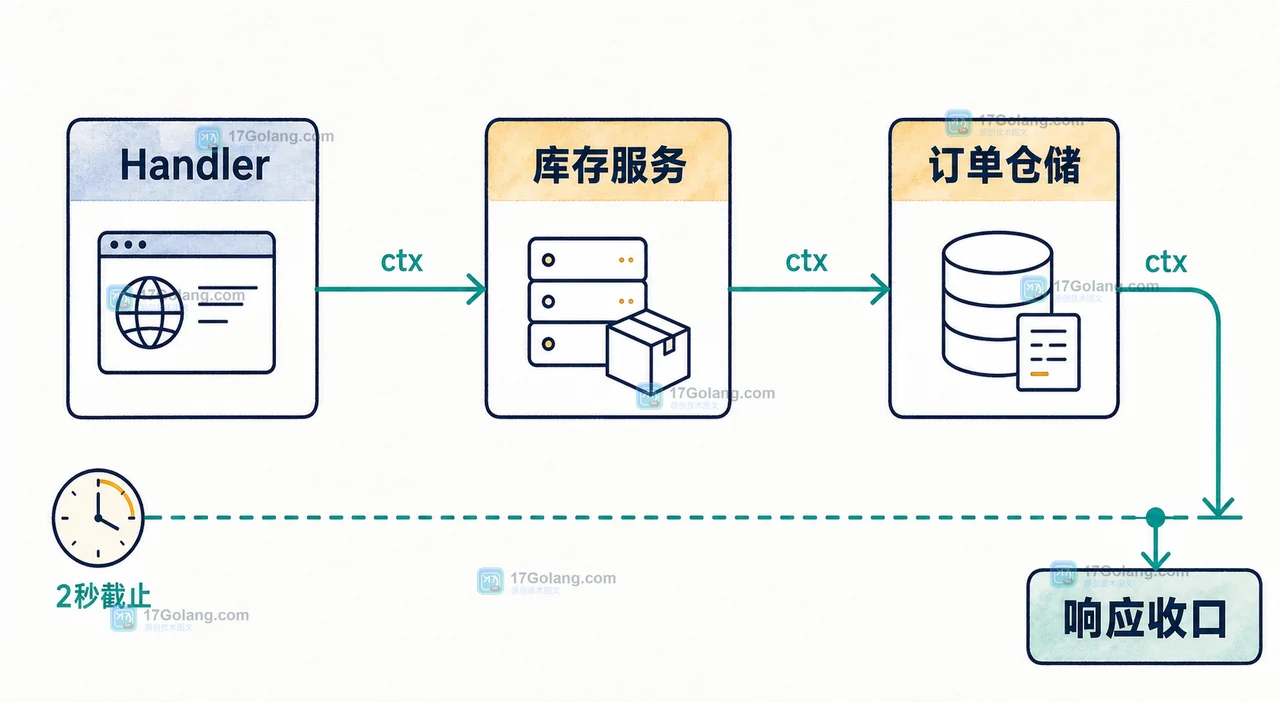
Go 服务调用 HTTP、数据库或 RPC 时,超时不能只靠客户端等待。本文用 context.WithTimeout 给请求链路加上可传播的截止时间,并说明 cancel、父子 Context、select 和错误判断的常见坑。
-

这里已经得到了一些帮助,这让我在我正在尝试的这个概念上取得了进展,但它仍然不太有效,而且我遇到了一个我似乎无法解决的冲突。我在这里尝试在流程图中说明我想要的内容-请注意,客户端可以是许多将发送打印作业的客户端,因此我们无法回复当时正在处理我们作业的工作人员,但对于大多数人来说会的(高峰时段不会,因为打印处理工作可能需要时间)。typequeueelementstruct{jobidstringrwhttp.responsewriterdonechan
-
我正在使用go的官方mongo驱动程序。我的代码如下所示(为了使示例更简单,省略了错误处理):typeDBstruct{collection*mongo.Collection}func(dbDB)GetUsers()[]*User{res,_:=db.collection.Find(context.TODO(),bson.M{})varusers[]*Userres.All(context.TODO(),&users
