-
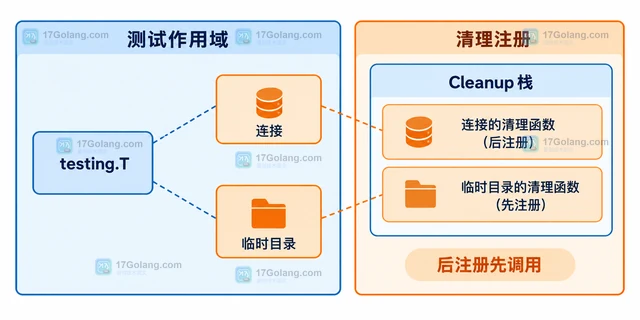
Go t.Cleanup 会在测试及其子测试完成后执行清理函数,同一作用域遵循后注册先调用。本文用资源注册栈、父子测试边界和 defer 对照,说明如何预测释放顺序并安排资源依赖。
-
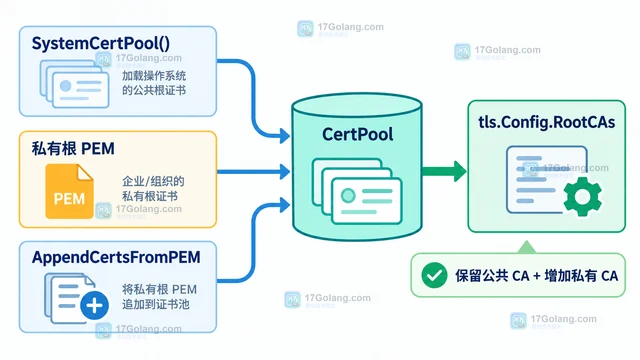
Go 中 TLS 证书链完整仍提示未知机构,通常是服务端链条与客户端信任根混淆,或 RootCAs 覆盖了系统根池。本文按错误类型说明公共 CA、私有 CA 和自定义 CertPool 的正确处理方式。
-
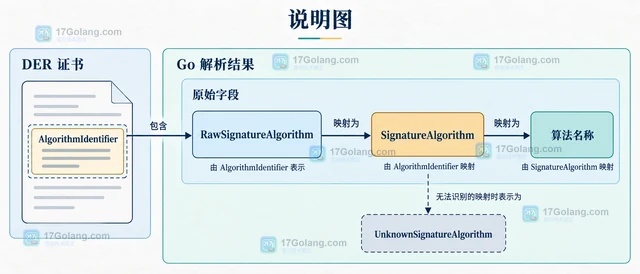
Go crypto/x509 中 RawSignatureAlgorithm 保存的是 DER 编码的 AlgorithmIdentifier,不是可直接比较的算法名称。本文说明如何优先读取 SignatureAlgorithm,如何在未知或原始字段异常时解析 OID,并区分算法识别与签名验证。
-
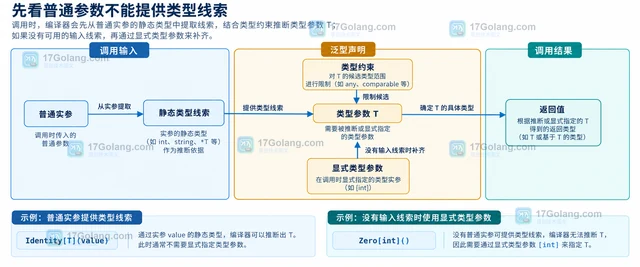
Go 泛型类型推断失败时,先检查普通实参、类型约束和接口静态类型,再用最小范围的显式类型参数修复调用。
-
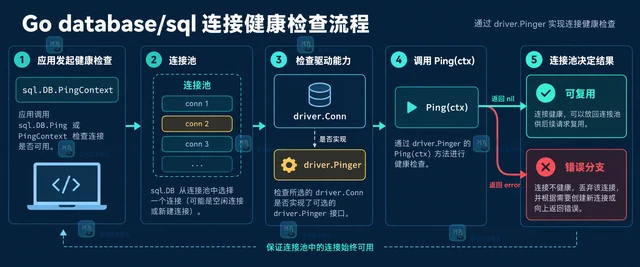
本文从 database/sql 的调用路径出发,区分 sql.DB.Ping、PingContext 与 driver.Pinger.Ping 的职责,说明驱动怎样报告失活连接,以及应用如何把超时和单连接错误接回连接池策略。
-
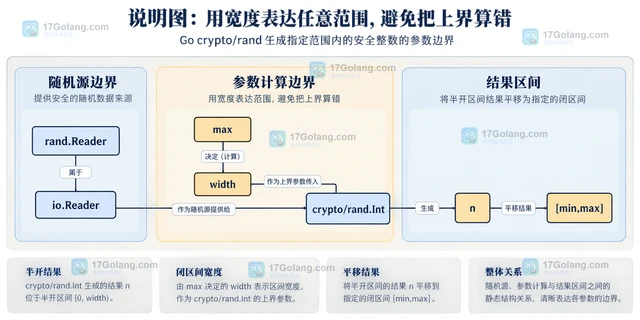
讲清 Go crypto/rand.Int 的 [0,max) 参数边界,给出闭区间换算、big.Int 写法、随机源选择和错误处理清单。
-
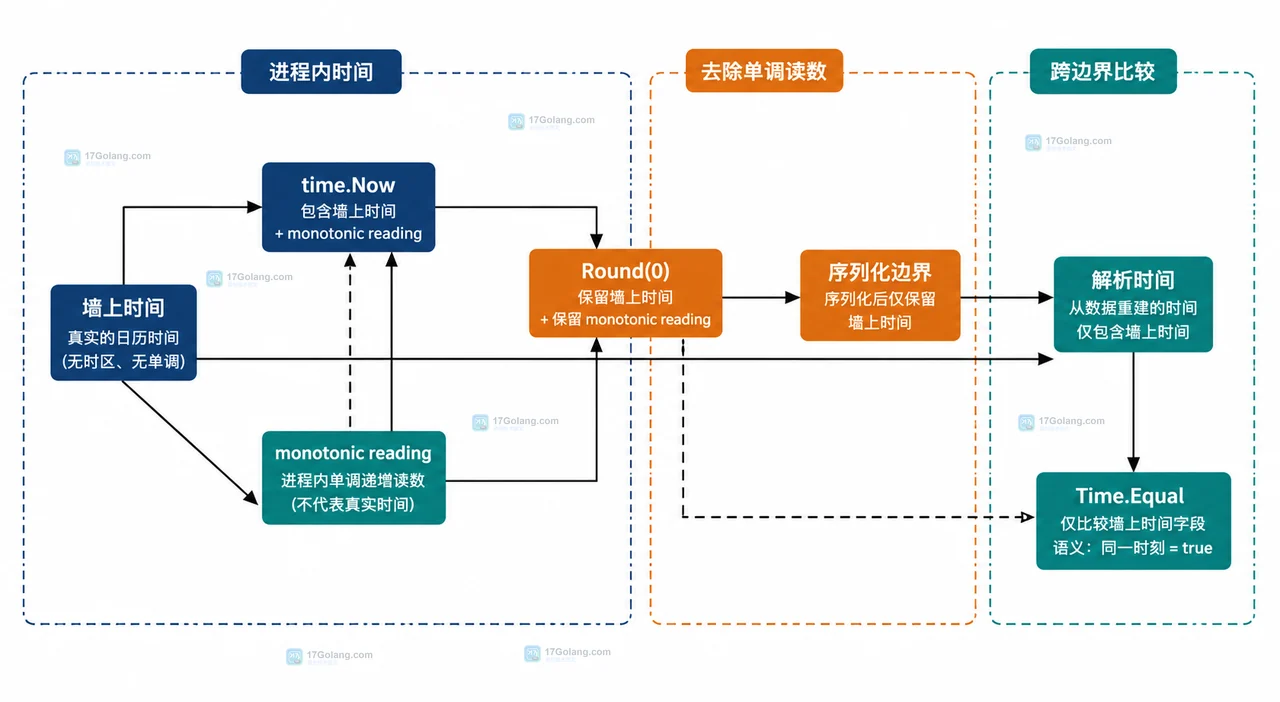
Go 两个 time.Time 显示相同但用 == 比较不相等,通常是 Location 或 monotonic clock 不同。本文通过原创示例解释 Equal 与 == 的边界,并给出 map 键、数据库精度和业务日期的正确写法。
-
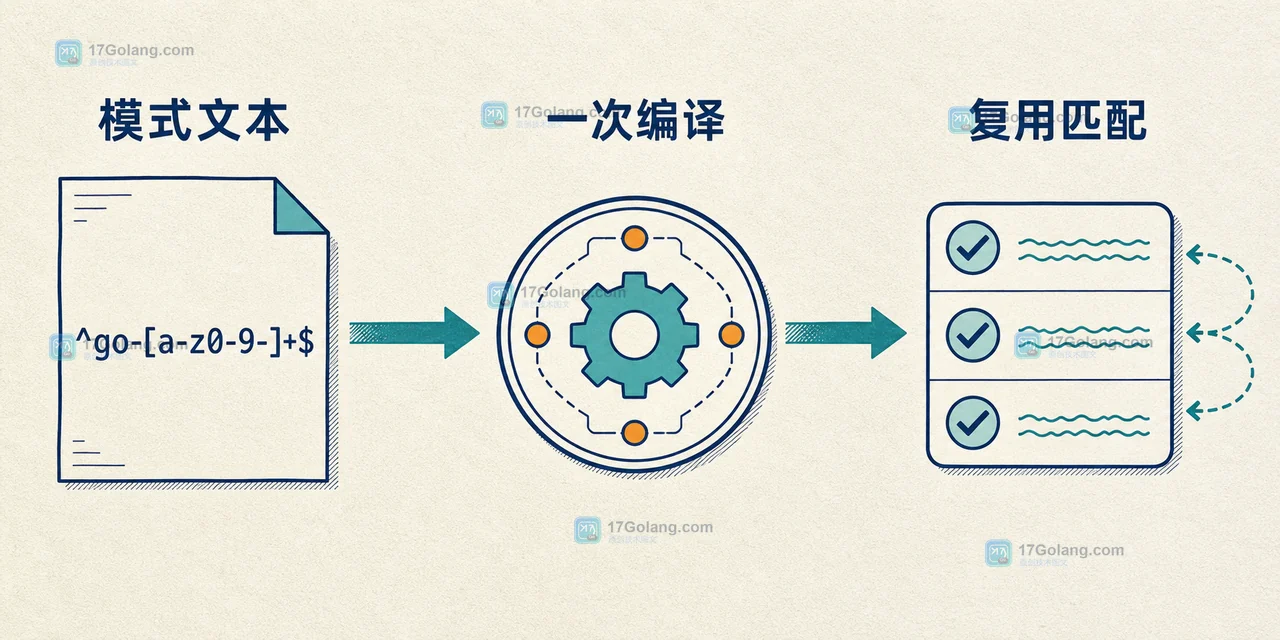
Go 的 regexp.MatchString 适合快速判断,但把 regexp.Compile 放进热循环会反复解析模式。本文对比一次编译、MustCompile、动态模式和并发复用的边界,给出可运行的性能与输入验收方法。
-

Go 回调接口是否都应该返回 error?从同步确认、异步投递和后台任务三个场景拆解接口设计,给出可落地的签名、错误归属和判断清单。
-

Go HTTP 中间件看起来只是函数嵌套,但鉴权、限流、日志和业务处理的顺序会直接影响安全性、指标口径与资源消耗。本文用一条订单接口链路说明中间件的组合方式、顺序取舍和可验证边界。
-

我有一个flutter应用程序(基于dart)和一个使用GRPC的GoLang服务器。我想保护它,所以我尝试使用certbot设置Ngninx(我是新手),但机器人需要一个挑战,它连接到Web服务(对于域)以获取http响应,这我的服务没有提供。可以在同一端口上运行GRPC和HTTP服务器,但我无法理解如何为此设置Nginx。然后我尝试使用autocert为我的服务本身设置TLS,但是使用acme执行此操作需要相同的Web服务响应,否则我必须提
-

我知道我们可以做一些或多或少像这样的事情:typestruct1struct{somestringstringsomeintint}typestruct2struct{somestringstringsomestruct[]struct1}varsstruct2=struct2{"abc",[]{struct1{"def",123},struct1{"ghi",456}}}但我想知道您是否可以对我在特定
-

运行以下代码,将输出堆栈跟踪,其中包含fmt.print(...)的行号。但我想输出logerror(err)这一行。我想我需要调用xerrors.caller(1)来做到这一点,但我不知道如何做。帮助我。import("fmt""io/ioutil""golang.org/x/xerrors")funcmain(){_,err:=ioutil.ReadFile("")iferr!=nil{logE
-

我正在尝试读取csv文件以将值存储在变量中。但是,我无法访问for循环之外的变量funcGetKeys(filenamestring){varrecord[]stringvarerrerrorfile,err:=os.Open(filename)iferr!=nil{log.Fatal(err)}deferfile.Close()//Createanewreader.
-

我正在研究awsgosdk的iam策略示例,并尝试执行与createpolicy示例相反的操作-基本上,获取账户中的所有iam策略,获取默认策略版本,然后解组将该json文档转换为结构,以便轻松解析。我已经走到这一步了,但我仍然不知道go如何处理条件结构类型。在aws策略文档版本响应中,statemententry的json数据可以是string或[]string,具体取决于文档。最佳实践是什么?添加另一个结构并在错误处理中使用重试逻辑?pac
