-

PHP秒杀系统中的页面静态化和缓存更新策略随着互联网的迅猛发展和用户数量的持续增加,秒杀活动在电商平台中越来越受欢迎。然而,大量用户同时访问秒杀页面会给服务器带来巨大的负载压力,导致系统崩溃或响应时间长。为了解决这个问题,页面静态化和缓存更新成为PHP秒杀系统中常用的优化策略。本文将介绍如何在PHP秒杀系统中应用页面静态化和缓存更新策略,以提高系统的性能和可
-
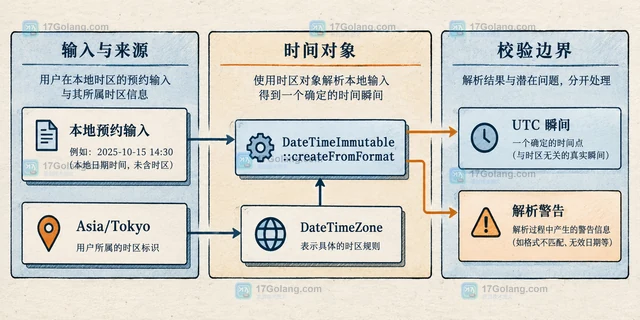
用 DateTimeImmutable 和 IANA 时区处理跨时区预约:解析时明确来源时区,保存统一 UTC,展示时再转换,并说明夏令时不存在和重复时间的处理边界。
-
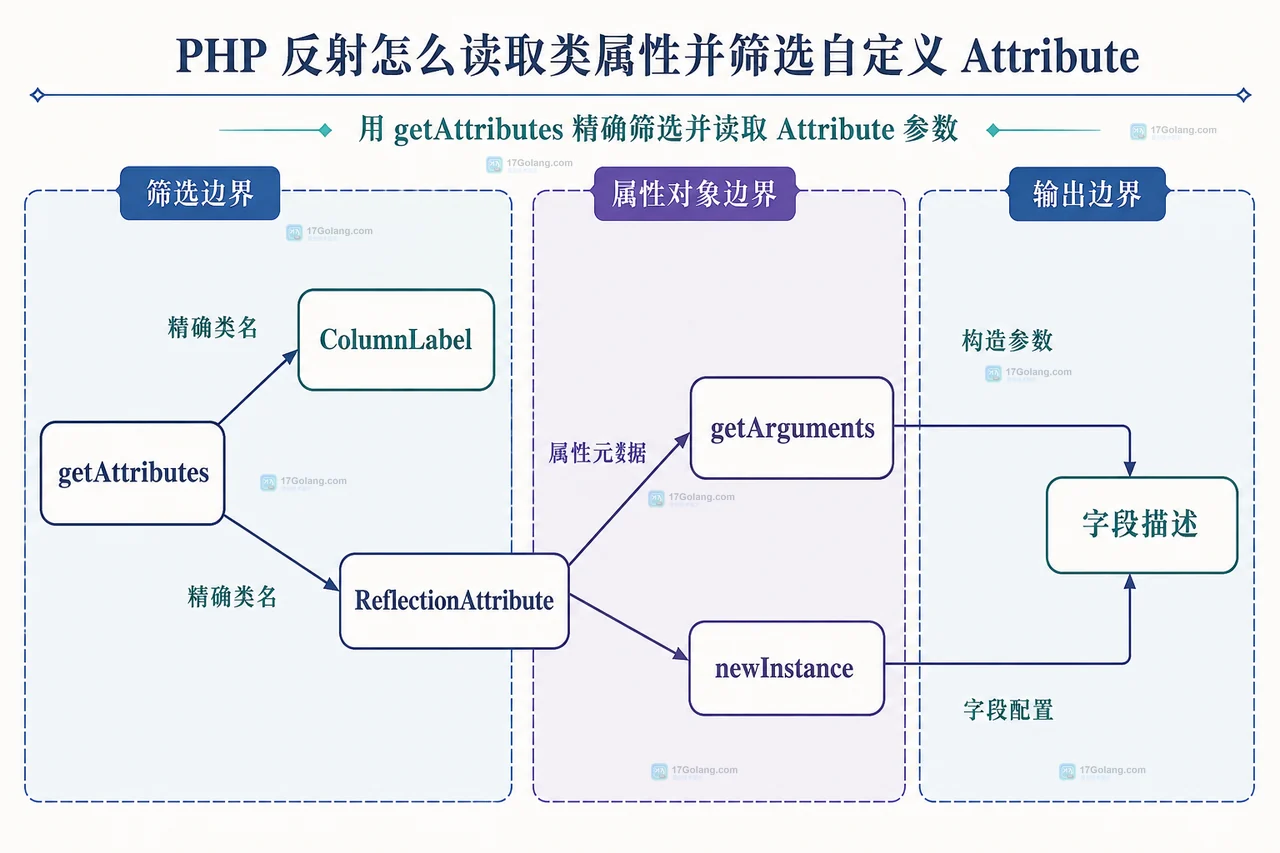
用 PHP 8 的 Attribute::TARGET_PROPERTY 标记字段,再通过 ReflectionClass 和 ReflectionProperty::getAttributes() 精确找到目标属性,最后读取参数或实例化自定义 Attribute。
-
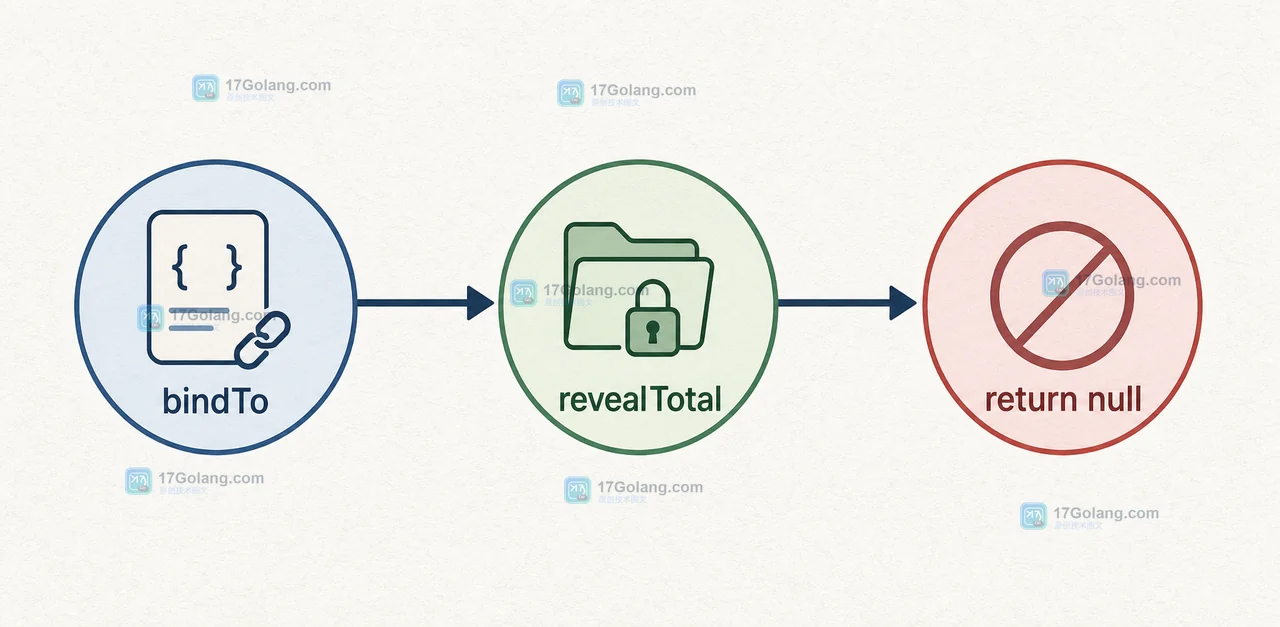
PHP Closure::bindTo 不只是换一个 $this:newThis 决定对象,newScope 决定 private/protected 可见范围。本文用订单快照示例说明作用域切换、返回 null 的边界,以及测试中如何避免越过公开接口。
-
优化PHP执行效率需减少资源消耗与执行时间。1.减少函数调用与循环嵌套,将不变计算移出循环,用内建函数替代自定义逻辑;2.优化数据库操作,使用索引、JOIN、预处理及仅查询必要字段,避免全表扫描;3.启用OPcache缓存字节码,提升脚本解析速度;4.选用合适数组结构,优先索引数组,避免大数组搜索,使用生成器降低内存占用;5.结合Xdebug等工具分析性能瓶颈,精准优化关键路径。
-
搭建高效稳定PHP服务器需选用Nginx+PHP-FPM组合,合理配置进程管理(如pm=dynamic、max_children等),优化php.ini参数(memory_limit、OPcache等),启用缓存与Gzip压缩,强化安全设置并持续监控日志与性能指标。
-
gd_imagecopyresampled裁剪缩放必须先创建目标资源,不能原地操作;需用imagecreatetruecolor创建目标画布,再调用该函数复制指定区域,否则图像损坏或变黑。
-
因Apache默认仅监听一个端口(如80),需手动配置多Listen指令、多个VirtualHost块及对应DocumentRoot,并同步修改httpd.conf、httpd-vhosts.conf和php.ini,否则会导致路由异常、PHP解析失败或MySQL冲突。
-
首先使用PHP的exif_read_data()函数读取图片EXIF中的GPS经纬度数据,再通过dmsToDecimal函数将度分秒格式转换为十进制坐标,最后调用腾讯地图等逆地理编码接口将经纬度解析为具体地址。1.读取EXIF中GPSLatitude和GPSLongitude数组;2.根据GPSLatitudeRef和GPSLongitudeRef判断方向并转换为带符号的十进制度数;3.使用转换后的经纬度请求地图API获取formatted_addresses.recommend推荐地址。需确保php_e
-
本文介绍一种高效、无循环的PHP方法,利用array_diff、array_diff_assoc和array_unique的组合,精准剔除数组中所有重复值(即出现次数≥2的元素),只保留完全唯一的项,并保持原始键名。
-
Laravel启动报“bcmath扩展缺失”是因框架在LoadConfiguration.php中硬性检测bcadd()等函数,用于金额计算、加密盐生成等关键操作;常见原因包括宝塔未启用该扩展、CLI与FPM环境php.ini不一致、或CentOS/AlmaLinux下yum安装未匹配PHP版本。
-
PHP不画图,只输出结构正确、格式干净的JSON供ECharts使用;必须设置header('Content-Type:application/json;charset=utf-8'),确保UTF-8无BOM、字段名准确(如xAxis而非XAxis)、数值非字符串、无多余输出,否则前端报错或白屏。
-
宝塔面板端口可通过五种方法精准找回:一、读取/port.pl配置文件;二、用ss命令检查实际监听端口;三、通过ps命令从进程参数反查;四、执行btdefault命令获取内置信息;五、用curl验证端口响应。
-
直接调用mysqldump最可靠,PHP仅拼参执行;必须用绝对路径和--defaults-extra-file避免密码泄露与路径问题;需检查返回码、记录完整输出、校验文件存在性与大小,三者缺一不可。
-
宝塔面板提示“网站程序存在跨站脚本漏洞”并非代码被篡改的铁证,而是WAF或扫描器匹配到请求中可疑JS特征(如<script>、onerror=等),多数为误报,但需立即拦截真实攻击;WAF开启仍报XSS,主因默认规则对反射型XSS敏感,富文本编辑器、前端日志、Base64编码JS等合法场景易触发rule_id:100002;应查WAF日志定位来源,对/admin/ueditor/等路径加白名单放行,切勿关闭WAF总开关;用bt命令调优:bt15确认安装,bash/www/server/pane
