-
提升LinuxLAMP(Linux,Apache,MySQL,PHP)架构网站性能,需要多方面协同优化,涵盖操作系统、Apache服务器、MySQL数据库、PHP代码、网络及硬件,以及缓存策略等。以下是具体的优化策略:一、操作系统及内核优化保持系统更新:定期更新Linux系统和内核版本,获取最新的性能改进和安全补丁。调整内核参数:修改/etc/sysctl.conf文件,优化TCP连接参数、文件描述符数量等。例如:net.core.rmem_default=262144net.co
-
本文介绍了Linux服务器安装与配置。1.选择CentOS或Ubuntu等发行版;2.使用镜像文件和虚拟机软件安装,配置主机名、网络和root密码;3.配置网络(IP、子网掩码、网关),使用nmcli命令管理网络接口;4.创建多个用户并设置权限,遵循最小权限原则;5.学习使用syslog、journalctl监控系统,使用crontab设置定时任务,并定期更新系统软件包和配置防火墙。通过学习和实践,掌握Linux服务器基础运维。
-
本文介绍如何在Linux系统间安全地使用SCP协议传输文件。SCP(SecureCopyProtocol)基于SSH协议,提供安全可靠的文件传输机制。第一步:生成SSH密钥对首先,在您的本地Linux终端中执行以下命令生成SSH密钥对:ssh-keygen-trsa-b4096-C"your_email@example.com"此命令将生成id_rsa(私钥)和id_rsa.pub(公钥)两个文件。建议设置密钥密码,以增强安全性。第二步:获取公钥使用以下命令查看公钥内容并复制:cat~/.ssh/id_r
-
在CentOS7上创建新用户的步骤如下:登录系统使用管理员账户登录到CentOS7系统。创建新用户执行以下命令创建新用户,其中‘username’为新用户的名称:
-
答案是肯定的,LinuxOverlayFS支持动态调整大小。调整OverlayFS文件系统大小,您可以采用以下方法:方法一:使用resize2fs扩展底层文件系统此方法需要先卸载OverlayFS的可写层(通常是overlay目录),然后使用resize2fs命令扩展底层文件系统,最后重新挂载。请注意替换/dev/sdXY为您的底层文件系统设备名,/path/to/overlay/lower为底层文件系统的挂载点。sudoumount/path/to/overlay/lowersudoresize2fs/
-

在Linux和类Unix系统中,安全复制协议SCP(SecureCopyProtocol)是进行安全文件传输的常用命令行工具。它并非一个独立的加密协议,而是依赖于SSH(SecureShell)协议来保障数据安全。因此,“SCPPEM”并非标准术语,本文将介绍SCP的实际应用案例。SCP应用场景举例:本地到远程服务器文件传输:将本地文件或目录复制到远程服务器。例如,scp/home/user/document.txtuser@remote_server:/home/user/documents将本地文件d
-

如何配置CentOS系统以限制并发连接和防止拒绝服务攻击拒绝服务攻击(DenialofService,DoS)是网络安全中非常常见的一种攻击方式。攻击者通过不断的向目标服务器发送请求,占用大量的系统资源,使得正常用户无法访问。为了防止这种攻击,我们可以在CentOS系统上进行一些配置来限制并发连接数,保障系统的稳定和安全。以下是在CentOS系统上进行配
-

配置Linux系统以支持Web服务器编程Web服务器是一种常见的服务器软件,它用于响应HTTP请求并提供Web内容。在Linux系统上配置Web服务器环境是非常常见的任务,并且可以通过一些简单的步骤来实现。本文将介绍如何配置Linux系统以支持Web服务器编程,并提供一些代码示例。步骤1:安装Apache服务器Apache是一种流行的开源Web服务器软件。要
-
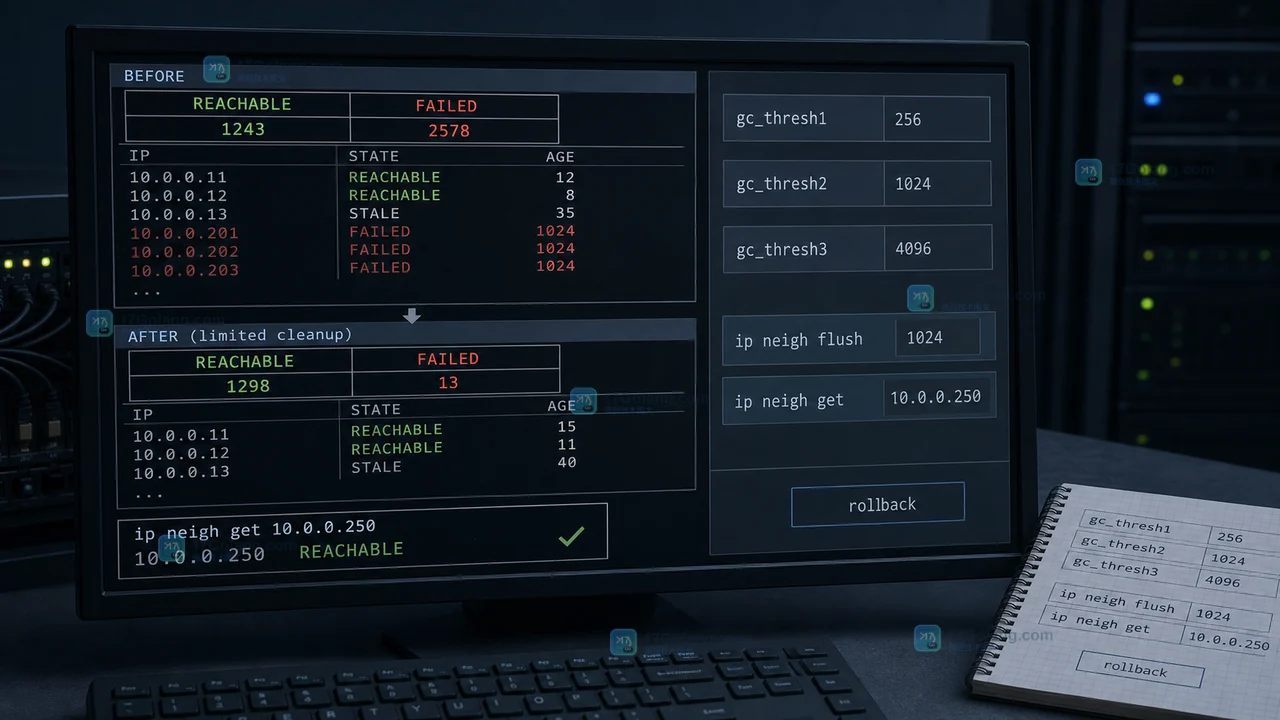
Linux 局域网偶发断连不一定是交换机故障,也可能是内核邻居表达到阈值。本文用 ip neigh、统计文件和 gc_thresh 逐层确认原因,给出临时恢复、持久配置和回滚验收方法。
-
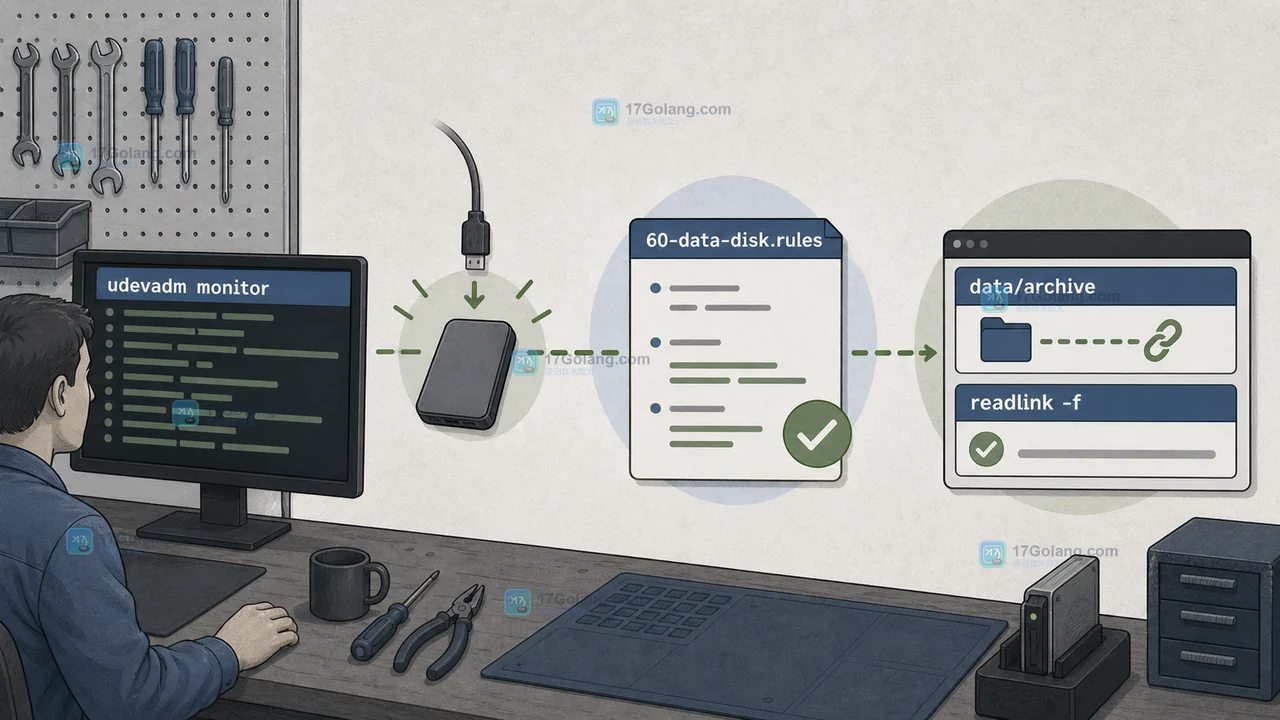
用 udevadm 读取稳定属性,编写按序列号或 WWN 匹配的规则,验证规则优先级、热插拔事件和符号链接结果,避免把 /dev/sdX 当作永久设备名。
-

Linux 服务显示 active (running),应用却仍读取旧环境变量,常见原因不是程序没有重启,而是 EnvironmentFile 路径、变量格式、服务管理器缓存和实际进程环境不一致。本文按现场症状、配置加载、进程核对和回滚顺序拆解一次排查。
-
iptables不支持每秒连接数限制,仅能通过connlimit控制并发连接数;真正限速需用limit、hashlimit模块或firewalldrichrule的limit参数。
-
最有效稳妥方式是直接更换国内镜像源;需先确认系统类型(cat/etc/os-release)和包管理器(whichapt/yum/dnf),再按Ubuntu/Debian改/etc/apt/sources.list或CentOS/RHEL改/etc/yum.repos.d/下.repo文件,严格匹配版本代号,备份原文件后更新缓存并验证无error。
-

rsync是带状态感知的同步引擎,路径末尾斜杠决定同步行为:/src/同步内容,/src同步目录本身;安全操作必加--dry-run和-v;远程默认走SSH;--delete有误删风险,建议用--delete-after或--backup。
-
要持久化Linux内核参数,需将参数写入配置文件并加载,具体步骤为:1.确定参数如net.ipv4.tcp_tw_reuse=1;2.选择/etc/sysctl.conf或/etc/sysctl.d/目录下的独立文件;3.编辑文件添加参数名=值;4.运行sysctl-p或sysctl--system立即加载;5.用sysctl命令验证参数生效。临时修改的参数重启失效是因为它们仅存在于内存中,未保存到磁盘配置文件。常见需调整的参数包括网络(如tcp_tw_reuse、tcp_fin_timeout)、内存(
