-
网络安全的基础知识:保护您的Linux服务器随着互联网的迅猛发展,保护服务器安全成为了一项至关重要的任务。其中,Linux服务器在网络安全中扮演着重要的角色。本文将带您了解一些基础知识和技术,来加强您的Linux服务器的安全防护。使用强密码强密码是保护服务器安全的基本步骤之一。一个强密码应该包括大小写字母、数字和特殊字符,长度不少于8个字符。更好的做法是定期
-
如何利用Systemd和Crontab在Linux系统中实现定时任务日志记录在Linux系统中,定时任务是非常常见的需求之一。为了能够更好地管理和监控定时任务,我们常常需要记录定时任务的执行情况和日志信息。本文将介绍如何利用Systemd和Crontab来实现定时任务的日志记录,并提供具体的代码示例。一、Systemd定时任务日志记录Systemd是目前
-
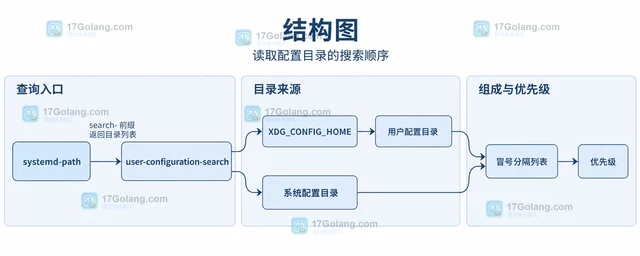
systemd-path 可以查询 systemd 认识的系统路径和用户路径。本文说明怎样读取当前用户配置目录、配置目录搜索顺序,以及环境变量与 user manager 环境不一致时的判断方法。
-
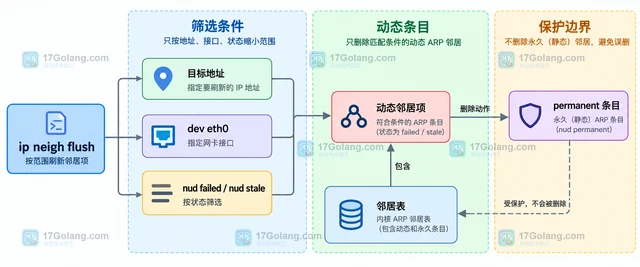
用 ip neigh 读取 IPv4 ARP 邻居表,区分 reachable、stale、incomplete、failed 与 permanent,并按目标地址、网卡和状态收窄刷新范围。
-
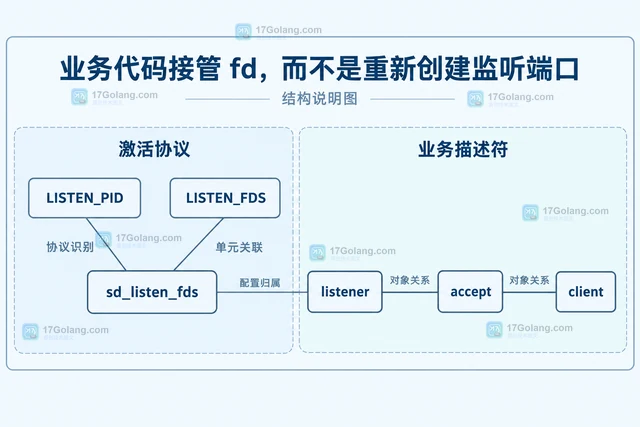
用用户级本机 TCP 小示例解释 systemd socket activation:拆分 .socket 与 .service,读取并识别继承 fd,区分 Accept 模式,并说明启用、排障和停止时的监听生命周期。
-
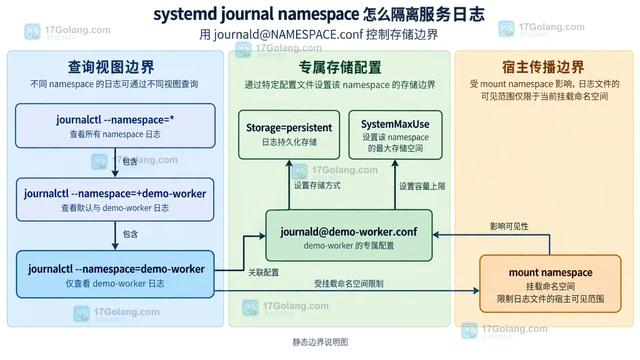
systemd 的 LogNamespace=可以把指定服务的日志送入独立 journal 数据流,再用 journalctl --namespace=单独查询。本文给出 unit 配置、按命名空间查看日志、journald@NAMESPACE.conf 存储设置和 mount namespace 边界。
-
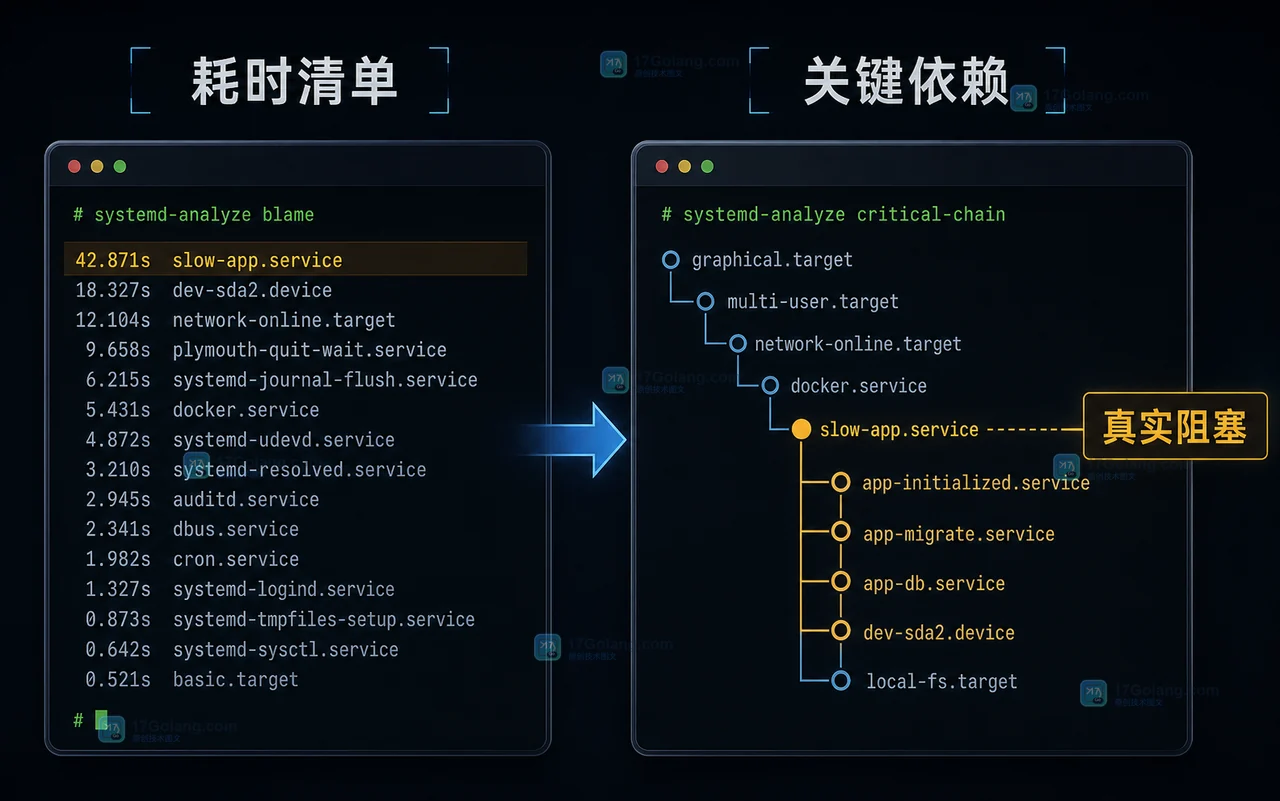
Linux 开机慢时,不要只盯着启动分析工具的耗时排名第一行。本文从总启动时间、并行单元耗时、关键依赖链和网络等待四个角度,给出一套可复查的定位与调整路径。
-
KVM是Linux内核自带的虚拟化模块,本质为启用内核模块、安装管理工具、验证硬件支持三步闭环;任一环节缺失均导致virt-install报错、libvirtd启动失败或kvm-ok提示加速不可用。
-
可使用dmidecode、lshw、/sys/firmware/dmi/tables/、decode-dimms及lsmem/numactl五种方法获取Linux内存条型号、插槽位置与频率等信息:1.dmidcode解析SMBIOS表;2.lshw提供结构化视图;3.直接读取DMI二进制数据;4.decode-dimms读取SPD芯片;5.lsmem与numactl分析NUMA内存分布。
-

答案:终端乱码因字符编码或语言环境错误导致。1、执行locale检查环境变量,若无UTF-8则编辑/etc/default/locale设置LANG为en_US.UTF-8或zh_CN.UTF-8。2、运行sudodpkg-reconfigurelocales选中所需UTF-8语言包并生成。3、在GNOMETerminal偏好设置中将文本编码设为Unicode(UTF-8)。4、SSH连接时确保客户端(如PuTTY)远程字符集为UTF-8。5、用file-i查文件编码,非UTF-8时用iconv转换或vi
-

掌握grep命令的7种技巧可高效分析Linux日志:1.基础匹配查找关键词;2.-i忽略大小写;3.-C/-A/-B显示上下文;4.-v反向过滤;5.-E使用正则表达式;6.-c统计匹配行数;7.结合tail等命令处理大文件。
-

解压tar.gz文件需用tar命令,-z表示gzip解压,-x表示解压,-v显示过程,-f指定文件名,如tar-zxvfdata.tar.gz;解压到指定目录用-C参数,如tar-zxvfdata.tar.gz-C/home/user/documents;查看内容不解压用-t参数,如tar-ztvfdata.tar.gz;注意文件路径正确及权限保留可加--same-permissions。
-

Linux系统更新的方法包括手动更新、自动更新和半自动更新,适用于不同场景。首先了解发行版及其包管理工具(如Ubuntu使用apt,Fedora/CentOS使用dnf);其次更新包索引并选择普通或完全升级软件包;此外可通过配置unattended-upgrades(Ubuntu/Debian)或systemdtimers(Fedora/CentOS)实现自动更新;更新后需重启系统并检查版本确认更新成功;若出现问题可查看日志、回滚、搜索解决方案或寻求帮助;为避免出错应备份数据、测试更新、阅读日志并逐步更新
-

最直接高效的方法是使用tail和grep命令。tail用于查看文件末尾内容并实时追踪更新,如tail-f/var/log/auth.log可实时监控日志;grep用于搜索匹配特定模式的行,如grep"error"/var/log/nginx/error.log可查找错误信息。两者结合使用,如tail-f/var/log/apache2/access.log|grep"404",可实现实时过滤。但需注意tail-f在日志轮转后可能失效,建议结合less+F或使用zgrep处理压缩日志。对于多服务或多主机环境
-
使用mkdir命令可直接创建目录,如mkdirdir创建单层目录,mkdir-p可递归创建多层目录并避免“目录已存在”错误,结合-m可设置权限,xargs可批量创建,其底层调用mkdir()系统调用实现。
