-

ulimit命令能够帮助我们查看与调整用户进程的资源上限。若想了解当前用户的资源限制情况,只需在终端输入ulimit-a即可,此命令会展示所有资源限制的具体参数。以下是部分常见资源限制及其解释:核心转储文件大小(corefilesize):指程序异常终止时生成的核心转储文件的尺寸上限。数据段大小(datasegsize):定义了进程可使用的数据段的最大容量。文件大小(filesize):规定了进程可创建文件的最大长度。最大内存大小(maxmemorysize):限制了进程能占用的内存总量。
-

在Linux系统中查看日志的方法包括:1.常见日志文件路径有/var/log/syslog或/var/log/messages(系统综合日志)、/var/log/auth.log或/var/log/secure(用户登录与权限日志)、/var/log/dmesg(内核环缓冲区信息)、/var/log/boot.log(系统启动日志)、/var/log/kern.log(内核日志)、/var/log/cron(定时任务日志)、Web服务器日志存放在/var/log/httpd/*或/var/log/ngin
-

CMatrix是一个在Linux和Unix系统的命令行终端中展示字符动画效果的程序,它模仿了电影《黑客帝国》中的数字雨效果。CMatrix主要用于视觉效果,展示系统在“忙碌”工作时的一种背景效果。它本身并不提供任何实际的计算或数据处理功能。虽然CMatrix主要用于视觉效果,但它可以与其他命令行工具结合使用,以增强其功能。例如,CMatrix可以与lolcat结合使用,创造出更加有趣的视觉效果。此外,CMatrix支持通过配置文件和插件进行扩展,用户可以根据自己的需求定制不同的矩阵
-

在Node.js中,日志轮转策略是一个重要的方面,它有助于管理日志文件的大小和数量,确保日志系统的可维护性和性能。以下是对Node.js日志轮转策略的探讨:日志轮转策略的重要性避免单个日志文件过大:过大的日志文件可能会影响性能,并且在进行日志分析时可能变得困难。便于管理和分析:轮转策略可以帮助组织日志文件,使得查找特定时间段的日志变得更加容易。资源管理:合理的日志轮转策略可以避免因日志文件
-

在Linux系统中,YUM(YellowdogUpdater,Modified)是一个强大的命令行工具,用于管理RPM软件包。它能自动处理依赖关系,简化软件安装、更新和卸载流程。以下步骤将指导您如何使用YUM安装软件:打开终端:在您的Linux系统中,找到并打开终端应用程序(通常在应用程序菜单中)。验证YUM是否已安装:在终端中输入以下命令,检查YUM是否已安装并显示版本信息:yum--version如果没有安装,请参考您的Linux发行版文档进行安装。更新YUM缓存
-
SecureCRT是一款功能强大的终端仿真软件,支持SSH、Telnet等多种协议,方便用户安全连接远程服务器。本文将介绍如何自定义配置SecureCRT,提升效率和安全性。一、会话配置与管理新建会话:点击“文件”>“新建连接”,输入服务器IP地址、端口号和登录凭据,保存会话配置。会话属性:右键点击会话,选择“属性”,进行以下设置:会话标签:修改会话名称、图标等。日志:启用日志记录,设置日志文件路径。终端:调整字体、颜色方案等。外观:自定义窗口布局和外观
-

高效查找Tomcat日志中的特定信息本文介绍几种在Tomcat日志中快速定位特定信息的方法,助您快速排查问题。方法一:命令行工具首先,找到Tomcat日志文件,通常位于Tomcat安装目录下的logs文件夹中。查看日志:使用cat命令查看日志文件内容,例如:cat/path/to/tomcat/logs/catalina.out。(请将/path/to/tomcat/替换为您的Tomcat安装路径)过滤信息:使用grep命令过滤特定关键词。例如,查找包含"错误"的日志行:gr
-

这里将命令单独记录在/var/log/my_history_command文件中。原因是history命令只能看到本用户下输入的命令,所以其实whoami没什么用,ip显示的也是当前用户登录的ip,如果换个ip登录,history命令显示的ip也会变,所以单纯使用history显示IP是不准确的。因此需要将历史记录输出到文本中,这种方式改完后,/var/log/my_history_command文件中才是真正意义上的所有用户命令历史,并且显示正确的时间、用户和IP地址。——————————————
-

Linux服务器安全:使用命令检查系统漏洞概述:在当今的数字化环境中,服务器安全性是至关重要的。针对已知漏洞进行及时的检测和修复,能够有效地保护服务器免受潜在的攻击威胁。本文将介绍一些常用的命令,可用于在Linux服务器上检查系统漏洞,并提供相关的代码示例。通过正确使用这些命令,您将能够增强服务器的安全性。检查系统更新:在开始进行漏洞检查之前,确保您的系统已
-
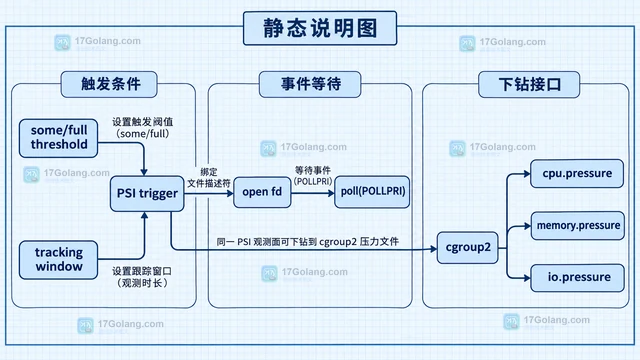
Linux PSI 会把 CPU、内存和 I/O 争用造成的任务等待暴露为 /proc/pressure 下的 some、full、时间窗口和累计停顿。本文从读取接口、判断趋势、捕获尖峰到 cgroup 下钻,给出一套不把指标误当根因的定位方法。
-
vim编辑需先掌握模式切换:启动后为命令模式,按i进入插入模式输入内容,Esc返回命令模式,:wq保存退出;遇权限问题用:w!或:wq!,弃改用:q!。
-
优先通过官方仓库安装MongoDB7.0,避免手动解压导致缺失systemd单元、日志轮转及安全配置;Ubuntu需导入密钥并添加源,RHEL/CentOS用dnf或yum安装;装后检查服务注册、修复dbPath权限、处理SELinux,并配置非root用户有限sudo权限管理服务。
-
free命令是Linux下实时查看内存使用状况的常用工具,支持以KB/MB/GB显示、动态刷新、总量统计及管道过滤等用法,重点关注available列判断可用内存。
-

Redis在Linux中部署失败通常因缺少编译工具、配置未适配或服务未注册;可通过源码编译安装、配置守护进程、systemd/SysV服务注册及连通性测试完成全流程部署。
-
误删文件后应立即停止写入操作,优先尝试使用extundelete恢复ext3/4文件;2.可通过debugfs查找已删除inode并导出数据;3.photorec支持多文件系统深度扫描,适用于复杂恢复场景;4.若文件仍被进程占用,可用lsof定位并从/proc/PID/fd复制句柄内容。
