-
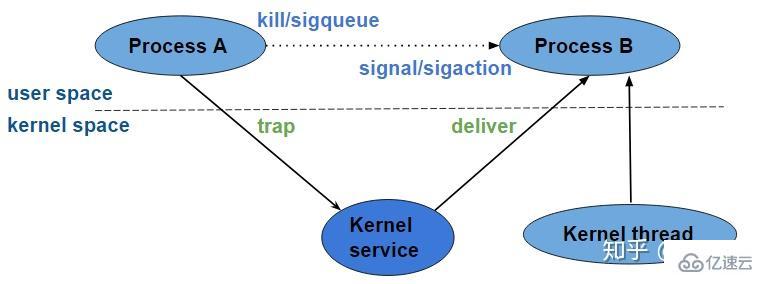
linuxsignal用来通知进程某个特定事件的发生或者是让进程执行某个特定的处理函数;signal即信号,是Unix家族中一个古老的通信机制;信号可以来自终端的键盘字符输入,比如control-C触发的SIGINIT,也可以来自与硬件或软件有关的异常,比如应用程序访问了无效地址触发的SIGSEGV,定时器到期触发的SIGALARM等。linuxsignal用来做什么?Linux中的信号处理机制信号(Signal)是Unix家族中一个古老的通信机制,主要用来通知进程某个特定事件的发生,或者是让进程执行某个
-
如何应对Linux系统中的服务停止和崩溃问题简介:在Linux系统中,服务的停止和崩溃问题经常会给系统管理员带来麻烦。本文将介绍几种常见的应对方法,以帮助管理员快速解决这类问题。一、了解服务的状态和日志1.使用systemctl命令查看服务的运行状态和服务是否已启动。systemctlstatus服务名2.查看服务的日志文件,通常位于/var/l
-
选择哪个Linux系统进行Android开发?随着移动互联网的快速发展,Android操作系统已经成为全球手机市场的主流之一。作为一个开发者,如果你想要进入Android应用开发的领域,就需要选择一个适合的操作系统来进行开发工作。Linux系统作为开源系统,被许多开发者广泛使用。那么在选择哪个Linux系统进行Android开发时,应该考虑哪些因素呢?接下来
-
在现代计算机领域,TCP/IP协议是实现网络通信的基础。Linux作为开放源代码操作系统,已成为许多企业和组织使用的首选操作系统。然而,随着网络应用程序和服务越来越成为业务的关键组成部分,管理员往往需要优化网络性能,以确保快速和可靠的数据传输。本文将介绍如何通过对Linux系统进行TCP/IP性能和网络性能优化来提高Linux系统的网络传输速度。本文将探讨一
-
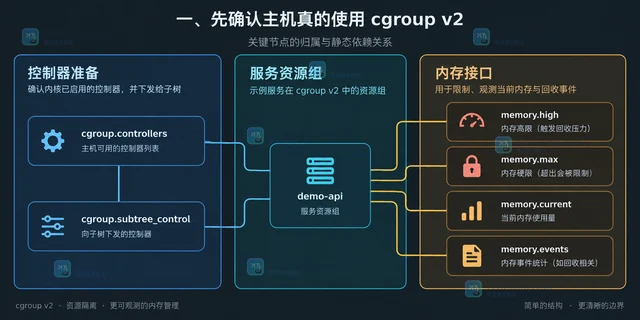
本文用 cgroup v2 的 memory.high、memory.max、memory.current 和 memory.events 建立服务内存边界,说明如何配置、归属进程并区分回收压力与 OOM 风险。
-
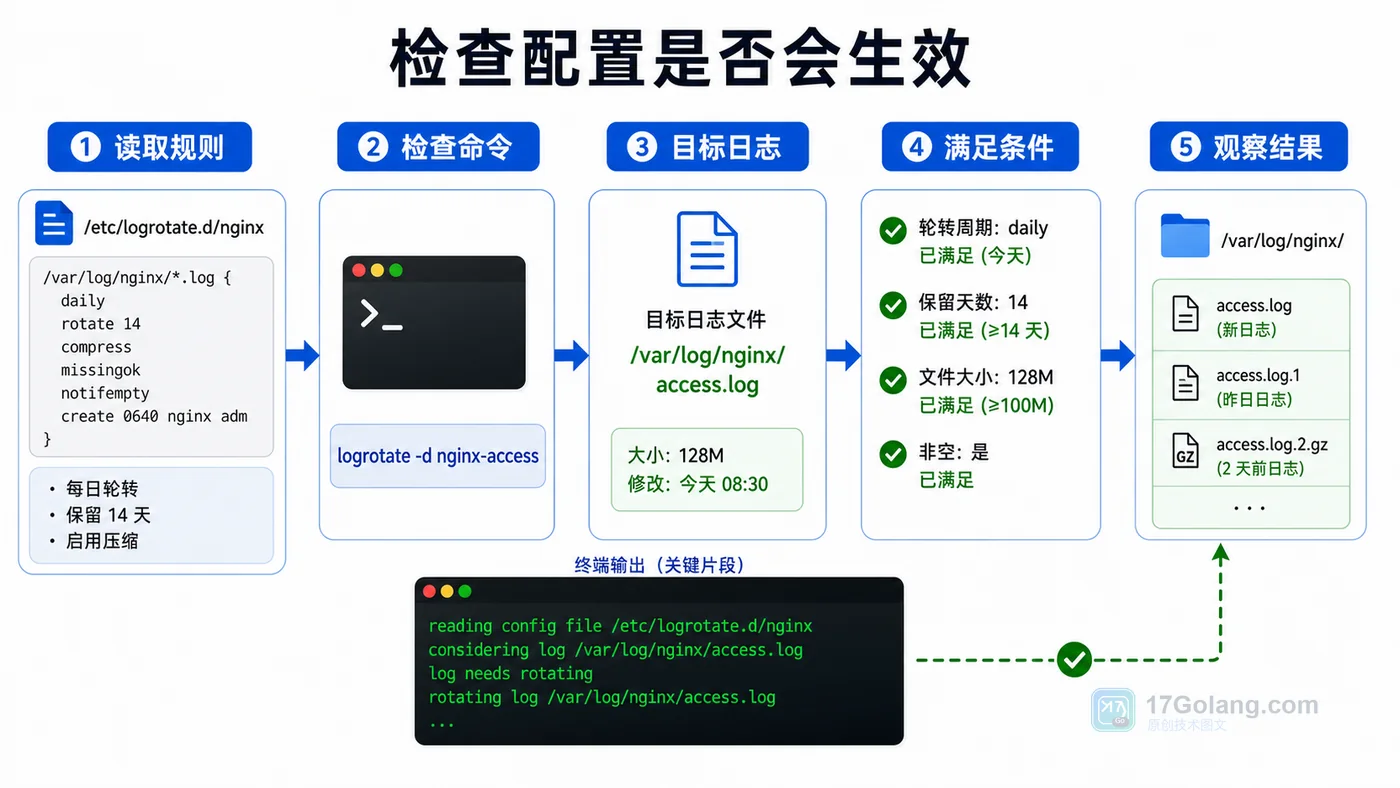
本文用 Nginx 访问日志举例,讲清 Linux logrotate 的配置方法:按天轮转、压缩保留、创建新日志文件,并用调试模式检查规则是否会正确生效。
-
Linux系统日志管理的核心在于理解分类、配置高效收集与轮转机制,并实施严格的安全存储方案。1.日志主要分为系统日志、认证日志、内核日志、引导日志和应用日志,分别记录系统运行状态、用户认证行为、硬件驱动信息、启动过程及应用程序活动。2.logrotate通过rotate、daily/weekly/monthly/yearly、size、compress等指令实现日志文件的定期轮换、压缩及清理,确保磁盘空间合理使用并便于检索。3.保障日志安全的关键措施包括:设置严格的文件权限、利用chattr增强日志不可篡
-
使用rename命令可高效批量重命名文件,支持正则表达式替换,如修改扩展名或大小写转换;02.通过for循环结合变量替换实现添加前缀、替换空格等操作;03.利用find与-exec组合递归处理子目录文件;04.安装mmv工具后可用通配符进行模式匹配重命名,适用于规律命名的文件集。
-
需用df查整体磁盘使用,du分析目录占用,find定位大文件,快照对比监控变化,并排查隐藏文件及未释放的已删文件。
-
最小权限原则是防止Linux权限滥用的核心策略,具体包括:1.坚持最小权限原则,每个用户和服务仅分配必需的最低权限;2.强化认证机制,如禁用弱密码、使用SSH密钥和多因素认证;3.精细管理用户和组,及时清理无用账户;4.严格控制文件和目录权限,谨慎使用特殊权限位;5.限制sudo权限,禁止无密码提权;6.引入SELinux或AppArmor等强制访问控制机制;7.利用LinuxCapabilities细化特权,避免直接赋予root权限;8.结合容器化技术隔离应用环境;9.通过auditd和日志系统监控并响
-
apt命令是Ubuntu系统中用于管理软件包的核心工具,整合了apt-get和apt-cache功能,支持安装、更新、升级、卸载及依赖处理。常用命令包括:sudoaptupdate(更新软件包列表)、sudoaptupgrade(升级已安装软件)、sudoaptinstall(安装软件)、sudoaptremove/purge(卸载软件,后者删除配置文件)、aptsearch/show(搜索和查看软件信息)、aptlist--upgradable(查看可升级包)、sudoaptautoremove/cle
-
cat命令是Linux中合并文件最常用工具,基本语法为catfile1file2>merged.txt,可将多个文件内容按顺序合并到新文件,使用>>可追加内容避免覆盖。需注意文件顺序、末尾换行符、权限及大文件性能问题。此外,paste适用于按列合并,awk和sed支持复杂文本处理,find结合xargs适合处理大量或分散的文件。
-
在Linux环境下防御网络钓鱼攻击需多层面措施。1.提高用户安全意识,定期培训识别钓鱼手段;2.配置SPF、DKIM、DMARC增强邮件安全;3.启用HTTPS并更新Web服务器;4.部署IDS/IPS如Snort或Suricata检测恶意流量;5.使用安全浏览器插件;6.分析系统日志识别异常行为;7.合理配置防火墙限制连接;8.部署蜜罐收集攻击信息;9.定期进行安全扫描修复漏洞。
-
快照技术通过提供一致性视图、提升恢复效率和缩短RTO,解决了传统备份在数据一致性、性能影响和恢复速度上的不足。1.快照利用写时复制机制,在系统运行时创建瞬时一致性备份,避免数据损坏风险;2.创建过程几乎不占用I/O资源,不影响生产性能,且支持快速回滚;3.快照可作为异地备份的数据源,保障业务连续性,降低RPO和RTO;4.支持测试验证,确保灾难发生前备份有效性,从而构建高效可靠的灾难恢复体系。
-
Linux系统更新的核心是通过包管理器保持系统和软件最新,以确保安全、稳定和高效运行。主流发行版如Debian/Ubuntu使用apt,RedHat/CentOS使用yum或dnf。更新流程包括:1.同步软件源列表(sudoaptupdate或sudoyumcheck-update);2.升级软件包(sudoaptupgrade或sudoyumupdate);3.处理依赖关系(sudoaptfull-upgrade或sudodnfautoremove);4.清理无用依赖和缓存(sudoaptautorem
