-
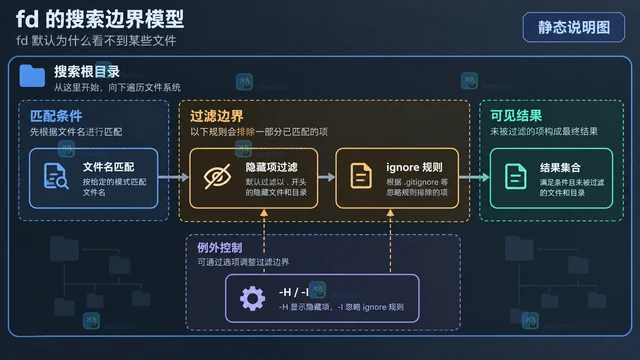
fd 默认同时跳过隐藏文件和 ignore 规则匹配的路径。本文区分 -H、-I、-HI 与 -u 的作用,并说明 .fdignore、-E、文件名匹配和完整路径匹配之间的关系。
-
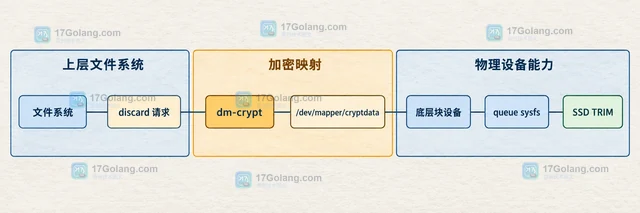
dm-crypt 默认不会把 discard 请求传到下层设备。本文从设备链、queue sysfs 指标和 cryptsetup 配置三方面说明如何判断 SSD TRIM 是否可用,并比较周期性 fstrim 与 --allow-discards 的性能和安全边界。
-
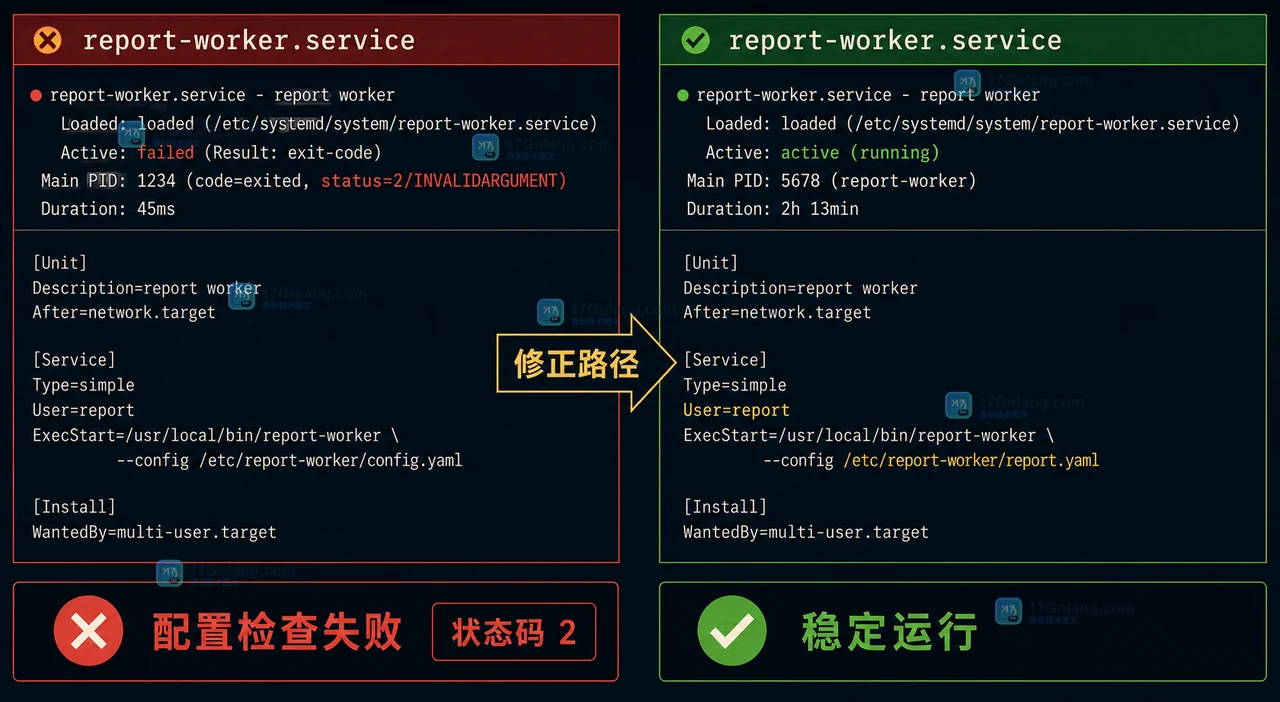
Linux 服务由服务管理器拉起后立刻退出时,沿着 unit 配置、启动命令、Type 语义和退出状态码逐层排查,区分配置错误、前台进程退出与服务类型不匹配。
-
Nginx配置CORS必须为所有add_header指令添加always参数,否则OPTIONS预检响应缺失CORS头导致跨域失败;应避免if+proxy_pass混用,改用两个有序location分别处理预检和转发;Credentials为true时Access-Control-Allow-Origin不可为*,需动态匹配可信域名;proxy_set_header仅影响后端请求,add_headeralways才控制浏览器响应头。
-
Nginx防盗链首选valid_referers配合$invalid_referer与return403,因其原生支持、开箱即用;但仅防无意盗链,无法抵御Referer伪造,适用于静态资源基础防护。
-
Linux系统安装软件包的核心方法是使用包管理工具,主流发行版分为两类:基于Debian的系统(如Ubuntu)使用APT和DPKG,基于RedHat的系统(如CentOS)使用YUM、DNF和RPM。1.安装前需更新软件包列表:Debian/Ubuntu用sudoaptupdate,RedHat/CentOS用sudoyumcheck-update或sudodnfcheck-update;2.安装软件包使用sudoaptinstall、sudoyuminstall或sudodnfinstall;3.卸载
-
搭建Web服务器的核心是将服务器转变为响应网络请求、提供网页内容的平台。1.选择合适的Linux发行版如UbuntuServer;2.更新系统并安装Nginx;3.配置防火墙允许HTTP和HTTPS流量;4.创建网站配置文件并设置根目录;5.启用站点并测试配置;6.重启Nginx服务访问测试页面。Nginx因其高性能、低资源消耗和易维护性成为优选。部署时需警惕安全陷阱,如不当的防火墙配置、默认密码未修改、文件权限过大及缺乏SSL/TLS加密。此外,SSH、数据库、DNS、文件传输和监控服务也是Linux部
-

首先应使用包管理器自带修复功能解决依赖问题。对于apt,运行sudoapt--fix-brokeninstall修复损坏依赖,配合update、autoremove等命令清理和更新;对于yum,使用yumcleanall重建缓存,结合package-cleanup--problems检查异常,并推荐升级至dnf以获得更好依赖解析。避免直接使用rpm安装,保持官方源和定期更新可有效预防问题,操作前建议备份系统。
-
1、Desktop用于存放桌面文件;2、Documents存储文档;3、Downloads保存下载文件;4、Music管理音频;5、Pictures存放图片;6、Videos存储视频;7、Templates存放文件模板;8、Public用于共享文件;9、.config保存应用配置,遵循XDG规范。
-
首先通过psaux或pkill查找卡死进程的PID,再用kill[PID]发送SIGTERM信号终止;若无效则使用kill-9[PID]强制结束,或通过pkill-9[进程名]批量杀死;也可安装htop工具可视化管理,选中进程后按F9选择SIGKILL信号终止。
-
最常用方法是使用wc-l文件名统计行数,如wc-lexample.txt输出100example.txt表示该文件有100行;可通过wc-lexample.txt|awk'{print$1}'或cut命令仅提取行数;wc-w统计字数,wc-m统计字符数,wc默认同时显示行数、字数和字符数;可批量统计多个文件行数并显示总计;结合find与wc可统计目录下所有.txt文件总行数;用grep-v'^$'过滤空行后统计可忽略空行;处理大文件时awk'END{printNR}'或sed-n'$='更高效,超大文件可
-
仅凭top无法全面诊断系统负载,因为它仅显示CPU和内存概览,却难以揭示I/O等待、内存交换等深层瓶颈。例如,当CPU空闲但负载高时,top无法说明是磁盘I/O或内存交换导致的问题。1.vmstat可洞察系统底层状态,关注wa(I/O等待)、si/so(内存交换)及bi/bo(磁盘读写),帮助判断I/O或内存瓶颈;2.iotop则用于精确定位引发大量磁盘I/O的进程,如数据库、日志服务或备份任务异常,从而有效解决“谁在占用磁盘”的问题。
-
Linux用户与组管理的核心命令包括useradd、passwd、userdel、groupadd、groupdel、usermod、chown、chgrp、chmod,以及高级工具setfacl和getfacl。首先,使用useradd创建用户并结合-m、-s、-g、-G参数指定家目录、shell、主组和附加组;接着用passwd设置密码;通过usermod修改用户属性,如添加组或更改家目录;userdel删除用户及其家目录;groupadd和groupdel用于创建和删除组。其次,文件权限通过chmo
-
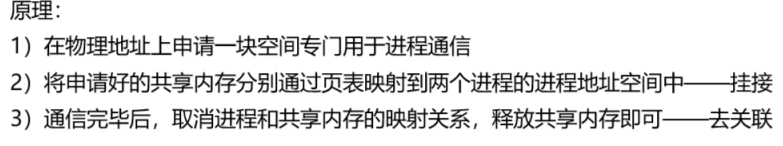
前言早在设计Unix时,系统开发者就发现了一个悖论:在某些情况下,系统中的进程既要满足互相隔离又要彼此协同合作。由此衍生出了SystemVIPC等通信方式,在保持进程独立性的前提下,通过内核中介、权限控制和同步机制实现安全通信。SystemVIPC通信机制主要包括:消息队列/信号量/共享内存三种通信方式,本文主要讨论共享内存的概念原理以及使用方式。一、共享内存是什么?先来看看共享内存的概念:在对共享内存的概念有了一定了解后,再来理解共享内存的原理。共享内存实现原理在不破坏进程独立性的前提下让两
-
在Linux操作系统中,日志的管理工作对于保障系统运行的稳定性与安全性至关重要。良好的日志管理体系能够帮助运维人员迅速排查故障、掌握系统运行状况,并执行安全审计任务。以下是一些推荐的日志管理最佳做法:日志文件轮换采用logrotate工具:定期对日志进行轮换处理,防止单个日志文件体积过大。根据实际情况设定轮换规则,例如依据文件大小、时间周期或保留的日志数量来进行切换。设置合适的日志级别按照实际需求配置适当的日志输出等级,如DEBUG、INFO、WARNING、ERROR及CRITICAL等,既能避免冗余信
