-
在Linux系统中,卸载已挂载的文件系统需要使用umount命令。以下步骤将指导您安全地卸载挂载点:打开终端:启动您的Linux终端应用程序。确定挂载点:使用mount或df-h命令查看当前挂载的文件系统和对应的挂载点。df-h命令会以更易读的格式显示磁盘空间使用情况。例如:mount或df-h输出类似:FilesystemSizeUsedAvailUse%Mountedonudev3.9G03.9
-
本文介绍如何在Linux系统下使用Git管理Laravel项目的代码版本。Git是常用的版本控制系统,能有效追踪代码变更,方便团队协作和项目管理。步骤一:安装Git大多数Linux发行版预装了Git。若未安装,请根据你的系统使用以下命令安装:Ubuntu/Debian系统:sudoapt-getupdatesudoapt-getinstallgitCentOS/RHEL系统:sudoyuminstallgit步骤二:初始化Git仓库进入你的Laravel项目根目录,执行
-
Linux系统中的crontab工具用于调度定期执行的任务。以下步骤将指导您如何在crontab中添加新的任务:打开终端:通过终端或命令行界面访问您的Linux系统。编辑crontab文件:输入命令crontab-e并按下回车键。这将打开一个文本编辑器,用于编辑或创建您的crontab文件。添加新任务:在编辑器中,每行代表一个任务,并遵循特定的格式:*****command-to-be-executed└─┬─┘└─┬─┘└─┬─┘└─┬─┘└─┬─┘
-
Linux系统中并没有直接删除日历日期的命令。cal命令是一个显示日历的工具,它本身并不具备修改或删除日历日期的功能。日历信息通常存储在不同的应用程序或文件中,例如gcalcli(用于GoogleCalendar)或其他日历程序。要删除日历上的日期,需要根据您使用的日历应用程序或系统来操作。例如,如果您使用的是图形化的日历程序,则通常可以通过界面直接删除事件或约会。提供的代码片段cal-d"月日年"并不能删除日历日期,它只是从cal命令的输出中排除指定的日期。日历本身不受影响。如果您能提供您使用的具体日历
-
现代操作系统中,文件系统是一个非常重要且基础的组成部分。在Linux系统中,每个文件都具有独特的文件类型,而这些文件类型通常会被表示为不同的颜色。本文将深入探讨Linux文件类型色彩的隐含信息,带领读者一起解读这些神秘的色彩背后隐藏着怎样的奥秘。首先,我们来了解一下Linux中常见的文件类型及其对应的颜色:普通文件:一般文本文件、二进制文件等,通常显示为白色
-
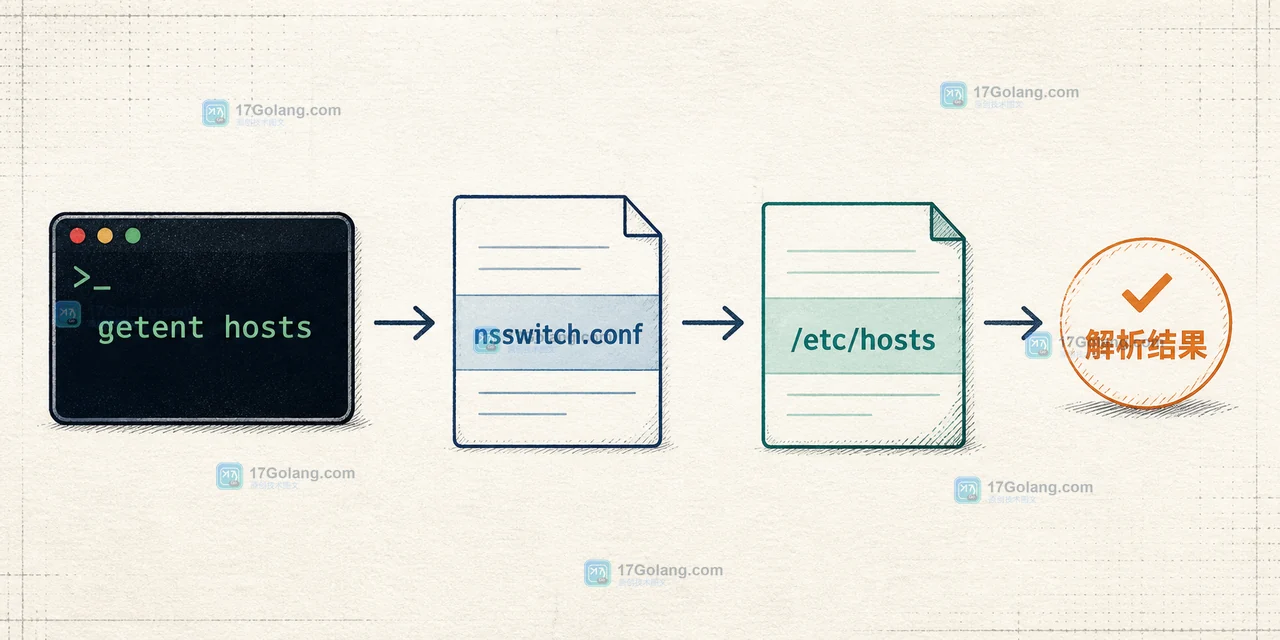
Linux 上域名解析失败时,getent hosts 能沿着系统的 NSS 链路复现真实结果。本文从 /etc/nsswitch.conf 和 /etc/hosts 入手,配合 resolv.conf 的 timeout、attempts 参数,区分本机映射、DNS 响应和超时重试。
-
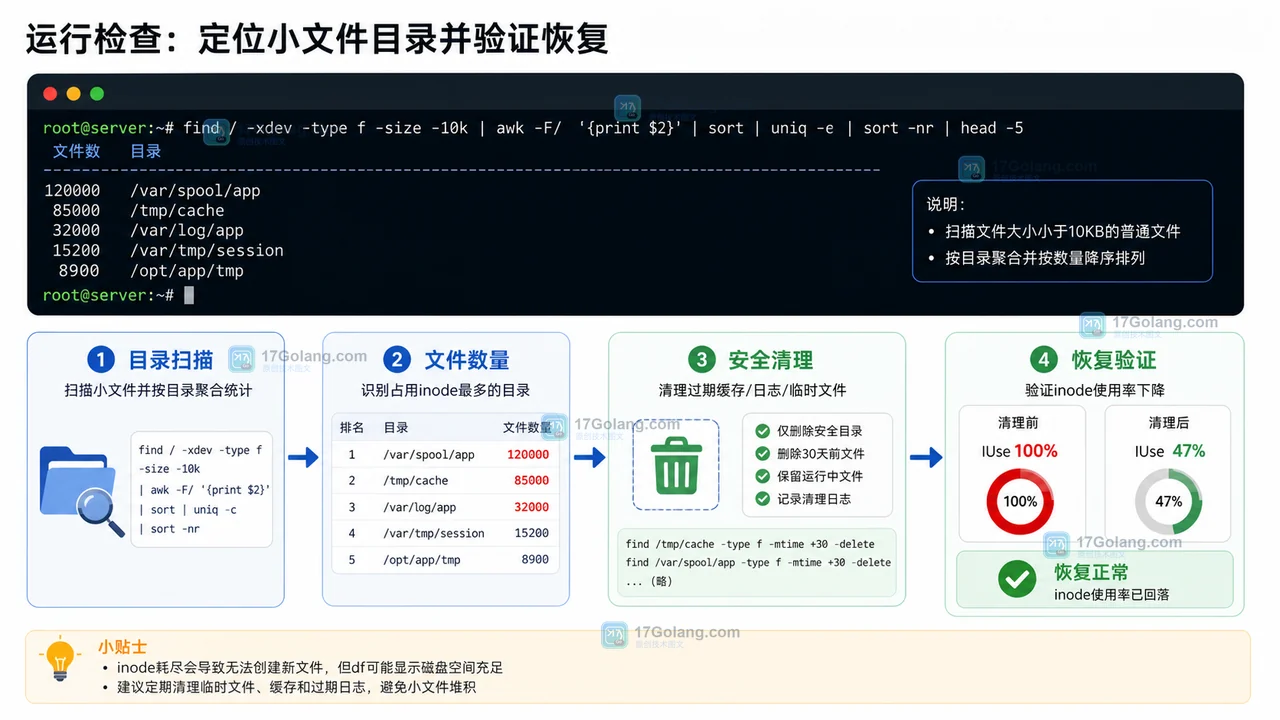
用一个可复现的小实验讲清 Linux inode 用满的现象、df -i 检查、目录文件数定位、安全清理和恢复验证,避免只看 df -h 误判磁盘问题。
-
ifconfig在现代Linux中默认不可用,因其所属的net-tools已被iproute2取代;临时配置IP应使用ipaddradd等命令,永久配置需按发行版修改对应网络配置文件。
-
ethtool是查看和配置网卡物理层状态的核心工具,可查速率、双工、链路检测、驱动固件版本等;支持强制设置协商参数、读寄存器、软复位PHY、查看卸载特性及统计计数器,但需注意兼容性与持久化问题。
-
推荐从官网下载二进制包安装CMake,因其版本新、免编译、不污染系统;Ubuntu/Debian用apt安装版本过旧(如22.04仅3.22),无法支持3.27+新语法;CentOS/RHEL需启用EPEL或同样采用官网包。
-

要禁用系统服务,首先使用sudosystemctldisable服务名称.service停止自动启动,如禁用蓝牙服务;若需立即终止运行则先执行sudosystemctlstop;为彻底阻止启动可使用sudosystemctlmask进行屏蔽;还可通过编辑服务单元文件添加ExecStartPre=/bin/false实现条件性禁用,并重载配置。
-

首先安装Apache或Nginx服务器,然后配置防火墙开放80/443端口,接着部署PHP环境并安装MySQL数据库,最后通过浏览器验证Web服务是否正常运行。
-

Ansible被广泛用于Linux自动化运维,原因包括:1.无代理架构,无需安装客户端,依赖SSH通信;2.使用YAML编写的Playbook实现声明式、幂等性配置管理;3.模块丰富且社区活跃,支持各类运维任务;4.安全性高,复用现有SSH认证机制;5.通过角色(Roles)、变量、Handlers等核心实践提升脚本可维护性;6.应对环境差异、敏感信息管理、网络权限、调试排查及大规模部署等挑战有成熟策略。
-

Docker容器管理可通过常用命令实现。1.查看运行中容器用dockerps,查看所有容器加参数-a;2.启动容器用dockerstart,停止用dockerstop,重启用dockerrestart;3.进入容器调试用dockerexec-it/bin/bash或sh;4.删除容器用dockerrm,删除镜像用dockerrmi,注意删除前需确认无依赖容器存在。掌握这些命令可满足日常操作需求。
-

容器安全管理核心在于构建多层次防御体系,从镜像构建、运行时隔离、宿主机加固、网络策略到持续监控形成整体防护。1.确保Docker镜像安全需选择最小基础镜像、进行漏洞扫描、采用多阶段构建、使用数字签名验证;2.运行时应以非root用户运行容器、限制capabilities、配置seccomp与MAC策略、设置只读文件系统;3.网络安全方面实施网络隔离、最小权限配置、加密内部通信;4.数据持久化方面合理选用卷管理、控制权限、使用Secrets机制或外部工具管理敏感信息。
