-

SELinux是一种强制访问控制(MAC)安全机制,用于保护Linux操作系统和应用程序免受恶意攻击以及未经授权的访问。本文将深入探讨SELinux的作用、原理,并提供具体代码示例,帮助读者更好地理解和应用这一安全工具。1.SELinux的作用SELinux是一种在内核级别实施的安全机制,其目的是强化Linux系统的安全性,提供更细粒度的访问控制。相较于传
-

在Linux上使用VisualStudioCode进行前端开发的推荐配置引言:随着前端开发的迅速发展,越来越多的开发者选用VisualStudioCode(简称VSCode)作为主要的代码编辑器。VSCode是一款免费开源的轻量级编辑器,支持丰富的扩展插件,可以满足前端开发的各种需求。本文将给出在Linux上使用VSCode进行前端开发的推荐配
-
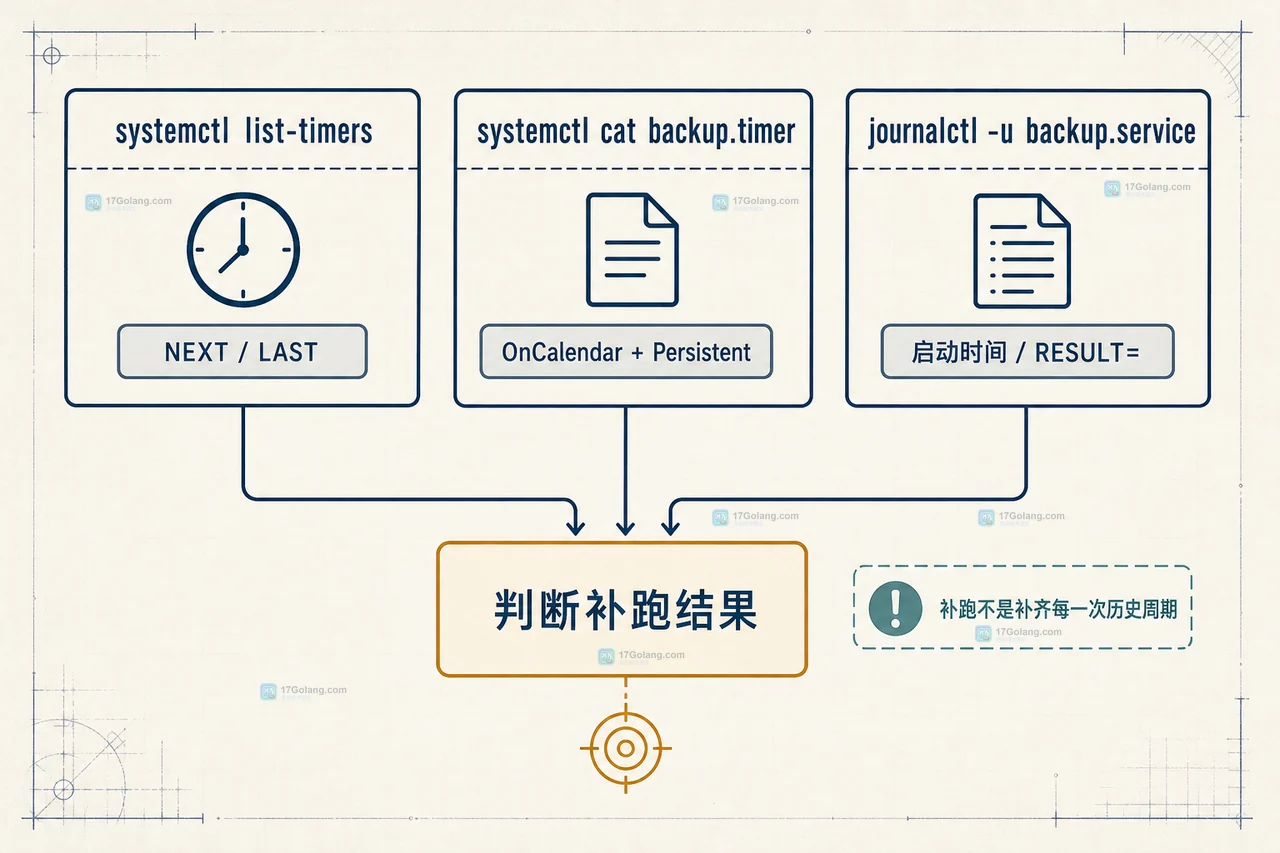
Linux 使用 systemd.timer 安排日历任务时,可通过 Persistent=true 记录最后触发时间,在关机错过执行后于开机激活定时器时补跑一次。本文用 oneshot 服务、OnCalendar 配置和 journalctl 检查说明补跑边界。
-
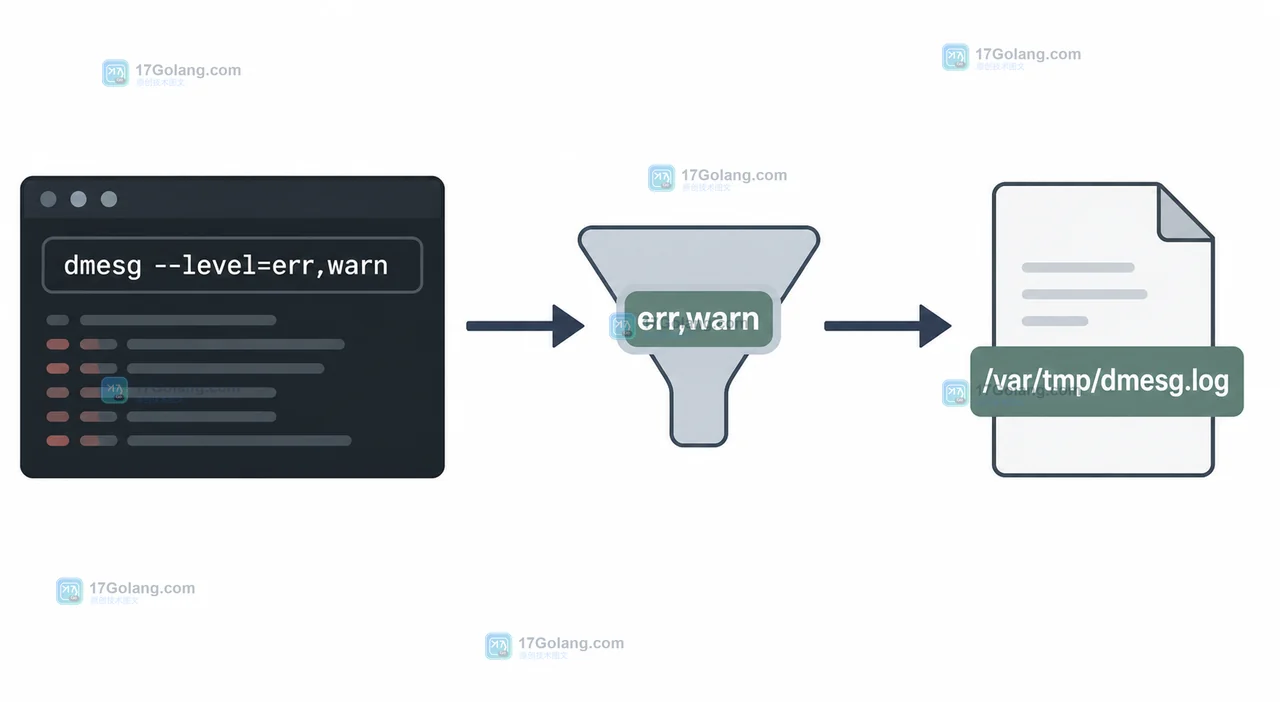
dmesg 看不到完整内核日志时,不要先怀疑内核没有输出。本文从日志级别、内核环形缓冲区和 journald 转发三条路径排查,并给出现场保留与复核方法。
-
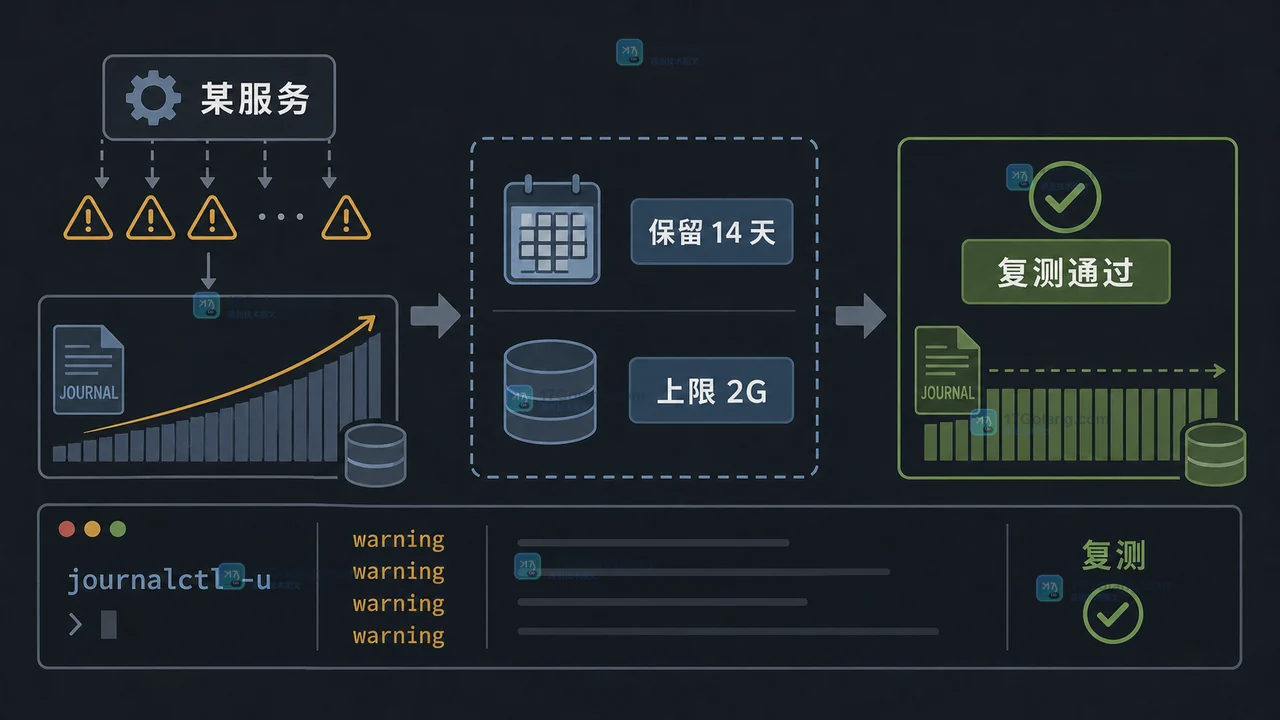
Linux 主机磁盘告警不一定来自应用数据,journal 日志也可能持续增长。本文用 journalctl 核对实际占用,区分临时清理和长期保留策略,并给出清理后的复测方法。
-
traceroute并非网络路径的准确快照,其结果受TTL、防火墙、负载均衡等影响显著;常见*号源于中间设备丢弃ICMP/UDP响应,并非断网,应通过-n、-I、-T等选项适配网络策略并结合curl等工具综合诊断。
-
最稳妥方式是用yumremove卸载OpenJDK;java-version不可靠,应优先执行yumlistinstalled|grepjava和rpm-qa|grep-E'java|openjdk|gcj'查全已装Java包;直接rm-rf/usr/lib/jvm会破坏alternatives配置并引发yum异常。
-
可采用APT或YUM/DNF仓库方式安装Telegraf与Grafana:APT适用于Debian/Ubuntu,需添加InfluxData和Grafana官方源并启用服务;YUM/DNF适用于CentOS/RHEL/Fedora,通过RPM包管理自动处理依赖与systemd配置。
-
根本原因是系统PATH未包含go/bin目录,需将/usr/local/go/bin加入PATH并source配置文件;GOROOT和GOBIN通常无需手动设置;GOPROXY应设为清华镜像并保留direct回退;checksummismatch优先清理modcache和go.sum。
-
Linux网络绑定常用模式有balance-rr(mode=0)、active-backup(mode=1)、802.3ad(mode=4);选择应基于带宽需求与高可用性要求。1.balance-rr适用于需带宽叠加且交换机支持链路聚合的场景,但可能引发数据包乱序;2.active-backup适合仅需高可用性的环境,主备切换无感知,配置简单;3.802.3ad适用于需同时实现负载均衡与冗余的环境,但依赖交换机支持LACP协议。配置时优先考虑系统稳定性与网络基础设施能力,若仅为防止单点故障,推荐使用act
-
首先检查音频输出设备是否正确,确认未误切至HDMI或蓝牙设备;接着重启PulseAudio服务,使用pulseaudio--kill与--start命令恢复进程;若无效则重装alsa-base和pulseaudio软件包;再检查snd_hda_intel内核模块是否加载,必要时手动加载并加入开机启动;最后通过alsamixer工具取消静音并调整PCM、Speaker等通道音量。
-

使用passwd命令锁定用户密码可禁用登录,-l参数锁定,-u参数解锁;2.通过usermod-s设置/sbin/nologin禁止Shell登录,恢复时改回/bin/bash;3.用usermod-e设过期日期禁用账户,清空过期时间可恢复;4.passwd-S查看状态,LK表示已锁定。
-
答案:在Linux中可通过crontab设置定时任务实现分钟级调度,本文以Ubuntu22.04为例介绍其语法结构、特殊符号用法、编辑管理命令、实用案例及环境变量处理方法。
-

Linux网络延迟高的原因多样,需系统性诊断。1.初步检查使用ping、traceroute/mtr测试连通性、延迟及丢包;2.通过ipa、netstat-s确认接口配置及协议统计;3.利用top/htop、vmstat、iostat评估CPU、内存、磁盘负载;4.用ethtool检查网卡速率、双工模式及错误计数;5.分析iptables、路由表、DNS解析是否异常;6.通过tcpdump/wireshark抓包深入排查协议交互问题;7.优化内核参数如TCP缓冲区、拥塞算法、TIME_WAIT处理等。物理
-
Ansible被广泛用于Linux自动化运维,原因包括:1.无代理架构,无需安装客户端,依赖SSH通信;2.使用YAML编写的Playbook实现声明式、幂等性配置管理;3.模块丰富且社区活跃,支持各类运维任务;4.安全性高,复用现有SSH认证机制;5.通过角色(Roles)、变量、Handlers等核心实践提升脚本可维护性;6.应对环境差异、敏感信息管理、网络权限、调试排查及大规模部署等挑战有成熟策略。
