-

系统启动过程的5个阶段:1、内核引导阶段;当计算机打开电源后,首先是BIOS开机自检,按照BIOS中设置的启动设备(通常是硬盘)来启动。2、运行init阶段;init进程是系统所有进程的起点,没有这个进程,系统中任何进程都不会启动。3、系统初始化阶段;调用rc完成一些系统初始化的工作。4、建立终端阶段。5、用户登录系统。Linux系统启动过程Linux系统的启动过程并不是大家想象中的那么复杂,其过程可以分为5个阶段:(1)内核的引导。(2)运行init。(3)系统初始化。(4)建立终端。(5)用户登录系统
-

标题:Linux归档功能解析与实践指南Linux作为一种广泛应用的操作系统,提供了丰富的功能和工具,其中归档功能是其中一项非常重要的功能之一。本文将介绍Linux系统中的归档功能,并结合具体的代码示例,为读者提供一个归档功能的解析与实践指南。一、归档功能概述在Linux系统中,归档功能主要是通过压缩和解压缩文件或者目录来达到节省空间、方便传输和备份数据的目的
-

安全存储:保护您的Linux服务器上的敏感数据概述:在当今数字化时代,数据是企业无价的资产之一。保护敏感数据对于维护企业声誉和遵守法规至关重要。本文将介绍如何在Linux服务器上安全存储敏感数据,以保护数据的机密性和完整性。背景:在Linux服务器上,敏感数据通常以文件的形式存储,例如用户凭证、数据库密码、API密钥等。这些数据被用于身份验证、数据加密和访问
-

Linux 机器重启后服务迟迟不能用,先别盯着单个进程猜原因。本文用关键依赖链命令拆出启动耗时和真正的等待点,再结合服务状态与 journalctl 验证是服务本身慢、依赖未就绪,还是启动顺序配置造成的延迟。
-
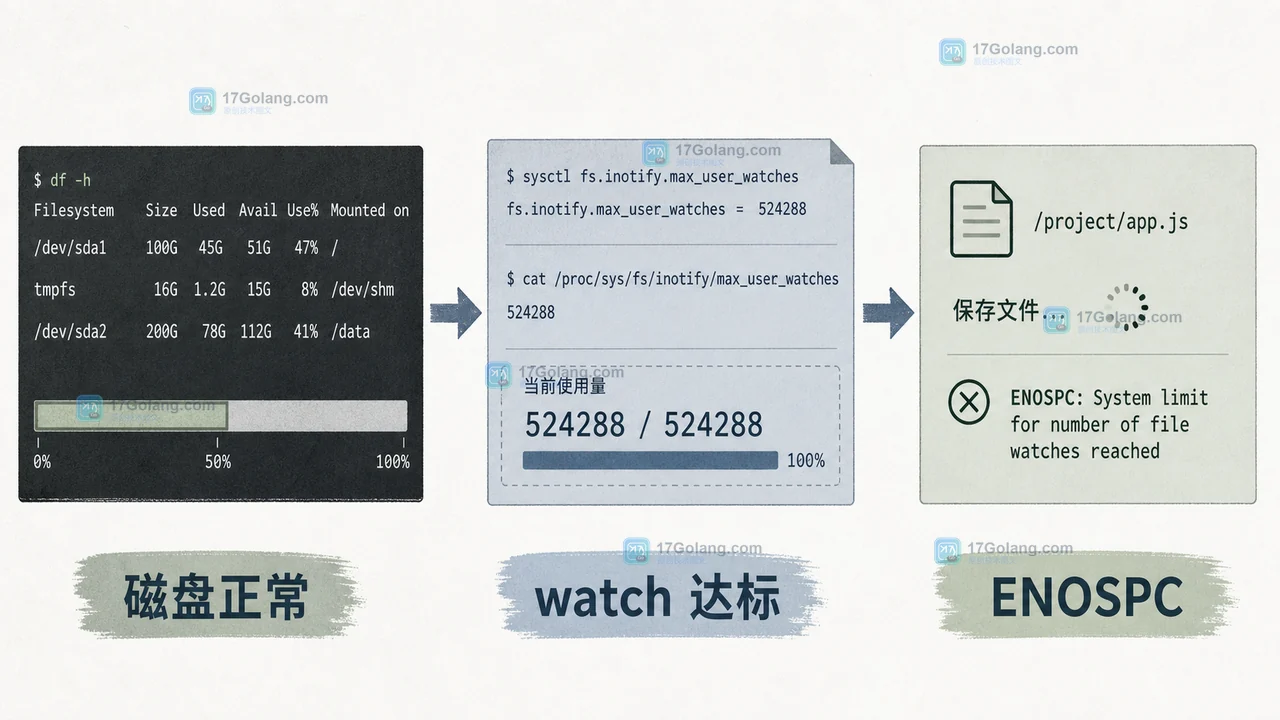
前端开发服务器、文件同步工具突然报 ENOSPC,未必是磁盘满了。本文用 inotify 的三个内核限制拆开排查,找到实际占用进程,完成临时调整、持久化和回滚验证。
-
永久更改Linux主机名需同步更新hostnamectl、/etc/hostname、/etc/hosts,RHEL/CentOS6还需修改/etc/sysconfig/network;临时修改仅用hostname命令,重启失效。
-
scp是Linux下安全复制文件到远程服务器的常用工具:一、基础命令复制单个文件;二、加-r参数递归复制整个目录;三、用-P指定非标准SSH端口;四、用-l限制带宽;五、通过ssh-keygen与ssh-copy-id配置密钥认证实现免密传输。
-
可通过图形界面或命令行设置Linux默认应用,确保特定文件类型自动用指定程序打开。首先在Ubuntu设置中选择默认应用;其次使用xdg-mime命令关联MIME类型与.desktop文件;高级用户可手动编辑~/.config/mimeapps.list配置文件;还可通过mimeopen工具交互式设置,默认应用将保存至用户配置并生效。
-
Linux限制用户资源有五种方法:一、ulimit临时限制当前会话;二、/etc/security/limits.conf永久配置用户级限制;三、systemd服务单元文件限制特定服务;四、确保PAM启用pam_limits.so模块;五、切换用户并用ulimit和ps验证生效。
-
软件RAID在Linux中是通过mdadm工具实现的,其核心目的是提升数据安全性和I/O性能。1.准备多块硬盘或分区并设置为fd类型;2.使用mdadm创建阵列,如RAID5:sudomdadm--create/dev/md0--level=5--raid-devices=3/dev/sdb1/dev/sdc1/dev/sdd1;3.更新配置文件/etc/mdadm/mdadm.conf,并根据需要更新initramfs;4.在阵列上创建文件系统(如ext4或XFS);5.挂载设备至指定目录并编辑/etc
-
掌握Linuxsed命令:1.执行文本替换;2.无需打开文件即可编辑流;3.在脚本中应用替换实现自动化处理。
-
源码编译安装可自定义软件功能与路径。首先下载并解压源码包,进入目录后运行./configure配置选项,检查依赖并生成Makefile;使用make编译,sudomakeinstall安装;最后验证版本信息确认成功。
-

最直接的批量下载工具是curl,配合Shell循环和文件列表或可预测URL模式,能高效实现Linux下文件批量下载。
-

chown命令用于修改文件或目录的所有者和所属组,需root或sudo权限更改用户所有者,普通用户可更改自己文件的组所有者为所属组之一;使用时需谨慎递归操作,遵循最小权限原则,避免影响系统稳定性。
-

Fail2ban通过监控日志并自动封禁恶意IP来防止未授权登录。其核心原理是基于三个组件:过滤器(使用正则匹配日志中的失败尝试)、监狱(定义服务防护策略)和动作(如调用防火墙封禁IP)。配置步骤包括安装、修改jail.local设置全局参数(如bantime、maxretry、ignoreip),启用sshd等服务的防护,并启动fail2ban服务。除fail2ban外,提升安全还需采用SSH密钥认证、禁用root登录、更改默认端口、限制访问IP、启用2FA、定期更新系统及强密码策略。
