-

宝塔面板是一款面向云服务器运维的得力助手,由宝塔网络科技有限公司开发。它提供了全面的服务器管理功能,帮助用户轻松地管理云服务器,使运维工作更加简单高效。宝塔面板支持多种操作系统,比如CentOS、Debian、Ubuntu等,用户可以选择自己熟悉的操作系统进行部署。安装宝塔面板非常简单,用户只需在服务器上执行一条命令即可完成安装。在安装后,用户可以通过宝塔面
-

在现代企业中,实现容量规划是至关重要的工作,尤其是在使用Linux操作系统的情况下。Linux是一个广泛使用的操作系统,因为它是开放源码的,并且稳定性高、易于扩展和管理。但是,在利用Linux操作系统时,需要考虑系统的容量问题,以确保系统性能和稳定性。本文将重点介绍如何在Linux系统中进行容量规划。了解系统资源利用情况在Linux系统中进行容量规划的第一步
-
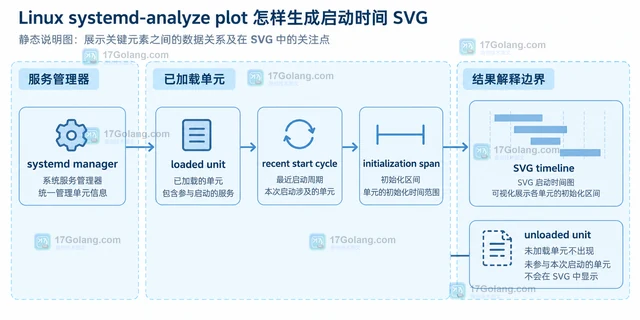
systemd-analyze plot 可以把已加载服务的启动时间关系导出为 SVG。本文给出保存命令、图形读取方法,并说明最近启动周期、重复启动和未加载单元带来的结果边界。
-
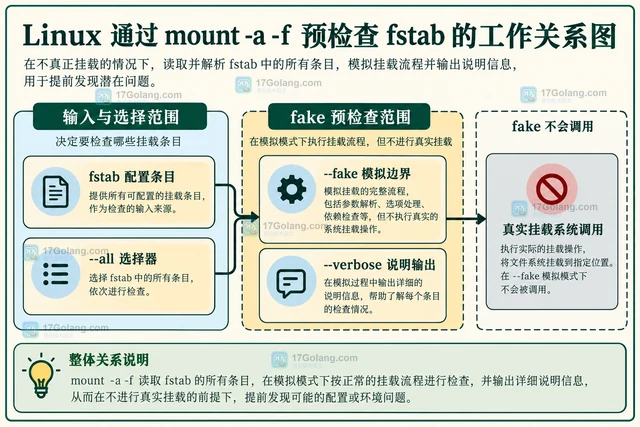
使用 mount --all --fake --verbose 读取并模拟处理 fstab 条目,说明 -T 指定配置文件、输出与退出状态的判断方式,并强调 fake 模式不会证明设备或网络文件系统已经可以真实挂载。
-
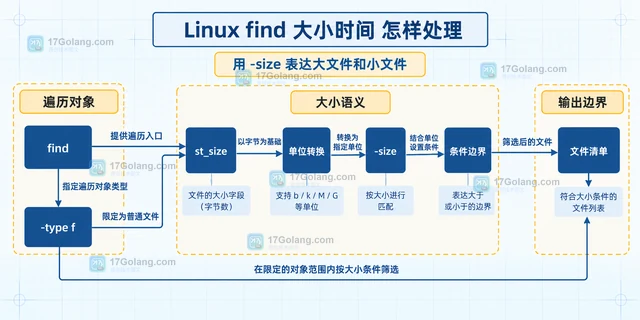
本文用 Linux find 讲清 -size 的单位与边界、-mtime 和 -mmin 的时间窗口,以及 -newermt、-print0 在组合查询中的用法,帮助你安全筛选日志、备份和数据文件。
-
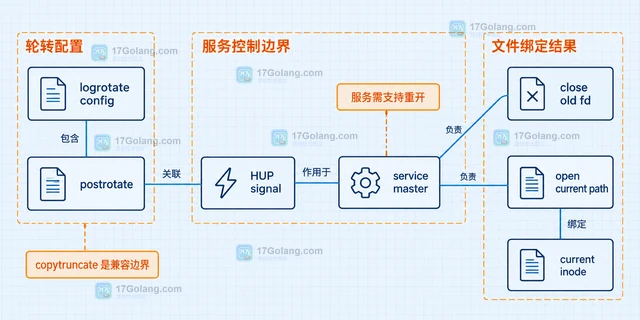
日志轮转后进程仍写旧文件,通常不是 logrotate 没生效,而是进程持有旧文件描述符。本文用 inode、rename、copytruncate 和 postrotate 解释现象,并给出可复用的排查与修复清单。
-
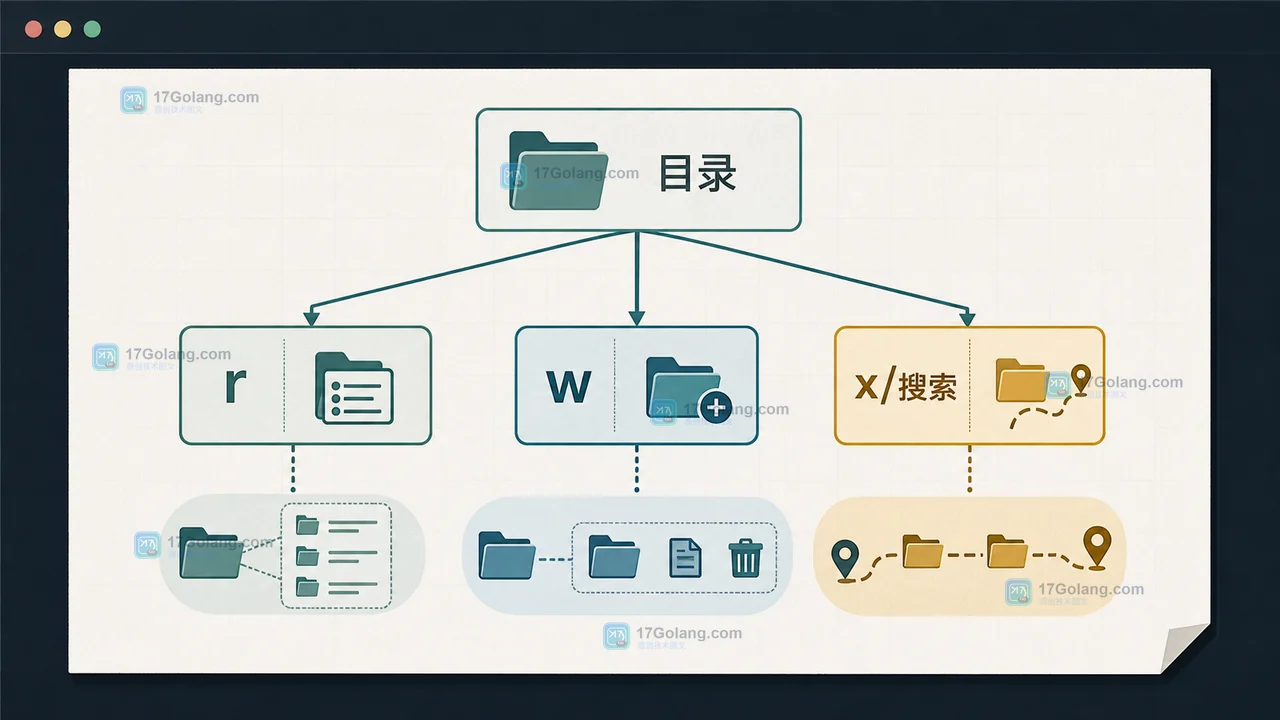
Linux 目录的 rwx 并不是普通文件权限的简单复刻:r 决定能否列目录,w 决定能否修改目录项,x 表示搜索和逐级穿过目录。本文用 chmod、namei 和 stat 验证一个路径为何能进入、能否列出,以及如何留下最小权限。
-
日常转码用系统包即可,遇H.265、libfdk-aac等需求则选静态版或源码编译;静态版解压即用,源码编译需注意--enable-gpl/--enable-nonfree等关键开关。
-
使用UUID挂载磁盘可避免设备路径变化导致的问题。1、通过lsblk-f或sudoblkid/dev/sdX查看分区UUID;2、如需重新生成,ext4用sudotune2fs/dev/sdX-Urandom,xfs需卸载后mkfs.xfs-f重建;3、编辑/etc/fstab前备份,添加“UUID=xxx挂载点文件系统defaults02”条目;4、运行sudomount-oremount,ro/和sudomount-a测试配置无误后,可安全重启生效。操作完成后可通过cd挂载点&&ls验证访问。
-
Linux日志轮转的核心工具是logrotate,其配置主要位于/etc/logrotate.conf和/etc/logrotate.d/目录下。1.为特定应用配置logrotate时,应在/etc/logrotate.d/创建独立文件,如/var/log/my_application/*.log{dailyrotate7compressmissingoknotifemptycreate0640myusermygrouppostrotate...endscript};2.配置项含义明确:daily定义每天
-
使用cat、find结合cat、awk、tar和dd命令可合并Linux小文件。cat用于文本合并,find筛选后合并,awk添加分隔符,tar打包保留结构,dd精确拼接二进制文件。
-
重启Linux系统可使用reboot、shutdown-rnow、init6或systemctlreboot命令,推荐在systemd系统中使用sudosystemctlreboot;远程操作时应设置延迟重启并通知相关人员,避免服务中断;需具备sudo权限,重启前应检查在线用户、关键进程及服务配置,确保数据安全与系统稳定。
-
SSH是安全远程登录协议,通过加密保障数据传输安全;2.大多数Linux系统默认安装OpenSSH客户端,可用ssh-V检查;3.使用ssh用户名@IP连接服务器,如sshalice@192.168.1.100;4.非标准端口需加-p参数,如ssh-p2222;5.可用-i指定私钥、-v调试、-C压缩;6.配置公钥认证实现免密登录:ssh-keygen生成密钥,ssh-copy-id上传公钥。
-
高可用Web服务器集群通过消除单点故障确保服务连续性,主要依赖Nginx和Keepalived实现。1.Nginx作为反向代理和负载均衡器,将流量按算法(如轮询、IP哈希、最少连接)分发至多台后端服务器,并转发请求头以保留客户端信息;2.Keepalived利用VRRP协议管理虚拟IP(VIP),通过健康检查脚本监控Nginx状态,主节点故障时自动切换至备用节点,保障服务不中断。该架构有效提升了用户体验、业务连续性,并支持无停机维护升级。
-
Linux服务器账户管理是安全首要防线,因其直接控制“谁能做什么”,弱密码或权限过大易成攻击突破口。要加固账户安全,需系统性方法:1.遵循最小权限原则,禁用root直接登录,通过sudo授权特定用户执行管理任务;2.强化密码策略,设置复杂度要求(含大小写、数字、特殊字符)、定期更换及历史记录防止复用;3.SSH访问启用密钥认证,禁用密码登录并修改默认端口;4.精细化配置sudoers文件,明确允许执行的命令及是否需要密码;5.实施持续审计,利用auditd、history、last等工具监控登录与命令执行
