-
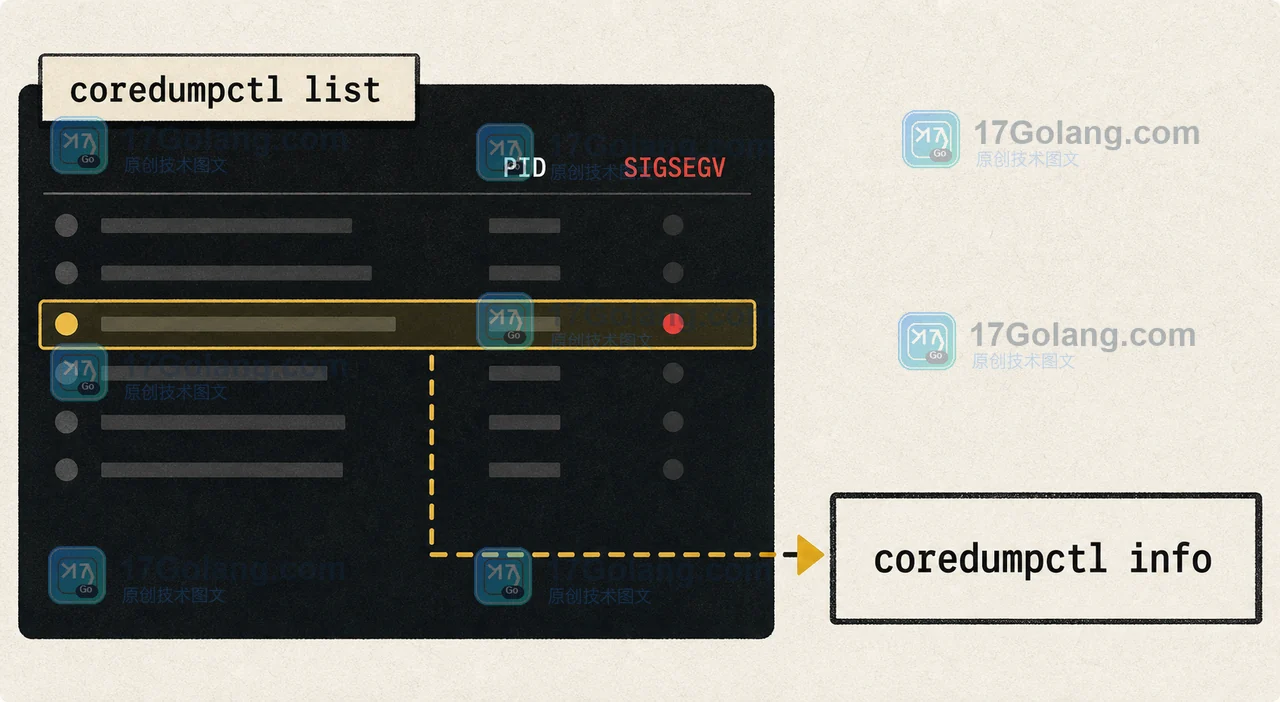
Linux 进程突然退出时,先确认崩溃收集服务是否保存了可用转储,再用 coredumpctl debug 进入 gdb;本文按转储存在性、时间筛选、回溯可信度和生产安全边界拆解一条可复查的定位路径。
-
一眼看出FD是否在涨:用watch-n1'ls/proc/PID/fd/|wc-l'实时监控,数字持续上升即泄漏;再用lsof-pPID|grep-E"(socket|anon_inode)"统计异常类型,结合strace或perf跟踪open/close是否成对。
-
用tail-n20filename可快速查看日志末尾20行;显式写-n更清晰,避免与含数字的文件名歧义;还需注意权限、文件轮转、缓冲及进程实际写入路径。
-
答案:通过Shell脚本可高效实现Linux软件一键安装。需确保.sh文件来源可信,用cat或less查看内容,chmod+x赋予执行权限,再通过./或sudo./运行脚本,支持--silent、--help等参数;常见问题包括权限不足、依赖缺失、编码不一致等,应提前处理;用户也可编写自定义安装脚本,如示例中更新源、安装Node.js并验证版本,提升部署效率。
-
使用alias命令可提升Linux命令行效率,例如设置aliasll='ls-la'来简化常用命令,提高操作速度。
-
最常用方法是使用yumsearch命令,通过关键词搜索软件包,如yumsearchjava可查找所有含“java”的包;2.使用yumprovides可定位命令所属包,如yumprovidesifconfig能查出net-tools;3.结合grep过滤和--showduplicates查看历史版本可提高效率;4.搜索前应执行yumcleanall和yummakecache确保缓存最新,以获得准确结果。
-
Docker是实现Linux应用环境隔离与快速分发的理想工具,通过容器化技术确保应用一致运行。首先更新系统包索引并安装必要依赖,接着添加Docker官方GPG密钥和APT仓库,然后安装DockerEngine并验证服务状态及运行hello-world容器确认成功。随后将用户加入docker组避免频繁使用sudo,并通过dockersearch、pull、images等命令管理镜像,最后用dockerrun启动如Nginx等容器实例,完成部署与管理。
-
使用移动硬盘安装Ubuntu可打造便携式工作环境,只需准备大容量移动硬盘、U盘、ISO镜像及写入工具;用Rufus或Etcher将ISO写入U盘制作启动盘;启动后选择“Somethingelse”手动分区,确保引导装在移动硬盘;安装完成后更新系统并配置软件,实现跨设备无缝开发。
-
答案:ps命令提供进程静态快照,常用psaux和ps-ef查看并筛选进程,结合grep定位特定进程;top命令实时动态监控资源占用,支持按CPU、内存排序,可交互式终止或调整进程优先级;两者结合使用可高效排查系统问题。
-
使用tail命令可实时查看Linux日志文件最新动态,特别是配合-f或-F选项能持续跟踪文件更新,有效应对日志轮换,结合grep可过滤关键信息,是系统监控与故障排查的核心工具。
-
最小权限原则是防止Linux权限滥用的核心策略,具体包括:1.坚持最小权限原则,每个用户和服务仅分配必需的最低权限;2.强化认证机制,如禁用弱密码、使用SSH密钥和多因素认证;3.精细管理用户和组,及时清理无用账户;4.严格控制文件和目录权限,谨慎使用特殊权限位;5.限制sudo权限,禁止无密码提权;6.引入SELinux或AppArmor等强制访问控制机制;7.利用LinuxCapabilities细化特权,避免直接赋予root权限;8.结合容器化技术隔离应用环境;9.通过auditd和日志系统监控并响
-
在Linux系统中查看系统信息和监控系统运行状态,可通过多种工具实现。1.使用uname-a、free-h、df-h、lscpu等命令可快速获取内核版本、内存、磁盘、CPU等基础信息;2.使用top或更友好的htop工具实时监控进程及资源占用情况;3.利用vmstat、iostat、sar分析虚拟内存、IO负载及历史性能数据;4.借助GnomeSystemMonitor和Glances等图形化工具直观查看多维度系统状态,满足不同场景下的监控需求。
-
华为云CodeArts在CI/CD中的核心组件包括:1.CodeArtsRepo,用于代码托管,支持分支保护和权限管理,是自动化流程的触发源头;2.CodeArtsBuild,负责持续集成,执行代码编译、测试、打包并生成可部署制品;3.CodeArtsDeploy,实现持续部署,将构建产物自动化部署到ECS、CCE或FunctionGraph等目标环境,支持多种部署策略。这三个组件协同工作,构成了完整的自动化交付链条,实现了从代码提交到应用上线的全流程自动化,显著提升了软件交付效率与质量。
-
OpenSSL是一款功能强大的加密软件,用于执行SSL和TLS协议。在Linux环境下,当利用OpenSSL遭遇SSL握手失败的情况时,可以参考以下步骤来排查并解决:核实服务器证书与私钥的准确性:确认服务器证书(server.crt)及对应的私钥(server.key)文件无误,并且二者相互匹配。可通过以下命令验证证书与私钥的一致性:opensslx509-noout-modulus-inserver.crt|opensslmd5opensslrsa-noout-modulus-
-
在Linux中,OpenSSL是一个强大的工具,用于生成、管理和使用加密密钥。以下是使用OpenSSL进行密钥管理的一些基本步骤:1.生成密钥对生成RSA密钥对opensslgenrsa-outrsa_key.pem2048-outrsa_key.pem指定输出文件名。2048是密钥的长度。生成ECDSA密钥对opensslecparam-genkey-na
