-

在Oracle数据库中,设置表的只读权限是非常重要的操作,可以保护数据的安全性并防止误操作。下面将介绍如何在Oracle数据库中设置表的只读权限,并提供具体的代码示例。首先,我们需要了解在Oracle数据库中,用户通过授权获得对表的权限。表的权限包括SELECT(查询)、INSERT(插入)、UPDATE(更新)和DELETE(删除)等操作。在这里,我们将介
-

Linux系统下如何查看所有用户在Linux系统中,要查看所有用户可以通过命令行来实现。下面将介绍几种常用的方法来查看系统中的所有用户,包括普通用户和系统用户。使用cat/etc/passwd命令在Linux系统中,所有用户信息都保存在/etc/passwd文件中。我们可以使用cat命令来查看这个文件,从而获取所有用户的信息。cat/etc/passwd
-
Linux服务器安全性:为Web接口应用程序提供最佳保护在当今的互联网时代,Web接口应用程序已成为许多企业和个人的首选开发方式。然而,随着Web应用程序的增多,与之相关的安全风险也日益增长。为了保护Web接口应用程序免受恶意攻击,服务器的安全性尤为重要。幸运的是,Linux操作系统以其强大的安全性功能而闻名,是构建安全的Web服务器的理想选择。本文将介绍一
-
构建安全的Web接口:Linux服务器的最佳实践随着互联网的普及,Web接口成为了连接应用程序和用户的重要纽带。然而,由于网络的开放性和安全威胁的存在,确保Web接口的安全性成为了开发者和系统管理员不可忽视的重要任务。本文将介绍一些在Linux服务器上构建安全的Web接口的最佳实践,并提供相关的代码示例。使用HTTPS加密通信Web接口的安全性首先要考虑通信
-

服务明明还有内存,却突然无法创建新线程或子进程,优先检查 cgroup v2 的 pids.max、pids.current、pids.peak 和 pids.events,再回到服务管理器的 TasksMax=确认限制来源。本文给出一套可回滚的定位顺序。
-
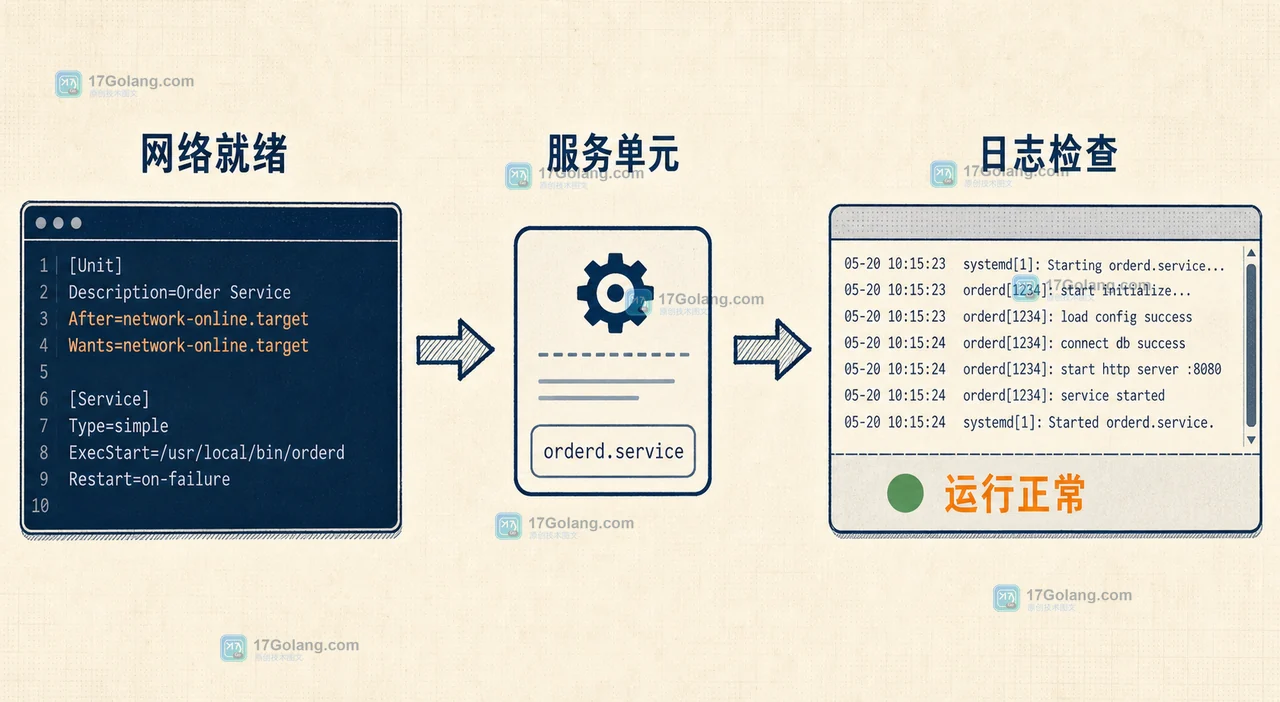
Linux 上部署一个常驻业务服务时,服务单元与 Docker Compose 的差别不只在于是否容器化。用启动依赖、日志入口、恢复方式和回滚颗粒度四个维度,判断订单、接口等服务该选哪条路径。
-
grep命令可在Linux中高效定位文件内特定文本,支持基础匹配、基本/扩展正则表达式、递归搜索、反向匹配及高亮显示等多种操作方式。
-
top命令可实时动态监控Linux系统CPU、内存、进程等资源使用情况,支持排序、筛选、终止进程及批处理快照导出。
-
Usesortfile|uniqtosortlinesandremoveduplicates,producingclean,uniqueoutput.
-
可通过Netplan、interfaces文件或nmcli工具设置Linux静态IP:首先编辑Netplan配置文件并应用,或修改/etc/network/interfaces,或使用nmcli命令配置IP、网关和DNS,最后重启网络服务生效。
-
Docker在容器自动化部署中的核心角色是标准化封装、镜像构建与分发、资源隔离。1.标准化封装:通过Dockerfile定义应用构建过程和运行环境,确保一致性;2.镜像构建与分发:使用dockerbuild生成不可变镜像,并通过dockerpush推送到仓库实现跨环境部署;3.资源隔离:利用Linux的Cgroups和Namespaces技术,实现进程、网络和文件系统的隔离,提升安全性和资源利用率。
-
查看Alpine版本可用cat/etc/alpine-release或uname-a;2.Docker中通过镜像标签如alpine:3.18可知版本,运行容器执行命令确认;3.不启动容器可用dockerimageinspect结合标签推断;4.Alpine每半年发布新版,维护期2年,建议使用固定标签并定期更新以确保安全与兼容性。
-
Linux系统内存不足需先定位原因再优化。1.用top/htop查内存大户;2.清理缓存用sync及drop_caches;3.调整OOMKiller策略;4.启用Swap空间应急;5.优化应用配置如JVM参数;6.物理内存不足时升级硬件。诊断内存占用用free-h、top、ps及/proc/meminfo。优化技巧包括调低swappiness、合理配置应用内存、避免盲目清缓存、合理使用Swap、禁用非必要服务。应对突发性内存耗尽可能查日志、杀进程应急;持续性问题则建监控、做根因分析、容量规划扩容。核心是
-
auditd配置监控关键系统事件的方法是定义审计规则并使用工具分析日志。首先,通过在/etc/audit/audit.rules文件中添加规则实现监控,如使用-w指定监控路径、-p设置权限、-k指定规则名;其次,可通过-a参数监控系统调用,例如execve,并结合-F和-S参数细化条件;然后,重启auditd服务使规则生效;接着,使用ausearch按关键字或时间搜索日志,使用auditctl查看或管理当前规则;此外,集成rsyslog、SIEM系统或IDS提升安全能力;最后,优化日志存储性能需合理选择规
-
在Linux系统中修改主机名需区分临时与永久修改并注意配置文件位置。1.查看当前主机名可使用hostname或hostnamectl命令。2.临时修改使用sudohostnamenew-hostname命令重启后失效。3.永久修改需编辑/etc/hostname文件替换旧名为新名,并同步更新/etc/hosts中的127.0.1.1条目以确保本地解析正常。4.配置文件主要位于/etc/hostname和/etc/hosts,systemd系统也可用hostnamectlset-hostname命令自动更新
